Ai nevoie de un responsabil cu protecția datelor (DPO)?
Când e obligatoriu un DPO după art. 37 GDPR și Legea 190/2018, ce firme mici intră totuși aici, intern sau extern, și cum îl anunți la ANSPDCP.
Echipa SmartDPO
Echipa SmartDPO · Publicat 3 nov. 2026 · Actualizat 4 nov. 2026 · 11 min de citit
Pe această pagină (10 secțiuni)
Un medic cu cabinet individual nu prelucrează date de sănătate „pe scară largă”: o spune chiar textul GDPR, în considerentul 91. Un spital, în schimb, trebuie să aibă un responsabil cu protecția datelor, iar o firmă de pază care supraveghează centre comerciale la fel. Între cele două extreme sunt cele mai multe firme mici, care primesc oferte de „DPO obligatoriu” fără să știe dacă chiar au nevoie.
Aici afli cele trei cazuri în care GDPR cere un DPO, regula românească în plus pentru CNP, ce firme mici intră totuși în ele, ce alegi între un angajat și un consultant extern, cum îl anunți la ANSPDCP și ce riști dacă nu îl numești când trebuie.
Important: articolul are caracter informativ și nu constituie consultanță juridică. Dacă nu ești sigur că firma ta intră în cazurile în care DPO-ul e obligatoriu, discută cu un specialist în protecția datelor.
Pe scurt
DPO-ul e obligatoriu în trei cazuri (articolul 37 din GDPR): autoritățile publice, firmele a căror activitate principală e monitorizarea pe scară largă a oamenilor și cele a căror activitate principală e prelucrarea pe scară largă a datelor sensibile.
Majoritatea firmelor mici nu sunt obligate. Salariile și IT-ul sunt activități de sprijin, iar un medic sau un avocat individual nu lucrează „pe scară largă”.
Excepția românească: dacă prelucrezi CNP-ul pe temeiul interesului legitim, Legea 190/2018 îți cere un DPO.
Poate fi angajat sau extern, dar nu patronul și nici un șef care decide ce se face cu datele.
Odată numit, îl anunți la ANSPDCP prin formularul online și îi publici datele de contact.
Cele trei cazuri din articolul 37
Articolul 37 alineatul (1) din GDPR cere un DPO atunci când:
prelucrarea e făcută de o autoritate sau un organism public, cu excepția instanțelor în activitatea lor de judecată;
activitățile principale ale firmei constau în prelucrări care cer monitorizarea periodică și sistematică a oamenilor pe scară largă;
activitățile principale constau în prelucrarea pe scară largă a datelor sensibile (sănătate, date biometrice, religie, apartenență sindicală și celelalte din articolul 9) sau a datelor despre condamnări penale.
Primul caz e mai larg decât pare. Întrebările frecvente ANSPDCP arată că, după Legea 190/2018, art. 2, sunt asimilate organismelor publice și unitățile de cult, precum și asociațiile și fundațiile de utilitate publică. Pentru firmele private contează cazurile 2 și 3, iar ele depind de trei noțiuni pe care GDPR nu le definește. Le explică Ghidul WP243 rev.01 privind responsabilul cu protecția datelor, adoptat de autoritățile europene în 2017 și preluat de EDPB, pe care ANSPDCP îl publică în română.
„Activitatea principală”
Este activitatea de bază a firmei, nu prelucrările care o susțin (considerentul 97). Ghidul WP243 dă două exemple: un spital nu poate îngriji pacienți fără dosarele lor medicale, deci prelucrarea datelor de sănătate ține de activitatea lui principală; o firmă de pază care supraveghează centre comerciale și spații publice face din supraveghere chiar activitatea de bază. În schimb, plata salariilor sau suportul IT sunt „funcții de sprijin” pe care le are orice firmă și nu te obligă singure la un DPO.
„Pe scară largă”
Ghidul cere să te uiți la patru lucruri: câți oameni sunt afectați (ca număr sau ca procent din populația relevantă), câte date și de câte feluri, cât timp durează prelucrarea și pe ce zonă geografică se întinde. Exemple de prelucrare pe scară largă din ghid: datele pacienților unui spital, datele clienților unei bănci sau ale unei companii de asigurări, datele de călătorie din cardurile de transport public. Exemple care nu sunt pe scară largă: datele pacienților unui medic individual și datele despre condamnări prelucrate de un avocat individual.
Ghidul recunoaște că între aceste extreme e „o zonă gri” mare. O clinică cu zece medici, un laborator cu mai multe puncte de recoltare sau o rețea de cabinete stomatologice trebuie analizate de la caz la caz.
„Monitorizarea periodică și sistematică”
Înseamnă urmărirea organizată, repetată, a comportamentului oamenilor. Ghidul dă ca exemple: programele de loialitate, publicitatea comportamentală, urmărirea locației prin aplicații mobile, scoringul pentru credite sau asigurări, dispozitivele conectate și supravegherea video. Contează însă și celelalte două condiții: un magazin cu trei camere monitorizează, dar nu pe scară largă și nu ca activitate principală.
Excepția românească: CNP-ul pe interes legitim
GDPR lasă statele să ceară DPO și în alte cazuri (art. 37 alin. (4)). Pentru firmele private, legea română o face într-un caz: Legea 190/2018, art. 4 alineatul (2) spune că, dacă prelucrezi un număr de identificare național (CNP-ul, inclusiv prin copii ale actelor care îl conțin) pentru un interes legitim, trebuie să ai patru garanții: măsuri de securitate și de reducere a datelor la minimum, un responsabil cu protecția datelor, termene de păstrare stabilite și instruirea periodică a celor care lucrează cu datele.
Regula nu privește CNP-ul cerut de o lege, cum ar fi în dosarul de personal sau în registrul salariaților (REGES-ONLINE): acolo temeiul e obligația legală. Te privește dacă, de exemplu, copiezi buletinul clienților „ca să fie”, fără ca o lege să ți-o ceară. Cea mai simplă soluție e să nu mai colectezi CNP-ul în aceste situații.
Cine are nevoie și cine nu: exemple
| Firma | DPO obligatoriu? | De ce |
|---|---|---|
| Magazin, salon, service auto, firmă de construcții | De regulă nu | Datele angajaților și ale clienților sunt activități de sprijin, nu pe scară largă |
| Medic, psiholog sau avocat cu cabinet individual | De regulă nu | Exemplu explicit de prelucrare care nu e pe scară largă (considerentul 91, WP243) |
| Spital | Da | Date de sănătate pe scară largă, ca activitate principală (WP243) |
| Firmă de pază pentru centre comerciale | Da | Supravegherea e chiar activitatea de bază (WP243) |
| Furnizor de analiză web și publicitate cu mulți clienți | Da, chiar dacă clienții lui nu | Prelucrările lui, adunate, sunt pe scară largă (WP243) |
| Orice firmă care prelucrează CNP-uri pe interes legitim | Da | Legea 190/2018, art. 4 alin. (2) |
| Asociație sau fundație de utilitate publică, unitate de cult | Da | Asimilate organismelor publice (Legea 190/2018, art. 2) |
| Clinică cu mai mulți medici, laborator, rețea de cabinete | Depinde | Zona gri: numărul de pacienți, volumul și aria contează |
Exemplul cu furnizorul vine tot din ghidul WP243: o mică afacere de familie care vinde electrocasnice într-un singur oraș nu are nevoie de DPO, dar firma care îi face analiza site-ului și publicitatea, pentru mulți clienți ca ea, are nevoie.
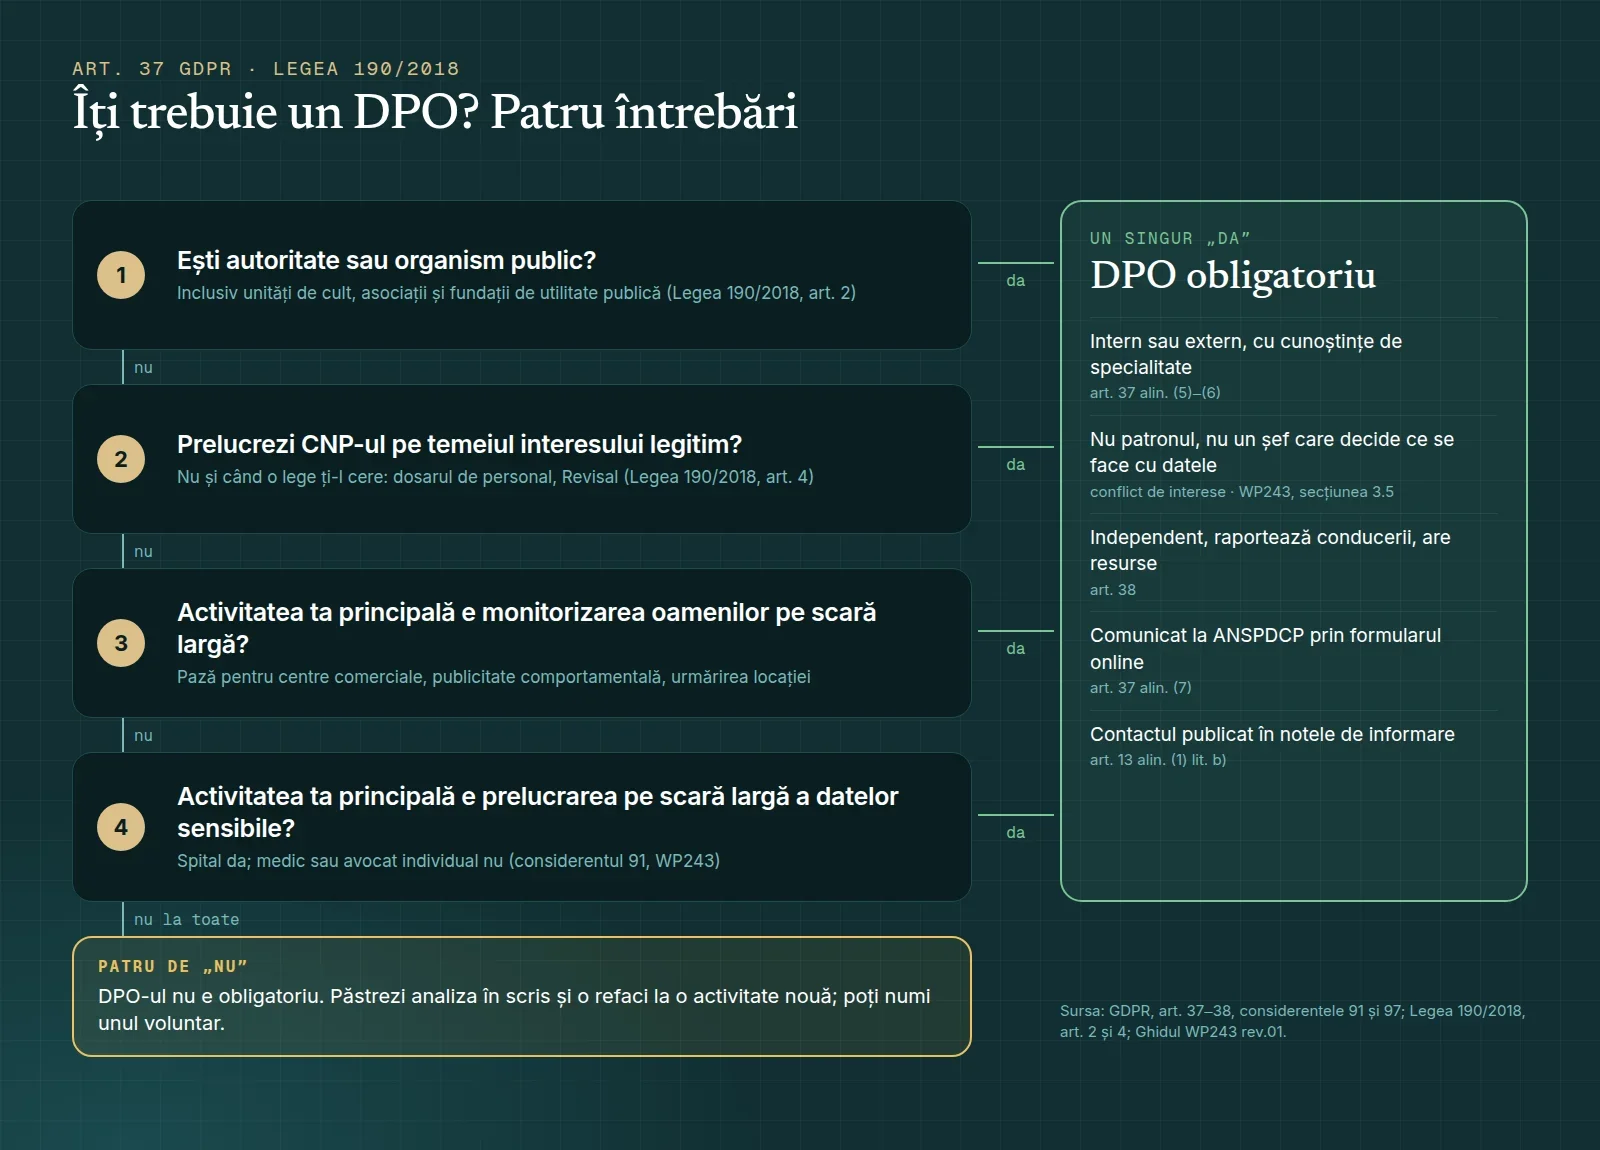
Cele patru întrebări care decid dacă DPO-ul e obligatoriu. Sursa: GDPR, art. 37 alin. (1); Legea 190/2018, art. 2 și 4; Ghidul WP243 rev.01.
Dacă nu ești obligat
Ghidul WP243 recomandă să păstrezi în scris analiza prin care ai ajuns la concluzia că nu ai nevoie de DPO și s-o actualizezi când apare o activitate nouă. E o jumătate de pagină care răspunde la cele patru întrebări de mai sus și îți poate fi cerută la un control.
Poți numi totuși un DPO voluntar, dar atunci se aplică toate regulile din articolele 37–39, ca și cum ar fi obligatoriu. Dacă vrei doar pe cineva care să se ocupe de GDPR, un coleg sau un consultant, e în regulă, cu o condiție din ghid: să nu-l numești „DPO” în documente și în relația cu ANSPDCP. Despre celelalte obligații ale unei firme mici, care nu depind de DPO, găsești ghidul complet în GDPR pentru o firmă mică: ce trebuie să ai.
Intern sau extern
DPO-ul poate fi un angajat sau poate lucra pe bază de contract de servicii (art. 37 alin. (6)), persoană fizică sau firmă. Legea cere „cunoștințe de specialitate” în protecția datelor, pe măsura prelucrărilor tale, dar nu o diplomă anume. Indiferent de variantă, articolul 38 îți cere:
să-l implici din timp în tot ce ține de date;
să-i dai resursele și accesul de care are nevoie;
să nu-i dai instrucțiuni despre cum își face treaba și să nu-l sancționezi pentru că și-o face;
să raporteze direct conducerii;
să nu aibă alte sarcini care intră în conflict cu rolul de DPO.
Conflictul de interese exclude de regulă funcțiile de conducere: directorul general, cel financiar, șefii de marketing, resurse umane sau IT, adică oricine stabilește ce se face cu datele (ghidul WP243, secțiunea 3.5). Într-o firmă mică asta înseamnă că patronul sau administratorul nu poate fi DPO-ul propriei firme.
| DPO intern | DPO extern | |
|---|---|---|
| Cunoaște firma | bine, din interior | trebuie să afle, la început |
| Independență | greu de asigurat într-o echipă de 5 oameni | mai ușor de arătat |
| Cost | timp de lucru și formare | abonament sau onorariu |
| Atenție la | conflictul de interese cu alte sarcini | contractul: sarcinile, disponibilitatea, limba |
Sarcinile minime le găsești în articolul 39: informează și consiliază firma și angajații, monitorizează respectarea GDPR, inclusiv instruirea și auditurile, dă avize pe evaluările de impact, cooperează cu ANSPDCP și e punctul de contact al autorității. DPO-ul nu răspunde personal pentru încălcări: răspunderea rămâne a firmei. Un grup de firme poate avea un DPO comun, dacă e ușor accesibil din fiecare (art. 37 alin. (2)).
Cum îl anunți la ANSPDCP
Articolul 37 alineatul (7) îți cere două lucruri: să publici datele de contact ale DPO-ului și să le comunici autorității. În România, comunicarea se face prin formularul online „Responsabilul cu protecția datelor” de pe dataprotection.ro:
Alegi „Document nou”. Pentru o schimbare ulterioară alegi „Modificarea unui document înregistrat” și dai numărul de înregistrare primit prima dată.
La pasul 1 completezi datele firmei: sectorul (privat), denumirea, sediul, CUI-ul, telefonul și un email valid. Pe acest email primești confirmarea înregistrării.
La pasul 2 alegi dacă DPO-ul e persoană fizică sau juridică și completezi numele sau denumirea și datele de contact profesionale.
Dacă mai multe firme dintr-un grup au același DPO, fiecare completează formularul (întrebările frecvente ANSPDCP, întrebarea 11). Apoi pui datele de contact în politica de confidențialitate și în notele de informare: articolul 13 cere ca oamenii să le primească. Ghidul WP243 spune că datele publicate nu trebuie să includă numele DPO-ului, ajunge o adresă dedicată, de tipul dpo@firma.ro; autorității îi comunici însă numele.
Ce riști dacă nu îl numești
Încălcarea articolelor 37–39 intră în prima treaptă de amenzi din articolul 83 alineatul (4) din GDPR: până la 10 milioane de euro sau 2% din cifra de afaceri anuală mondială. Suma reală se stabilește după gravitate, mărimea firmei și cooperare.
În comunicatele de sancțiuni publicate de ANSPDCP pe care le-am verificat, din 2019 până în noiembrie 2026, nu am găsit o amendă dată doar pentru lipsa DPO-ului. DPO-ul apare în schimb în măsurile corective: când o cerere rămâne fără răspuns, autoritatea poate cere, pe lângă amendă, „implicarea corespunzătoare a responsabilului cu protecția datelor” în rezolvarea cererilor, ca în cazul Crowd Entertainment Limited, amendată cu 76.333 de lei (comunicatul ANSPDCP din decembrie 2025).
Ca reper din alt stat, care nu se aplică automat la noi: în Spania, autoritatea pentru protecția datelor (AEPD) a amendat Glovo cu 25.000 de euro, în 2020, pentru că nu numise un DPO deși prelucra date pe scară largă (decizia PS/00417/2019, în traducerea EDPO).
Checklist: decizia despre DPO
Răspunde la cele patru întrebări din schemă și notează răspunsurile.
Verifică unde ceri CNP-ul sau copia buletinului și pe ce temei.
Dacă nu ai nevoie de DPO: păstrează analiza în scris, cu data, și revizuiește-o când apare o activitate nouă.
Dacă ai nevoie: alege intern sau extern, verifică să nu existe conflict de interese și semnează decizia de numire sau contractul.
Completează formularul ANSPDCP și păstrează confirmarea.
Pune datele de contact în politica de confidențialitate, în notele de informare și în registrul prelucrărilor.
Întrebări frecvente
Am un cabinet medical cu doi medici. Am nevoie de DPO?
De regulă nu. Exemplul din ghid e medicul individual, iar un cabinet mic e aproape de el. Dacă cabinetul crește, cu mai multe puncte de lucru și mii de pacienți, refă analiza.
Pot fi eu, ca administrator, DPO-ul propriei firme?
Nu. Administratorul decide ce se face cu datele, iar ghidul WP243 consideră funcțiile de conducere incompatibile cu rolul de DPO.
Trebuie să aibă DPO-ul un certificat?
Legea nu cere un certificat anume. Cere cunoștințe de specialitate în dreptul și practica protecției datelor, pe măsura prelucrărilor firmei; un curs sau o certificare ajută să le arăți.
Contabilul meu poate fi și DPO?
Legea nu interzice explicit, dar verifică două lucruri: să aibă cunoștințele necesare și să nu fie în conflict de interese, de exemplu dacă el însuși prelucrează datele angajaților tăi.
Ce fac când se schimbă DPO-ul?
Actualizezi formularul la ANSPDCP, cu opțiunea de modificare și numărul de înregistrare inițial, apoi datele de contact din politica de confidențialitate și din notele de informare.
Dacă am DPO, scap de amenzi?
Nu. DPO-ul consiliază și monitorizează, dar răspunderea pentru respectarea GDPR rămâne a firmei.
Lucrul cu DPO-ul tău, în SmartDPO
Fie că ai un DPO, fie că lucrezi cu un consultant GDPR, îl poți invita în SmartDPO ca membru al firmei, cu rolul potrivit, ca să lucrați pe același registru al prelucrărilor, pe aceleași cereri și incidente. Consultanții și DPO-ii externi au planul Consultant, cu toți clienții într-un singur portofoliu și cu urgențele fiecăruia în față. Vezi ce face aplicația sau prețurile.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 13, 37, 38, 39 și 83, considerentele 91 și 97 (textul în limba română de pe EUR-Lex)
- Legea nr. 190/2018, art. 2 alin. (1) lit. a) și art. 4 (forma consolidată la 1 decembrie 2019, legislatie.just.ro)
- Grupul de lucru Articolul 29, Ghidul privind responsabilul cu protecția datelor, WP243 rev.01 (revizuit la 5 aprilie 2017, aprobat de EDPB), versiunea în limba română publicată de ANSPDCP
- ANSPDCP, Întrebări frecvente, întrebările 5, 7–11 (dataprotection.ro), verificate în noiembrie 2026
- ANSPDCP, formularul online „Responsabilul cu protecția datelor”, verificat în noiembrie 2026
- ANSPDCP, comunicatul de sancțiune din decembrie 2025 (Crowd Entertainment Limited)
- AEPD (Spania), procedura PS/00417/2019, Glovoapp23 SL, în traducerea în limba engleză publicată de EDPO (iunie 2020), doar ca reper din alt stat
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.