Amenzile GDPR: cât riscă o firmă mică și cum se stabilește suma
Plafoanele din articolul 83 GDPR, criteriile după care ANSPDCP alege între avertisment și amendă, metoda de calcul și ce sume arată amenzile reale.
Echipa SmartDPO
Echipa SmartDPO · Publicat 4 nov. 2026 · 11 min de citit
Pe această pagină (11 secțiuni)
- 1. Plafoanele: 10 sau 20 de milioane de euro
- 2. Cele 11 criterii din articolul 83 alineatul (2)
- 3. Metoda europeană de calcul (Ghidul EDPB 04/2022)
- 4. Avertisment sau amendă
- 5. Instituțiile publice: întâi plan de remediere
- 6. Ce sume arată amenzile reale
- 7. Ce scade amenda și ce o crește
- 8. Termenul de prescripție: 3 ani
- Ce faci ca o greșeală să rămână la avertisment
- Întrebări frecvente
- Dovezile pentru o eventuală investigație, ținute la zi cu SmartDPO
În octombrie 2026, Spitalul Veterinar Tineretului SRL a primit o amendă de 5.242 de lei, echivalentul a 1.000 de euro. O persoană ceruse copia unei convorbiri telefonice cu un angajat și filmările din clinică în care apărea, iar ANSPDCP a constatat că cererea nu a fost soluționată corect (comunicatul ANSPDCP din octombrie 2026). Plafonul din GDPR pentru aceeași faptă este de 20 de milioane de euro.
Aici afli ce se află între cele două cifre: plafoanele din articolul 83 din GDPR, criteriile după care ANSPDCP alege între avertisment și amendă, metoda europeană de calcul, regimul diferit al instituțiilor publice, ce sume arată amenzile reale și ce poți face ca suma să scadă.
Important: articolul are caracter informativ și nu constituie consultanță juridică. Dacă ai primit deja un proces-verbal de la ANSPDCP, discută cazul cu un specialist în protecția datelor sau cu un avocat.
Pe scurt
Plafoanele sunt 10 sau 20 de milioane de euro, după articolul încălcat. Pentru o firmă mică se aplică plafonul fix, pentru că procentul din cifra de afaceri e mai mic.
Sumele reale sunt de ordinul miilor de euro. În 2025, amenzile date în urma plângerilor au fost în medie de aproximativ 12.700 de lei.
ANSPDCP alege între avertisment și amendă după cele 11 criterii din articolul 83 alineatul (2) din GDPR. Pentru o firmă privată, avertismentul nu e garantat la prima abatere.
Amenda se stabilește în euro și se plătește în lei, la cursul BNR din ziua aplicării.
Cooperarea obișnuită e neutră. Contează să repari repede, din proprie inițiativă, și să ai dovezile scrise.
Instituțiile publice au alt regim: întâi avertisment cu plan de remediere, apoi amenzi între 10.000 și 200.000 de lei.
1. Plafoanele: 10 sau 20 de milioane de euro
Articolul 83 din GDPR are două trepte. Pentru fiecare, plafonul e suma fixă sau un procent din cifra de afaceri mondială a anului anterior, „luându-se în calcul cea mai mare valoare”.
| Ce ai încălcat | Plafonul | Exemple pentru o firmă mică |
|---|---|---|
| Obligațiile operatorului, art. 83 alin. (4) | 10 milioane de euro sau 2% din cifra de afaceri | registrul prelucrărilor (art. 30), securitatea datelor (art. 32), notificarea incidentelor (art. 33), contractul cu furnizorii (art. 28) |
| Principiile, temeiul și drepturile oamenilor, art. 83 alin. (5) | 20 de milioane de euro sau 4% din cifra de afaceri | date fără temei legal (art. 6), păstrare prea lungă (art. 5), cereri fără răspuns (art. 12–22), refuzul de a da informații ANSPDCP (art. 58 alin. (1)) |
| Nerespectarea unui ordin al ANSPDCP, art. 83 alin. (6) | 20 de milioane de euro sau 4% din cifra de afaceri | nu ai îndeplinit măsura corectivă dispusă |
Procentul contează doar pentru firmele mari: 4% depășește 20 de milioane de euro abia la o cifră de afaceri de peste 500 de milioane. Pentru o firmă mică, plafonul e suma fixă. Dacă aceeași prelucrare încalcă mai multe articole, totalul nu poate depăși plafonul celei mai grave încălcări (alineatul (3)).
2. Cele 11 criterii din articolul 83 alineatul (2)
Când decide dacă dă o amendă și cât de mare, ANSPDCP trebuie să țină seama de toate criteriile de mai jos:
natura, gravitatea și durata încălcării, câți oameni au fost afectați și ce prejudiciu au suferit;
intenția sau neglijența;
ce ai făcut ca să reduci prejudiciul oamenilor;
gradul de responsabilitate, după măsurile tehnice și organizatorice pe care le aveai;
încălcările anterioare;
cooperarea cu ANSPDCP pentru remedierea încălcării;
categoriile de date afectate;
cum a aflat ANSPDCP, inclusiv dacă ai notificat tu;
dacă ai respectat măsurile dispuse anterior pentru aceeași problemă;
aderarea la un cod de conduită sau la o certificare aprobată;
orice alt factor, de exemplu câștigul obținut din încălcare.
3. Metoda europeană de calcul (Ghidul EDPB 04/2022)
Pentru calcul, autoritățile din UE, reunite în Comitetul European pentru Protecția Datelor (EDPB), din care face parte și ANSPDCP, au o metodă comună, descrisă în Ghidul EDPB 04/2022 privind calculul amenzilor, versiunea finală 2.1, adoptată pe 24 mai 2023 și corectată pe 29 iunie 2023. Pașii care contează pentru o firmă mică:
Gravitatea dă punctul de plecare (punctul 60): o încălcare de gravitate redusă pornește de la 0–10% din plafon, una medie de la 10–20%, una ridicată de la 20–100%.
Cifra de afaceri îl micșorează (punctul 65): pentru o firmă cu cifra de afaceri anuală de cel mult 2 milioane de euro, autoritatea poate continua calculul de la 0,2–0,4% din punctul de plecare; între 2 și 10 milioane, de la 0,3–2%.
Apoi vin circumstanțele agravante și atenuante, plafonul legal și verificarea finală că amenda e eficace, proporțională și disuasivă.
Pe cifrele din ghid, o încălcare de gravitate medie a principiilor (plafon 20 de milioane) la o firmă sub 2 milioane de euro cifră de afaceri dă un punct de plecare între 4.000 și 16.000 de euro, înainte de circumstanțe. Calculul e al nostru și e doar orientativ: ghidul spune explicit că stabilirea amenzii nu este un simplu exercițiu matematic.
Instanțele românești verifică aceeași logică. Raportul ANSPDCP pe 2025 prezintă o hotărâre a Tribunalului Timiș care a menținut o amendă de 14.904,30 lei (3.000 de euro) pentru măsuri de securitate insuficiente, cu 800 de persoane afectate, arătând că suma e mult sub plafonul de 10 milioane de euro (Raportul de activitate ANSPDCP pe 2025, p. 62–63).
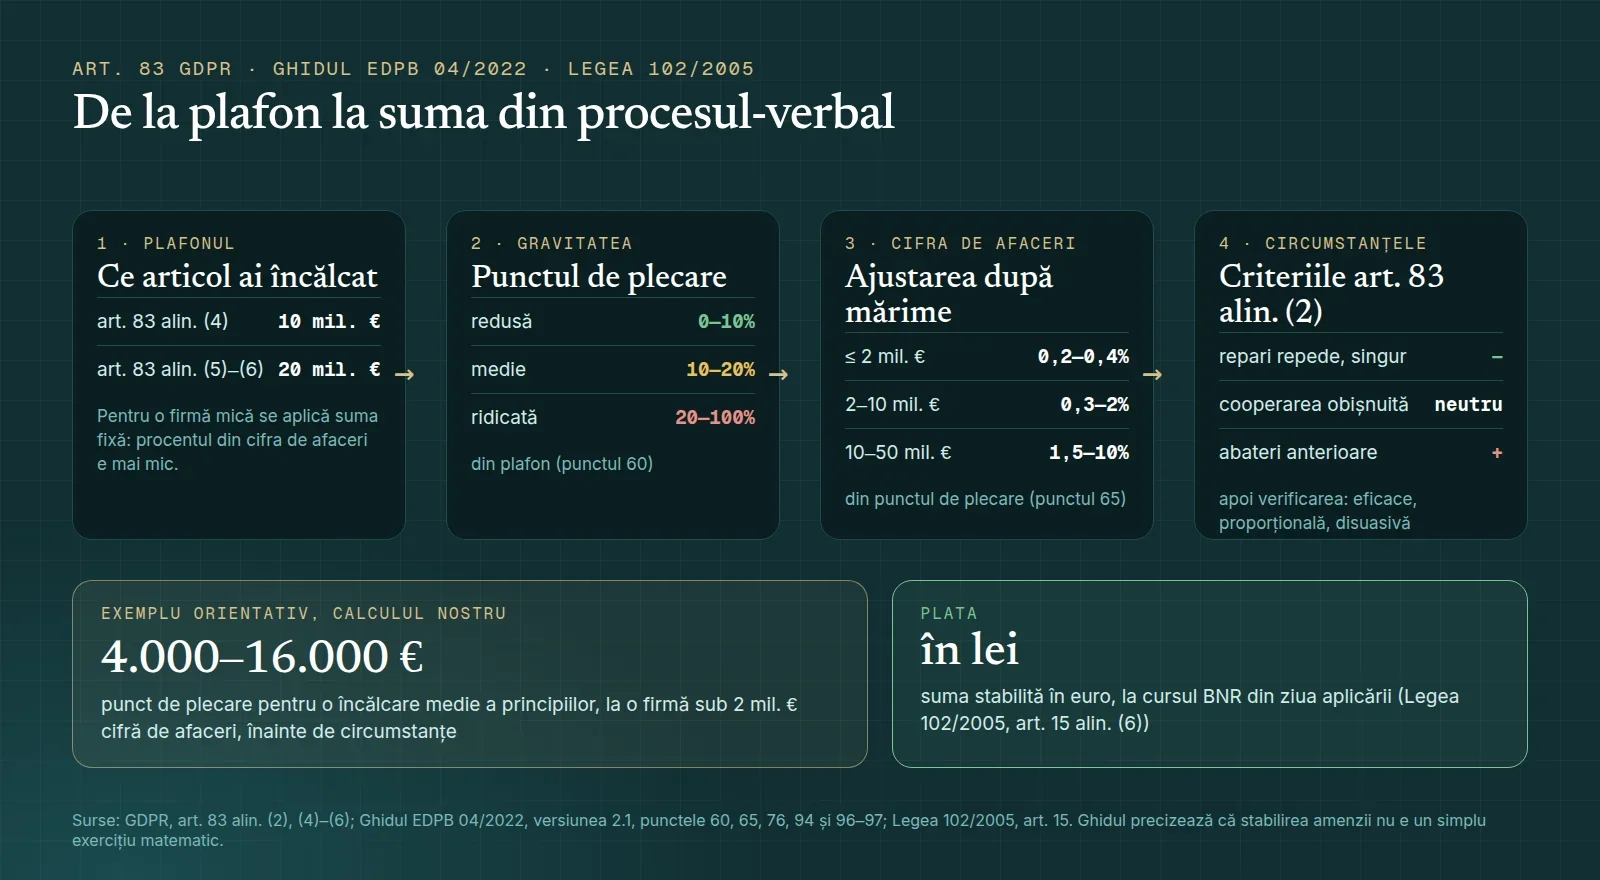
Cum se ajunge de la plafon la suma reală. Sursa: GDPR, art. 83; Ghidul EDPB 04/2022, punctele 60 și 65; Legea 102/2005, art. 15 alin. (6). Exemplul numeric e un calcul orientativ, nu un tarif.
4. Avertisment sau amendă
Pentru firmele private, Legea 102/2005, art. 15, spune că sancțiunile principale sunt avertismentul și amenda, aplicate separat sau împreună cu măsuri corective (să răspunzi la o cerere, să refaci o notă de informare, să ștergi niște date). Avertismentul e sancțiunea fără bani, dar rămâne în istoricul firmei.
Considerentul 148 din GDPR spune că, pentru o „încălcare minoră”, se poate da un avertisment în locul amenzii. Un ghid nou al autorităților europene detaliază regula: dacă încălcarea e minoră, de regulă nu se dă amendă; dacă nu e minoră, există o „prezumție puternică” în favoarea amenzii. Tot acolo se arată că amenda presupune vinovăție, adică intenție sau neglijență (Ghidul EDPB 04/2026, adoptat pe 17 septembrie 2026 pentru consultare publică, deschisă până pe 13 noiembrie 2026). E încă o versiune de lucru.
În practică, avertismentele sunt mai multe decât amenzile. În investigațiile pornite de la plângeri, ANSPDCP a dat în 2025 91 de avertismente și 46 de amenzi GDPR (Raportul pe 2025, p. 97). Dar a doua oară lucrurile se schimbă. În cazul unei firme sancționate anterior cu avertisment, Curtea de Apel București a menținut o amendă de 3.000 de euro și a reținut că persistența în fapte de aceeași natură face firească aplicarea unei „sancțiuni mai energice decât cea a avertismentului” (Raportul pe 2025, p. 52–53).
Lipsa răspunsului la ANSPDCP se amendează separat, indiferent de fapta reclamată. Cum decurge investigația și ce documente ți se cer sunt explicate în articolul despre controlul ANSPDCP la o firmă mică.
5. Instituțiile publice: întâi plan de remediere
Pentru autoritățile și instituțiile publice, regimul e diferit și în trepte, după cum explică ANSPDCP în comunicatul din iulie 2024:
Întâi avertismentul, obligatoriu, cu un plan de remediere și un termen (Legea 190/2018, art. 13). ANSPDCP poate reveni în 10 zile de la expirarea termenului.
Amenda vine doar dacă planul nu e îndeplinit: între 10.000 și 100.000 de lei pentru obligațiile operatorului și între 10.000 și 200.000 de lei pentru principii, drepturi și ordinele ANSPDCP (Legea 190/2018, art. 14).
Regimul se aplică doar „autorităților și organismelor publice”. O firmă privată care lucrează pentru o primărie sau un spital de stat rămâne sub articolul 83 din GDPR.
6. Ce sume arată amenzile reale
În 2025, ANSPDCP a aplicat 96 de amenzi în baza GDPR, în total 2.378.020,37 lei, adică în medie aproximativ 24.800 de lei pe amendă. Diferența o fac investigațiile:
pornite de la plângeri, unde sunt cele mai multe firme mici: 46 de amenzi, în total 584.320 de lei (116.500 de euro), în medie aproximativ 12.700 de lei;
din oficiu, multe după incidente notificate: 50 de amenzi, în total 1.813.894 de lei (357.500 de euro).
Cifrele sunt din Raportul pe 2025 (p. 70, 75 și 97); mediile sunt calculul nostru. Câteva amenzi din 2026, așa cum le-a comunicat ANSPDCP:
| Firma și luna comunicatului | Ce a constatat ANSPDCP | Amenda |
|---|---|---|
| Dormeo Home SRL, iunie 2026 | încălcarea art. 6 și art. 21 alin. (3) | 5.236 lei (1.000 de euro) |
| Dormeo Home SRL, septembrie 2026 | încălcarea art. 21 | 10.517 lei (2.000 de euro) |
| Blue Projects Industries SRL, aprilie 2026 | măsuri de securitate insuficiente, după un incident notificat de firmă | 12.737 lei (2.500 de euro) |
| MyConnector Platform SRL, octombrie 2026 | atac asupra serverului de testare; măsuri de securitate insuficiente | 31.451 lei (6.000 de euro) |
| Homelux SRL, iulie 2026 | măsuri de securitate insuficiente, după un incident notificat de firmă | 78.570 lei (15.000 de euro), plus 30.000 de lei după Legea 506/2004 |
Fiecare comunicat dă suma în lei și echivalentul în euro, pentru că amenda se stabilește în euro și se aplică și se plătește în lei, „la cursul oficial al Băncii Naționale a României de la data aplicării” (Legea 102/2005, art. 15 alin. (6)). De aceea 1.000 de euro au însemnat 5.236 de lei în comunicatul din iunie 2026 și 5.242 de lei în cel din octombrie.
7. Ce scade amenda și ce o crește
Ghidul EDPB 04/2022 explică fiecare criteriu. Câteva concluzii utile pentru o firmă mică:
Să repari repede contează, mai ales înainte de control. Măsurile luate din proprie inițiativă, înainte să afli de investigație, sunt mai probabil atenuante decât cele luate după (punctul 76).
Cooperarea obișnuită e neutră. Să răspunzi la adrese e o obligație (articolul 31 din GDPR); doar o cooperare care a limitat efectiv consecințele pentru oameni poate scădea amenda (punctele 96–97).
Notificarea unui incident nu e atenuantă, fiindcă e obligatorie (punctul 98). Tribunalul Timiș a judecat la fel și a reținut, în plus, că firma nu notificase în 72 de ore. Ce notifici și când e în ghidul despre incidentele de securitate și termenul de 72 de ore.
Lipsa abaterilor anterioare e neutră (punctul 94), dar abaterile anterioare și nerespectarea măsurilor dispuse cresc amenda.
Incapacitatea de plată poate reduce amenda doar excepțional, cu dovezi financiare obiective că amenda ar pune în pericol existența firmei (punctul 140).
8. Termenul de prescripție: 3 ani
ANSPDCP poate sancționa o faptă în 3 ani de la săvârșire (Legea 102/2005, art. 15 alin. (4) și (5)). Pentru încălcările care durează, termenul curge de la constatare sau de la încetare. Orice act de procedură îl întrerupe, dar fără să depășească 4 ani de la faptă.
Ce faci ca o greșeală să rămână la avertisment
Ține dovezile la zi: registrul prelucrărilor, notele de informare, contractele cu furnizorii, evidența cererilor și a incidentelor.
Răspunde la cereri în termen de o lună, cu dovada trimiterii. Cele mai multe plângeri pornesc de aici.
Când afli de o problemă, repar-o imediat și notează data și ce ai făcut.
La un incident, notifică în 72 de ore când e cazul și documentează decizia când nu e.
Răspunde complet și în termen la ANSPDCP, cu documentele cerute.
Îndeplinește măsurile corective la termen și trimite dovada.
Lista completă a ce trebuie să ai e în ghidul GDPR pentru o firmă mică.
Întrebări frecvente
Poate ANSPDCP să-mi dea direct amendă, fără avertisment înainte?
Da. Pentru firmele private, legea nu cere un avertisment prealabil. Regula „întâi avertisment și plan de remediere” e doar pentru autoritățile și instituțiile publice.
Dacă firma mea are o cifră de afaceri mică, plafonul e 2% sau 4% din ea?
Nu. Se ia valoarea mai mare dintre suma fixă și procent, deci pentru o firmă mică plafonul e 10 sau 20 de milioane de euro. Cifra de afaceri contează însă la calculul sumei, prin ajustarea din Ghidul EDPB 04/2022.
Pot primi mai multe amenzi în același proces-verbal?
Da. ANSPDCP dă de regulă câte o amendă pentru fiecare faptă distinctă, de exemplu una pentru o cerere fără răspuns și una pentru lipsa informațiilor cerute în investigație. Limita celei mai grave încălcări se aplică doar la aceeași prelucrare sau la prelucrări legate.
Ca persoană fizică autorizată (PFA) pot primi amendă GDPR?
Da. GDPR se aplică oricui prelucrează date în activitatea profesională. Considerentul 148 spune că pentru o persoană fizică se poate da avertisment în locul amenzii dacă amenda ar fi o sarcină disproporționată, dar decizia rămâne a ANSPDCP.
Avertismentul se plătește sau trebuie contestat?
Nu se plătește. Se poate contesta în aceleași 15 zile ca amenda, iar măsurile corective care îl însoțesc trebuie îndeplinite la termen.
Dovezile pentru o eventuală investigație, ținute la zi cu SmartDPO
SmartDPO completează registrul prelucrărilor din răspunsurile tale și îl exportă în PDF sau Excel. Cererile oamenilor își calculează singure termenul de o lună și păstrează cronologia ca dovadă, iar la un incident aplicația îți spune dacă trebuie anunțată ANSPDCP și până când. Vezi ce face aplicația sau încearcă planul gratuit, pentru o singură firmă.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 31, 58, 83 și considerentul 148 (textul în limba română de pe EUR-Lex)
- EDPB, Ghidul 04/2022 privind calculul amenzilor administrative în temeiul GDPR, versiunea 2.1 (adoptată la 24 mai 2023, corectată la 29 iunie 2023), punctele 60, 65, 76, 94, 96–98 și 140
- EDPB, Ghidul 04/2026 privind aplicarea amenzilor în raport cu celelalte măsuri corective, versiunea 1.0 pentru consultare publică (17 septembrie 2026)
- Legea nr. 102/2005, republicată, art. 15 (legislatie.just.ro)
- Legea nr. 190/2018, art. 13 și 14 (legislatie.just.ro)
- ANSPDCP, comunicatul din 23 iulie 2024 privind regimul sancționator pentru sectorul public
- ANSPDCP, Raportul de activitate pe 2025, p. 52–53, 62–63, 70, 75 și 97
- ANSPDCP, comunicatele de sancțiuni din aprilie, iunie, iulie, septembrie și octombrie 2026
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.