GDPR pentru o firmă mică: ce trebuie să ai, pe scurt
Minimul GDPR pentru o firmă mică din România: temei, informare, registru, securitate, contracte, cereri și incidente, ce verifică ANSPDCP și un checklist de 10 pași.
Echipa SmartDPO
Echipa SmartDPO · Publicat 3 nov. 2026 · 11 min de citit
Pe această pagină (13 secțiuni)
- 1. Firma ta este „operator”
- 2. Un temei legal pentru fiecare scop
- 3. Notele de informare
- 4. Registrul prelucrărilor și excepția care de obicei nu te scutește
- 5. Securitatea, pe măsura riscului
- 6. Contractele cu furnizorii care lucrează cu datele tale
- 7. Cererile oamenilor: o lună
- 8. Incidentele: 72 de ore
- 9. DPO și evaluarea de impact: de regulă nu, dar verifică
- Ce verifică ANSPDCP
- Checklist: primii 10 pași
- Întrebări frecvente
- GDPR-ul firmei, din întrebări simple, cu SmartDPO
În februarie 2025, ANSPDCP a anunțat amendarea unei firme de contabilitate, V&M Contab&Management SRL, cu 39.816 lei: trimisese pe WhatsApp, unei persoane din afară, un tabel cu parolele de acces în Revisal ale mai multor firme-client. Cu parolele se puteau vedea numele, CNP-urile și adresele angajaților acelor firme. Pentru că nu a răspuns nici la întrebările autorității, a mai primit 9.954 de lei (comunicatul ANSPDCP din februarie 2025).
Nu era o firmă mare și nici o problemă sofisticată. Aici afli minimul pe care trebuie să-l aibă o firmă mică din România ca să respecte GDPR, ce verifică ANSPDCP când ajunge la tine și cu ce să începi, într-o listă de zece pași.
Important: articolul are caracter informativ și nu constituie consultanță juridică. Pentru situația ta concretă, discută cu un specialist în protecția datelor.
Pe scurt
GDPR se aplică oricărei firme care are angajați, clienți persoane fizice sau camere video. Pentru aceste date firma ta este „operator” și răspunde de ele.
Minimul: un temei legal pentru fiecare scop, note de informare, registrul prelucrărilor, măsuri de securitate, contracte cu furnizorii care lucrează cu datele tale, o procedură pentru cereri și una pentru incidente.
Două termene trebuie știute pe de rost: o lună ca să răspunzi unei cereri și 72 de ore ca să anunți ANSPDCP despre un incident cu risc.
Responsabilul cu protecția datelor (DPO) și evaluarea de impact nu sunt obligatorii pentru majoritatea firmelor mici, dar există excepții, inclusiv una românească, pentru CNP.
Amenzile ANSPDCP vin mai ales din plângeri și incidente: cereri fără răspuns, informare lipsă, securitate slabă. În 2025 au fost 105 amenzi și 145 de avertismente.
1. Firma ta este „operator”
Articolul 4 din GDPR numește „operator” pe cel care stabilește de ce și cum se folosesc datele unor oameni. Pentru salariații tăi, pentru clienții care îți lasă numele și telefonul, pentru cei filmați de camerele tale, operatorul ești tu, chiar dacă firma are doi angajați.
Al doilea rol important este „persoana împuternicită”: furnizorul care lucrează cu datele în numele tău și după instrucțiunile tale, de exemplu firma de salarizare, serviciul de email sau de cloud, programul de programări online. El răspunde pentru partea lui, dar tu răspunzi că l-ai ales bine și că ai un contract cu el (punctul 6).
2. Un temei legal pentru fiecare scop
Ai voie să folosești date personale numai dacă te încadrezi într-unul dintre cele șase temeiuri din articolul 6 alineatul (1) din GDPR. Într-o firmă mică apar aproape mereu patru:
| Ce faci | Temeiul obișnuit |
|---|---|
| Salarii, registrul salariaților (REGES-ONLINE), dosarul de personal | obligație legală (lit. c) și contractul de muncă (lit. b) |
| Comenzi, facturi, programări | contractul cu clientul (lit. b), plus obligația legală pentru facturi |
| Camere video, recuperarea datoriilor | interesul legitim (lit. f), cu un test de echilibru scris |
| Newsletter și oferte prin email | de regulă, consimțământul (lit. a) |
Consimțământul nu e temeiul „sigur” pentru orice. La angajați, de exemplu, nu e liber dat, pentru că omul depinde de tine. Datele „sensibile” (sănătate, date biometrice ca amprenta de la pontaj) cer în plus o condiție din articolul 9.
Legea română mai adaugă o regulă: dacă prelucrezi CNP-ul sau copia buletinului pe temeiul interesului legitim, Legea 190/2018, art. 4 îți cere garanții, printre care numirea unui responsabil cu protecția datelor. Cel mai simplu e să nu ceri CNP-ul decât acolo unde o lege îl cere.
3. Notele de informare
Oamenii trebuie să afle de la tine, la momentul colectării, cine ești, ce date iei, de ce, pe ce temei, cui le dai, cât le păstrezi și ce drepturi au, inclusiv dreptul de a face plângere la ANSPDCP. Lista completă e în articolul 13 din GDPR.
Concret, o firmă mică are de obicei: o notă pentru angajați (semnată la angajare), o notă pentru candidați, politica de confidențialitate pentru clienți și site și informarea pentru camerele video. Contează și dovada: în ianuarie 2026, Money Seeds SRL a primit 10.178 de lei pentru că, printre altele, nu a putut arăta că și-a informat corect oamenii (comunicatul ANSPDCP din ianuarie 2026).
4. Registrul prelucrărilor și excepția care de obicei nu te scutește
Registrul (articolul 30) e lista activităților tale cu date: scopul, oamenii și datele, cui le dai, cât le păstrezi și cum le protejezi. Se ține în scris, inclusiv electronic, și îl dai ANSPDCP când ți-l cere.
Articolul 30 alineatul (5) scutește firmele cu mai puțin de 250 de angajați, dar numai pentru prelucrările ocazionale, fără risc și fără date sensibile. Autoritățile europene au explicat în documentul de poziție WP29 privind articolul 30 alineatul (5) că datele angajaților se prelucrează regulat, deci nu sunt „ocazionale” și intră în registru. Practic, orice firmă cu salariați ține registrul cel puțin pentru ei, iar de obicei și pentru clienți și camere.
Regula s-ar putea schimba. Comisia Europeană a propus în 2025 ca excepția să se extindă la firmele cu până la 750 de angajați (comunicatul ANSPDCP din iulie 2025). În noiembrie 2026, procedura legislativă 2025/0130(COD) aștepta încă votul Parlamentului European, deci până la publicarea în Jurnalul Oficial se aplică textul de azi. Cum faci registrul pas cu pas găsești în ghidul despre registrul activităților de prelucrare.
5. Securitatea, pe măsura riscului
Articolul 32 din GDPR nu dă o listă de programe, ci cere măsuri „adecvate” riscului și verificarea lor periodică. Pentru o firmă mică, adecvat înseamnă de obicei: conturi separate și parole unice, autentificare în doi pași la email și la conturile importante, copii de rezervă testate, actualizări, acces la date doar pentru cine are nevoie, dosare încuiate și un angajament de confidențialitate semnat de angajați.
Amenzile pentru securitate sunt cele mai frecvente. Pe lângă cazul din introducere, în aprilie 2026 Blue Projects SRL a primit 12.734 de lei după un atac informatic în care au fost accesate CNP-uri, adrese și CV-uri ale angajaților și colaboratorilor (comunicatul ANSPDCP din aprilie 2026).
6. Contractele cu furnizorii care lucrează cu datele tale
Pentru fiecare persoană împuternicită ai nevoie de un contract scris, cu clauzele din articolul 28 din GDPR: lucrează doar după instrucțiunile tale, păstrează confidențialitatea, te anunță la incidente, șterge sau îți returnează datele la final. Furnizorii mari au de obicei un „acord de prelucrare a datelor” (DPA) în termenii acceptați la crearea contului; la cei mici, contractul îl propui tu.
Alegerea furnizorului e tot răspunderea ta. În ianuarie 2026, Premier Restaurants Romania SRL a primit 40.736 de lei după un atac asupra unei aplicații: ANSPDCP a reținut și că firma nu s-a asigurat că lucrează doar cu împuterniciți care oferă garanții suficiente (comunicatul ANSPDCP din ianuarie 2026). Ce trebuie să scrie în contract găsești în ghidul despre contractul cu persoana împuternicită.
7. Cererile oamenilor: o lună
Orice om ale cărui date le ai poate cere o copie a lor, corectarea, ștergerea, restricționarea, portabilitatea sau se poate opune. Răspunzi gratuit, fără întârzieri nejustificate și în cel mult o lună, termen pe care îl poți prelungi cu încă două luni pentru cereri complexe, dacă îi spui omului în prima lună (articolul 12 alineatul (3) din GDPR).
Lipsa răspunsului e una dintre cele mai frecvente cauze de amendă. În octombrie 2026, Spitalul Veterinar Tineretului SRL a primit 5.242 de lei pentru că nu a dat unei cliente copia unei convorbiri telefonice și a înregistrărilor video în care apărea (comunicatul ANSPDCP din octombrie 2026). Cum ții evidența și ce scrii în răspuns găsești în ghidul despre cererile persoanelor vizate.
8. Incidentele: 72 de ore
Un laptop pierdut, un email trimis greșit, un cont spart sau un virus care criptează fișierele sunt „încălcări ale securității datelor”. Dacă există un risc pentru oameni, anunți ANSPDCP în cel mult 72 de ore de când ai aflat (articolul 33 din GDPR), iar dacă riscul e ridicat, îi anunți și pe oamenii afectați. Orice incident, notificat sau nu, îl notezi într-un registru intern al incidentelor, cu ce s-a întâmplat și ce ai făcut.
Ce faci în primele ore și cum decizi dacă notifici explicăm în articolul despre incidentele de securitate și termenul de 72 de ore.
9. DPO și evaluarea de impact: de regulă nu, dar verifică
Responsabilul cu protecția datelor (DPO) e obligatoriu, după articolul 37 din GDPR, pentru autoritățile publice și pentru firmele a căror activitate principală înseamnă monitorizarea pe scară largă a oamenilor sau prelucrarea pe scară largă a datelor sensibile. Un magazin sau un service auto nu intră aici; un spital sau o firmă de pază da. La noi se adaugă cazul CNP-ului pe interes legitim, de mai sus. Criteriile, cu exemple, sunt în articolul nostru despre responsabilul cu protecția datelor.
Evaluarea de impact (DPIA) e o analiză scrisă a riscurilor, obligatorie înainte de prelucrările cu risc ridicat. Decizia ANSPDCP 174/2018 enumeră cazurile, de exemplu monitorizarea pe scară largă a angajaților sau a unei zone publice și prelucrarea pe scară largă a datelor de sănătate. Pentru o firmă mică obișnuită, de regulă nu se aplică.
Ce verifică ANSPDCP
Un control pornește aproape mereu dintr-o plângere, dintr-un incident notificat sau dintr-o sesizare, mai rar din oficiu. În 2025, ANSPDCP a primit 12.297 de plângeri, sesizări și notificări, a făcut 488 de investigații și a aplicat 105 amenzi, în total 2.565.020 de lei, plus 145 de avertismente (raportul de activitate pe 2025, comunicat în septembrie 2026). Un avertisment nu e o amendă, dar vine cu un plan de măsuri pe care trebuie să-l îndeplinești.
Investigația începe de obicei cu o adresă scrisă: ce s-a întâmplat, pe ce temei prelucrezi, ce informare ai dat, cum răspunzi la cereri, ce măsuri de securitate ai, ce contracte ai cu furnizorii. Odată pornită, se poate uita și dincolo de plângere. Iar tăcerea costă separat: în februarie 2026, Tensa Art Design SA a primit 101.794 de lei doar pentru că nu a răspuns solicitării autorității (comunicatul ANSPDCP din februarie 2026).
| Ce lipsea | Cazul | Amenda |
|---|---|---|
| Răspunsul la cererea unei cliente | Spitalul Veterinar Tineretului SRL, oct. 2026 | 5.242 lei |
| Dovada informării oamenilor | Money Seeds SRL, ian. 2026 | 10.178 lei, plus 5.000 lei pentru mesaje comerciale |
| Securitate, după un atac informatic | Blue Projects SRL, apr. 2026 | 12.734 lei |
| Securitate și verificarea furnizorului | Premier Restaurants Romania SRL, ian. 2026 | 40.736 lei |
| Confidențialitate și răspuns către ANSPDCP | V&M Contab&Management SRL, feb. 2025 | 39.816 + 9.954 lei |
Plafoanele legale, de până la 10 milioane de euro sau 2% din cifra de afaceri și de până la 20 de milioane sau 4%, sunt în articolul 83 din GDPR. Pentru firmele mici, amenzile reale sunt de ordinul miilor sau zecilor de mii de lei.
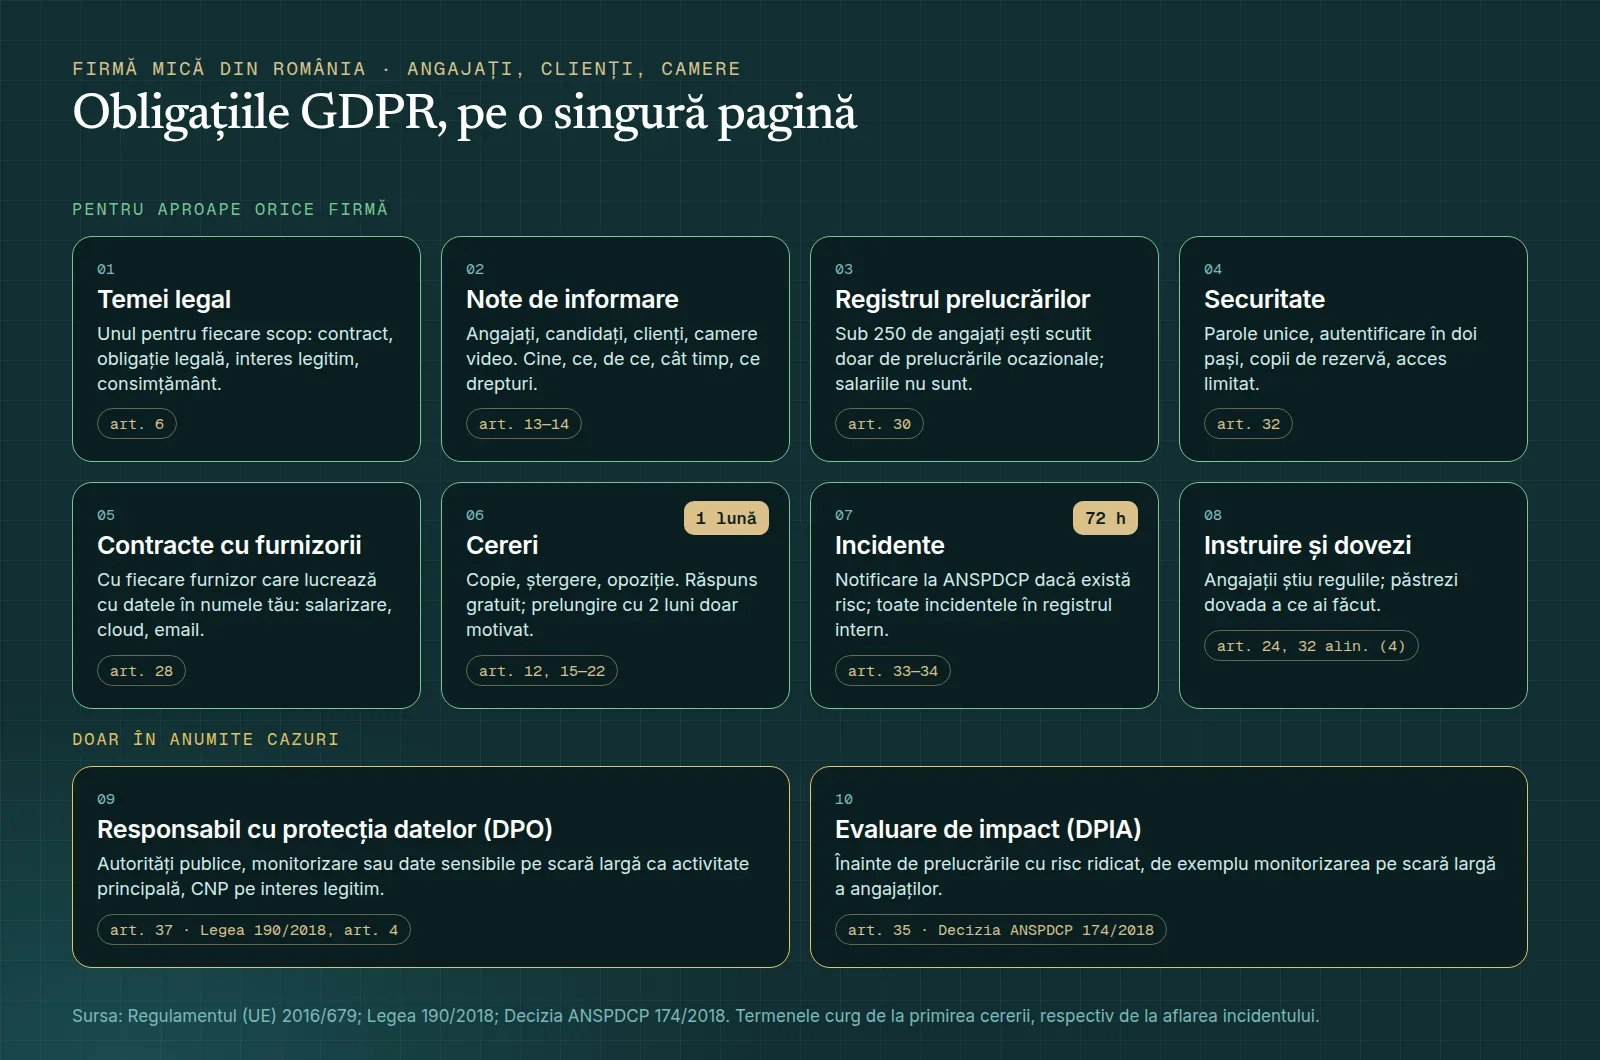
Obligațiile unei firme mici, cu articolul din GDPR și termenul. Sursa: Regulamentul (UE) 2016/679; Legea 190/2018, art. 4; Decizia ANSPDCP 174/2018.
Checklist: primii 10 pași
Fă lista cu ce date ai: angajați, candidați, clienți, furnizori persoane fizice, camere video.
Pentru fiecare, notează scopul, temeiul legal și cât păstrezi datele.
Trece totul în registrul prelucrărilor.
Fă notele de informare și dă-le oamenilor: angajaților la semnătură, clienților pe site și la recepție.
Fă lista furnizorilor care lucrează cu datele și verifică dacă ai contract de prelucrare cu fiecare.
Activează autentificarea în doi pași la email și schimbă parolele comune.
Stabilește o adresă de email pentru cereri, pe care o citește cineva, și notează fiecare cerere cu data.
Scrie pe o pagină ce faci la un incident și cine decide în 72 de ore.
Verifică dacă îți trebuie DPO sau evaluare de impact și păstrează concluzia în scris.
Instruiește angajații o dată pe an și păstrează dovada.
Întrebări frecvente
Sunt PFA fără angajați. Mi se aplică GDPR?
Da, dacă ai clienți persoane fizice. Ai aceleași obligații de bază: temei, informare, securitate, cereri, incidente. Registrul poate fi mai scurt, dar e cel mai simplu mod de a arăta ce faci cu datele.
Trebuie să înregistrez firma la ANSPDCP ca operator?
Nu. Notificarea prelucrărilor a dispărut odată cu aplicarea GDPR, în mai 2018, după cum explică întrebările frecvente ANSPDCP. Îi comunici doar datele DPO-ului, dacă ai unul.
Ajunge o politică de confidențialitate copiată de pe internet?
Nu. Trebuie să spună ce faci tu: datele tale, furnizorii tăi, termenele tale. Una copiată descrie altă firmă și nu te ajută la un control.
Cât de des trebuie actualizat registrul?
Legea nu dă un termen. Îl actualizezi când se schimbă ceva, de exemplu un furnizor nou sau camere noi, și îl revizuiești o dată pe an.
Contabilul meu se ocupă de GDPR?
Nu automat. Contabilul răspunde pentru datele pe care le prelucrează, dar obligațiile firmei tale, cum sunt informarea, registrul și cererile, rămân ale tale. Între voi trebuie să fie clar, în scris, cine ce face cu datele.
Mă poate amenda ANSPDCP fără plângere?
Da. Poate face investigații din oficiu, dar cele mai multe pornesc de la o plângere, o sesizare sau un incident notificat.
GDPR-ul firmei, din întrebări simple, cu SmartDPO
În SmartDPO răspunzi la întrebări ca „Ai angajați?” sau „Ai camere video?”, iar aplicația completează registrul prelucrărilor, lista furnizorilor și documentele, de la politica de confidențialitate la nota pentru angajați. Cererile primesc termenul de o lună calculat singur, iar la un incident afli dacă trebuie anunțată ANSPDCP și până când. Vezi ce face aplicația sau începe cu planul gratuit, pentru o singură firmă.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 4, 6, 12, 13, 28, 30, 32, 33, 35, 37 și 83 (textul în limba română de pe EUR-Lex)
- Legea nr. 190/2018, art. 4 (forma consolidată la 1 decembrie 2019, legislatie.just.ro)
- Grupul de lucru Articolul 29, documentul de poziție privind derogările de la obligația de a ține evidența prelucrărilor, art. 30 alin. (5) GDPR (19 aprilie 2018)
- Decizia ANSPDCP nr. 174/2018 privind lista operațiunilor pentru care este obligatorie evaluarea impactului
- ANSPDCP, Întrebări frecvente (dataprotection.ro), verificate în noiembrie 2026
- ANSPDCP, comunicatul din septembrie 2026 privind raportul de activitate pe 2025
- ANSPDCP, comunicatele de sancțiuni din februarie 2025, ianuarie, februarie, aprilie și octombrie 2026, și comunicatul din iulie 2025 privind propunerea de modificare a art. 30 alin. (5)
- Parlamentul European, Observatorul legislativ, procedura 2025/0130(COD) (Omnibus IV), starea la 3 noiembrie 2026
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.