Ai nevoie de acordul clientului? Temeiurile legale din GDPR, pe înțeles
Cele șase temeiuri din art. 6 GDPR, de ce consimțământul e des alegerea greșită, testul pentru interesul legitim și temeiurile unui salon, service auto și cabinet.
Echipa SmartDPO
Echipa SmartDPO · Publicat 3 nov. 2026 · Actualizat 4 nov. 2026 · 10 min de citit
Pe această pagină (9 secțiuni)
- Cele șase temeiuri din articolul 6
- De ce consimțământul e des alegerea greșită
- Contractul și obligația legală: temeiurile de zi cu zi
- Interesul legitim și testul în trei pași
- Datele sensibile: articolul 9
- Marketingul: GDPR plus Legea 506/2004
- Trei firme, temeiurile lor
- Întrebări frecvente
- Temeiurile, completate în registru cu SmartDPO
În martie 2025, ANSPDCP a amendat Tensa Art Design SA cu 49.774 de lei, echivalentul a 10.000 de euro, pentru SMS-uri cu oferte trimise unui om fără să poată dovedi că acesta își dăduse acordul (comunicatul ANSPDCP din aprilie 2025). La oferte, acordul chiar era necesar. Pentru cele mai multe alte date ale clienților însă nu este, iar mulți patroni cer semnături pe formulare de acord care nu rezolvă nimic și uneori chiar încurcă.
Aici afli care sunt cele șase temeiuri legale din GDPR, de ce consimțământul e des alegerea greșită, cum faci testul pentru interesul legitim, ce se schimbă la datele sensibile și la mesajele de marketing și ce temeiuri folosesc, concret, un salon, un service auto și un cabinet medical.
Important: articolul are caracter informativ și nu constituie consultanță juridică. Pentru date de sănătate, date despre copii sau o prelucrare la care nu ești sigur de temei, discută cu un specialist în protecția datelor.
Pe scurt
Ai nevoie de un temei legal pentru fiecare scop în care folosești date. GDPR are șase, iar consimțământul e doar unul dintre ele.
Pentru cele mai multe activități nu ceri acordul: comenzile și programările merg pe contract, facturile și salariile pe obligație legală, camerele video pe interes legitim.
Consimțământul e valabil doar dacă omul poate refuza fără consecințe și îl poate retrage oricând. La angajați, aproape niciodată nu e așa.
Interesul legitim cere un test scris în trei pași, făcut înainte să începi.
Ofertele prin email și SMS cer acordul expres după Legea 506/2004, cu o excepție pentru clienții care au cumpărat deja.
Cele șase temeiuri din articolul 6
Articolul 6 alineatul (1) din GDPR spune că o prelucrare e legală numai dacă se încadrează în cel puțin unul dintre șase temeiuri. Alegi temeiul înainte să colectezi datele și îl scrii în nota de informare, pentru că articolul 13 te obligă să-l comunici.
| Temeiul | Când se aplică | Exemplu la o firmă mică |
|---|---|---|
| a) Consimțământul | Omul alege liber, poate spune nu | Newsletter, poze cu clienții pe Facebook |
| b) Contractul | Datele sunt necesare ca să livrezi ce s-a cerut | Programarea, comanda, livrarea |
| c) Obligația legală | O lege te obligă să le prelucrezi | Facturi, salarii, registrul salariaților |
| d) Interesele vitale | Viața sau sănătatea cuiva e în pericol | Un client leșină și chemi ambulanța |
| e) Interesul public | Sarcini de autoritate publică | Rar la firmele private |
| f) Interesul legitim | Ai un interes real, iar omul nu e afectat disproporționat | Camere video, recuperarea datoriilor |
Un scop, un temei. Aceleași date pot avea temeiuri diferite pentru scopuri diferite: telefonul clientului e pe contract pentru programare și pe consimțământ pentru oferte.
De ce consimțământul e des alegerea greșită
Consimțământul pare cel mai sigur, pentru că „omul a semnat”. În realitate, are cele mai multe condiții. După articolul 4 punctul 11 și articolul 7 din GDPR, trebuie să fie:
liber: omul poate refuza fără să piardă serviciul. Dacă nu primește programarea fără să bifeze și ofertele, acordul nu e liber;
specific și informat: pentru un scop anume, explicat clar, separat de restul contractului;
neechivoc: o acțiune activă, nu o căsuță bifată dinainte;
retractabil: la fel de ușor de retras ca de dat, iar după retragere te oprești;
dovedit: tu trebuie să arăți cine, când și la ce a consimțit.
Ghidul EDPB 05/2020 privind consimțământul adaugă două reguli care contează pentru o firmă mică. Prima, la angajați: din cauza dependenței față de angajator, comitetul european consideră „foarte dificil” ca angajatorii să se bazeze pe consimțământul angajaților (punctul 21). Mai multe despre asta găsești în articolul despre datele angajaților.
A doua: nu poți schimba temeiul pe parcurs. Dacă ai cerut acordul și omul îl retrage, nu poți spune după aceea că de fapt prelucrai pe interes legitim (punctele 121–123). Deci, dacă ai nevoie de date oricum, ca să-ți faci treaba, nu cere acordul pentru ele: îi spui omului ceva ce nu e adevărat, anume că poate refuza.
Cine alege consimțământul trebuie să-l poată arăta. Whitedecor SRL a primit 5.082 de lei pentru că nu a putut dovedi acordul unui client căruia îi trimitea mesaje comerciale (comunicatul din noiembrie 2025), iar Cucina di Fabio SRL 5.084 de lei pentru emailuri comerciale fără dovada acordului (comunicatul din noiembrie 2025).
Contractul și obligația legală: temeiurile de zi cu zi
Contractul acoperă datele necesare ca să faci ce ți s-a cerut: numele și telefonul pentru programare, adresa pentru livrare, numărul de înmatriculare pentru reparație. Acoperă și pașii de dinainte, la cererea omului, de exemplu o ofertă de preț. Nu acoperă tot ce ar fi „util”: data nașterii pentru urări nu e necesară pentru o tunsoare.
Obligația legală se aplică numai când o lege anume îți cere prelucrarea, iar articolul 6 alineatul (3) spune că temeiul trebuie să fie în dreptul Uniunii sau în dreptul român. Exemple: datele de pe factură, actele de personal, transmiterea în registrul electronic al salariaților. Când nu poți numi legea, nu e obligație legală.
Un caz special românesc e CNP-ul. Dacă îl prelucrezi pe interes legitim, nu pe o obligație legală, Legea 190/2018, art. 4 îți cere garanții suplimentare, printre care numirea unui responsabil cu protecția datelor. Cel mai simplu e să ceri CNP-ul doar unde o lege îl cere.
Interesul legitim și testul în trei pași
Interesul legitim e temeiul cel mai flexibil și cel mai ușor de folosit greșit. Considerentul 47 din GDPR îl leagă de „așteptările rezonabile” ale omului, bazate pe relația cu tine. Ghidul EDPB 1/2024 privind interesul legitim (versiunea 1.0, adoptată în octombrie 2024 pentru consultare publică; în noiembrie 2026 nu avea încă o versiune finală și există doar în engleză) cere trei condiții, toate îndeplinite:
Interesul e legitim: real, actual, legal și formulat clar. „Vreau să-mi protejez marfa de furt” este; „poate o să ne folosească” nu este.
Prelucrarea e necesară: nu există o cale mai puțin intruzivă care să ajungă la același rezultat. Dacă un card de acces ajunge, amprenta nu e necesară.
Echilibrul: drepturile omului nu cântăresc mai mult decât interesul tău, ținând cont de ce date sunt, cât de mult te aștepți să fie folosite și ce garanții pui.
Testul se face înainte și se păstrează în scris. Fără el, la un control rămâi doar cu afirmația. Piramida Trade Invest SRL a primit 10.146 de lei pentru camerele cu sunet care îi filmau angajații: nu i-a informat și nu a dovedit că a încercat mai întâi mijloace mai puțin intruzive (comunicatul din iunie 2025). La monitorizarea angajaților, Legea 190/2018, art. 5 adaugă condiții în plus, între care informarea prealabilă și consultarea sindicatului sau a reprezentanților angajaților.
Pe interes legitim, omul are dreptul să se opună, iar tu te oprești, dacă nu ai motive care să cântărească mai mult (articolul 21 din GDPR). La marketingul direct, opoziția te oprește întotdeauna.
Datele sensibile: articolul 9
Pentru sănătate, date biometrice (amprentă, recunoaștere facială), religie, apartenență sindicală, origine etnică sau viața sexuală, temeiul din articolul 6 nu ajunge. Articolul 9 din GDPR le interzice, cu excepțiile din alineatul (2). Cele care apar la o firmă mică:
consimțământul explicit, de exemplu o mențiune semnată separat, pentru alergiile notate în fișa unei cliente de salon;
obligațiile din dreptul muncii, de exemplu certificatele medicale de concediu;
asistența medicală, făcută de profesioniști sub secret profesional, pentru cabinete și clinici (litera h).
Pontajul cu amprentă e exemplul tipic de dată sensibilă fără temei: în septembrie 2026, TIP TOP FOOD INDUSTRY SRL a primit 26.236 de lei pentru el și a fost obligată să-l înlocuiască (comunicatul din septembrie 2026). Iar Legea 190/2018, art. 3 mai cere consimțământ explicit sau o lege expresă când datele de sănătate, genetice sau biometrice sunt folosite pentru decizii automate sau profilare.
Marketingul: GDPR plus Legea 506/2004
Pentru ofertele prin email, SMS sau apeluri automate se aplică și Legea 506/2004, art. 12: ai nevoie de consimțământul expres, dat înainte. Excepția: adresa de email primită direct de la un client, la o vânzare, o poți folosi pentru produse sau servicii similare ale tale, dacă i-ai oferit clar posibilitatea să refuze gratuit, la colectare și în fiecare mesaj. Definiția „poștei electronice” din aceeași lege include mesajele text, deci regula acoperă și SMS-urile.
Apelurile făcute de un om nu intră în Legea 506/2004, dar tot au nevoie de un temei din GDPR. Romoffice Construct Holding Ag SRL a primit 9.954 de lei pentru că a sunat pe cineva, pentru o campanie promoțională, la un număr de telefon dat pentru altceva (comunicatul din mai 2025). Detaliile pentru newsletter, cu excepția pentru clienți și dubla confirmare, sunt în articolul de pe blogul Webspring despre newsletter și oferte pe email.
Trei firme, temeiurile lor
Un exemplu practic, pentru trei firme fictive. Ce ți se aplică ție depinde de ce faci concret.
| Activitatea | Salon Exemplu SRL | Service Exemplu SRL | Cabinet Exemplu SRL |
|---|---|---|---|
| Programări, comenzi | contract | contract (comanda de reparație) | contract |
| Facturi | obligație legală | obligație legală | obligație legală |
| Date de sănătate | alergii: consimțământ explicit (art. 9) | nu e cazul | asistență medicală, art. 9 alin. (2) lit. h) |
| Camere video | interes legitim, cu test | interes legitim, cu test | interes legitim, fără cabinete de consultație |
| Oferte prin SMS sau email | consimțământ expres | consimțământ sau excepția pentru clienți | consimțământ expres |
| Poze pe rețele sociale | consimțământ | consimțământ, dacă apar oameni | de evitat |
| Recuperarea unei datorii | interes legitim | interes legitim | interes legitim |
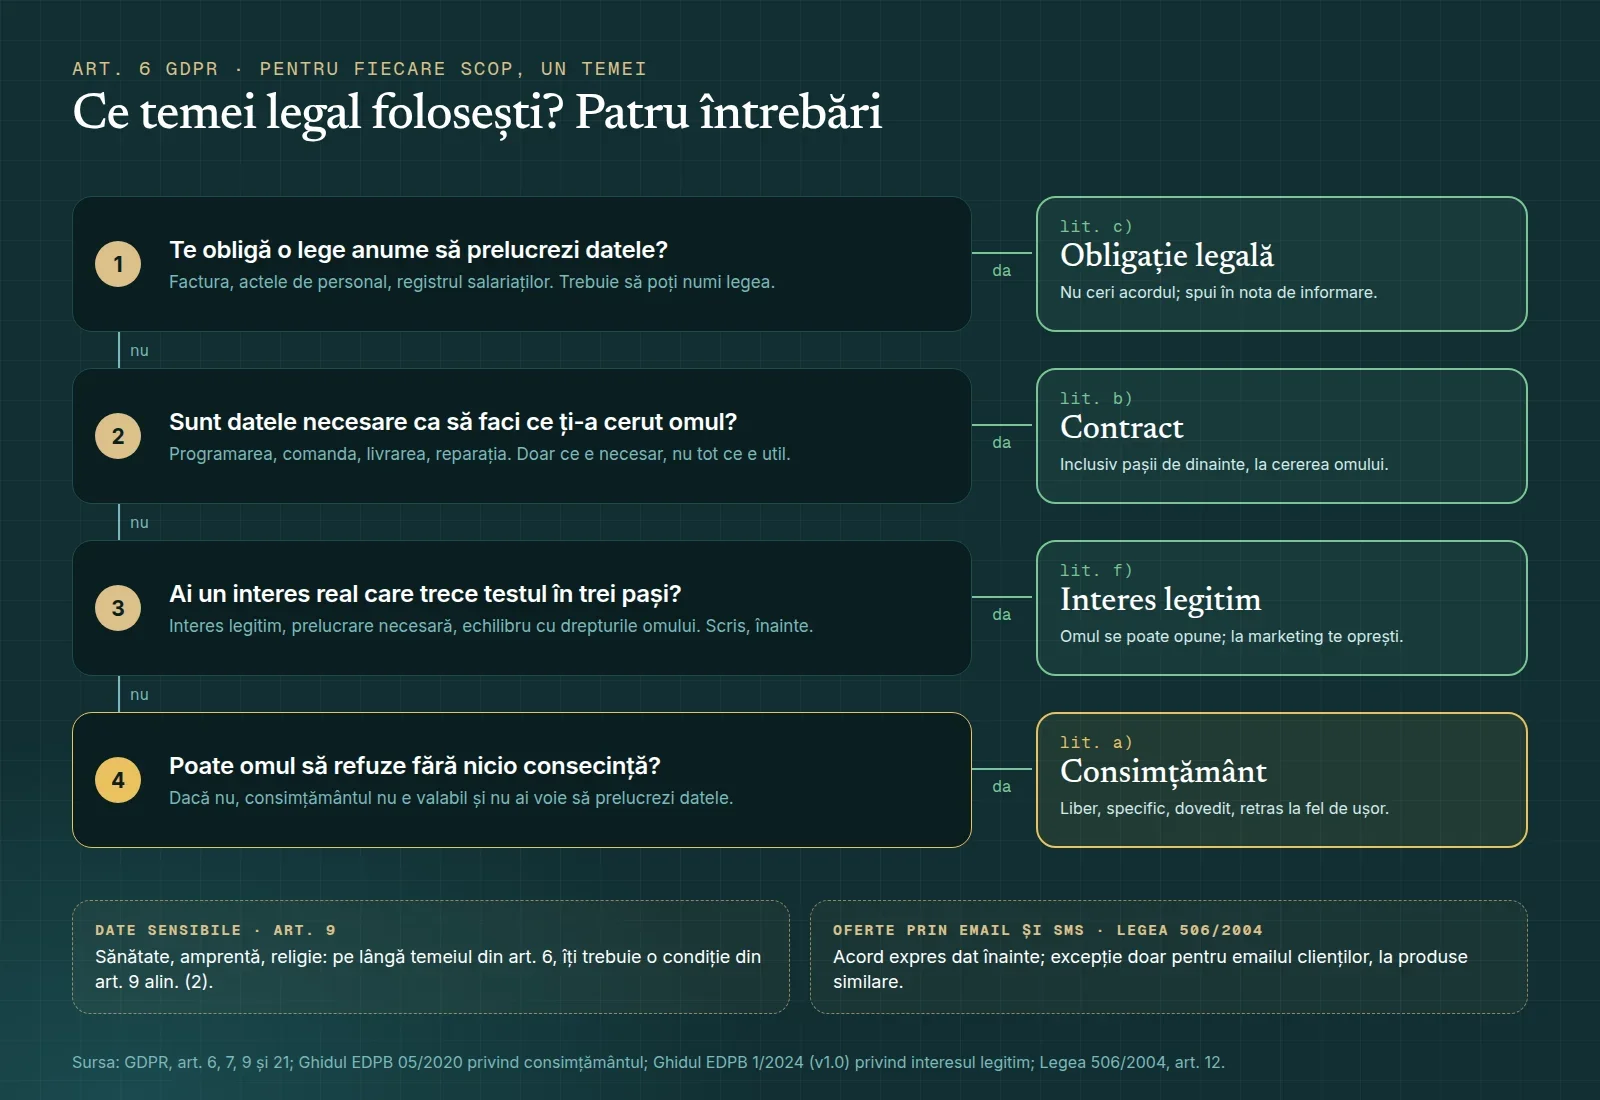
Ordinea în care verifici temeiul, de la cel mai stabil la consimțământ. Sursa: GDPR, art. 6, 7 și 9; Ghidul EDPB 05/2020; Ghidul EDPB 1/2024; Legea 506/2004, art. 12.
Greșeli frecvente
Un singur „acord GDPR” semnat la angajare sau la prima programare, pentru tot.
Căsuța de oferte bifată dinainte sau lipită de acceptarea termenilor.
Interes legitim scris în politică, fără testul făcut.
Lista de clienți folosită pentru SMS-uri promoționale fără acordul lor.
Consimțământul cerut, dar nicio evidență a cine l-a dat și când.
Temeiul e primul pas din minimul GDPR pentru o firmă mică; după el vin informarea, registrul și restul.
Întrebări frecvente
Trebuie să cer clienților acordul ca să le păstrez datele în calculator?
Nu. Pentru programări, comenzi și facturi temeiul e contractul sau obligația legală. Le spui în nota de informare ce date ai și cât le păstrezi.
Pot pune angajații să semneze un acord GDPR la angajare?
Poți, dar nu te ajută. Salariile și dosarul de personal merg pe contract și obligație legală, iar acordul angajatului rar e liber. Ce le dai la semnat e nota de informare.
Ce fac cu acordurile vechi, strânse înainte de GDPR?
Verifici dacă respectă condițiile de azi și dacă le poți dovedi, cum cere Ghidul EDPB 05/2020 (punctele 166–170). Dacă nu, ori ceri un acord nou, ori oprești prelucrarea; nu poți trece pe alt temei doar ca să o continui.
Pot trimite clienților un SMS că le expiră ITP-ul?
Depinde de mesaj. Dacă oferi și serviciul de ITP, mesajul e comercial și îți trebuie acordul clientului. O informare strict legată de lucrarea în curs nu e ofertă.
Dacă omul își retrage acordul, trebuie să șterg tot?
Nu. Oprești prelucrarea care se baza pe acord, de exemplu ofertele. Datele pe care le ții pe alt temei, ca facturile, rămân cât cere legea.
Am voie să pun poze cu clienții pe pagina salonului?
Doar cu acordul lor, dat separat de programare și ușor de retras. Dacă clienta se răzgândește, scoți poza.
Temeiurile, completate în registru cu SmartDPO
În SmartDPO, fiecare activitate din registru vine cu scopul și temeiul legal deja propuse, după practica din România, iar tu le confirmi sau le schimbi. Pe planul Firmă faci și testul de interes legitim în aplicație, iar evidența consimțămintelor păstrează acordurile date și retrase, ca dovadă la nevoie. Vezi ce face aplicația sau începe cu 30 de zile gratuit, fără card.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 4 pct. 11, 6, 7, 9, 13 și 21, considerentul 47 (textul în limba română de pe EUR-Lex)
- Comitetul European pentru Protecția Datelor (EDPB), Ghidul 05/2020 privind consimțământul în temeiul Regulamentului 2016/679, versiunea 1.1 (adoptată pe 4 mai 2020), în limba română, punctele 21, 121–123 și 166–170
- EDPB, Guidelines 1/2024 on processing of personal data based on Article 6(1)(f) GDPR, versiunea 1.0 adoptată pe 8 octombrie 2024 pentru consultare publică (fără versiune finală la 3 noiembrie 2026)
- Legea nr. 190/2018, art. 3, 4 și 5 (legislatie.just.ro)
- Legea nr. 506/2004, art. 2 alin. (1) lit. g) și art. 12 (forma consolidată la 8 octombrie 2024, legislatie.just.ro)
- ANSPDCP, comunicatele de sancțiuni din aprilie, mai și iunie 2025, noiembrie 2025 (două) și septembrie 2026
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.