Incident de securitate la o firmă mică: când anunți ANSPDCP în 72 de ore
Emailul trimis greșit, CC în loc de BCC, laptopul pierdut, ransomware: care se notifică la ANSPDCP în 72 de ore, când anunți oamenii și ce treci în registrul incidentelor.
Echipa SmartDPO
Echipa SmartDPO · Publicat 3 nov. 2026 · 10 min de citit
Pe această pagină (11 secțiuni)
- Ce e un incident de securitate
- 1. Cazurile tipice la o firmă mică
- 2. Când încep cele 72 de ore
- 3. Evaluezi riscul
- 4. Cum notifici ANSPDCP
- 5. Când îi anunți și pe oameni
- 6. Registrul intern al incidentelor
- Amenzile ANSPDCP legate de incidente
- Checklist pentru primele 72 de ore
- Întrebări frecvente
- Incidentul, cu cele 72 de ore, în SmartDPO
În mai 2026, ANSPDCP a anunțat două amenzi pentru o bancă care trimisese unor clienți notificări despre polițele de asigurare ale altor clienți, din cauza unui fișier prelucrat greșit de mână. Pe lângă cei 52.270 de lei pentru măsurile de securitate, banca a primit separat 10.454 de lei pentru că a notificat incidentul după cele 72 de ore, deși avea informații concrete despre el. O lună mai târziu, un retailer a fost amendat cu 10.417 lei pentru că nu a notificat deloc și cu 5.208 lei pentru că nu l-a anunțat pe omul afectat.
La o firmă mică, incidentul arată de obicei altfel: un email trimis greșit, o listă de clienți la vedere în „CC”, un laptop uitat în tren, un virus care criptează serverul. Aici afli care dintre ele trebuie anunțate la ANSPDCP, cum evaluezi riscul, ce scrii în notificare, când îi anunți și pe oameni și ce treci în registrul intern.
Important: articolul are caracter informativ și nu constituie consultanță juridică. La un atac informatic, la date medicale sau financiare ori când sunt afectate multe persoane, cere ajutorul unui specialist în protecția datelor și al unuia în securitate informatică.
Pe scurt
Incidentul e orice situație în care date personale se pierd, ajung la cine nu trebuie, sunt modificate sau devin inaccesibile. Și emailul trimis greșit e incident.
Ai 72 de ore de când știi, cu un grad rezonabil de certitudine, că s-a întâmplat. Weekendul intră în ele.
Notifici ANSPDCP dacă incidentul poate genera un risc pentru oameni. Dacă riscul e puțin probabil, doar îl documentezi.
La risc ridicat îi anunți și pe oameni, pe înțelesul lor, ca să se poată proteja.
Orice incident intră în registrul intern, inclusiv cele pe care nu le notifici, cu motivul deciziei.
Ce e un incident de securitate
Articolul 4 punctul 12 din GDPR îl numește „încălcarea securității datelor cu caracter personal”: o încălcare a securității care duce, „în mod accidental sau ilegal”, la distrugerea, pierderea, modificarea sau divulgarea neautorizată a datelor ori la accesul neautorizat la ele. Contează efectul asupra datelor, nu intenția. Ghidurile europene împart incidentele în trei tipuri:
confidențialitate: datele au ajuns la cine nu trebuia (emailul greșit, contul spart);
integritate: datele au fost modificate fără drept;
disponibilitate: datele s-au pierdut sau nu mai pot fi accesate (laptopul furat fără copie, serverul criptat de un virus).
Hârtia contează la fel: dosarele de personal aruncate la gunoi nedistruse sau o scrisoare pusă în plicul altui client.
1. Cazurile tipice la o firmă mică
Ghidul EDPB 01/2021 analizează 18 cazuri și spune pentru fiecare dacă trebuie notificat. Cele apropiate de o firmă mică:
| Ce s-a întâmplat | De regulă | Cazul din ghid |
|---|---|---|
| O listă cu nume și emailuri trimisă din greșeală la 15 oameni, care au fost rugați imediat s-o șteargă | doar documentezi | nr. 15 |
| Două colete și facturile lor trimise încrucișat | documentezi; îi contactezi pe cei doi ca să recuperezi facturile | nr. 13 |
| Un email trimis la peste 60.000 de oameni cu un fișier atașat din greșeală, cu adrese și numere de asigurare socială | notifici și anunți oamenii (risc ridicat) | nr. 14 |
| Tablete furate, criptate și cu parolă puternică, cu copie de rezervă | doar documentezi | nr. 10 |
| Laptop furat, fără parolă și fără criptare | notifici și anunți oamenii | nr. 11 |
| Ransomware, cu copie de rezervă și fără date scoase din firmă, dovedit prin jurnale | doar documentezi | nr. 01 |
| Ransomware fără copie de rezervă | notifici | nr. 02 |
| Cont de email spart, cu reguli de redirecționare spre atacator | notifici și anunți oamenii (risc ridicat) | nr. 18 |
Pentru contul de email spart, pașii concreți din primele ore (parole, sesiuni, reguli de redirecționare, clienții de avertizat) sunt în articolul despre contul de email al firmei spart.
„CC” în loc de „BCC” nu apare ca atare în ghid. Evaluarea depinde de câți destinatari sunt și ce spune lista despre ei: adresele clienților unei pizzerii sunt altceva decât adresele pacienților unui cabinet de psihologie, unde simpla apariție pe listă dezvăluie ceva sensibil. Iar „doar documentezi” se sprijină pe fapte pe care trebuie să le poți arăta: la ransomware, jurnalele care dovedesc că nu au ieșit date; la laptop, criptarea discului.
2. Când încep cele 72 de ore
Articolul 33 alineatul (1) din GDPR cere notificarea „fără întârzieri nejustificate și, dacă este posibil, în termen de cel mult 72 de ore” de la momentul în care ai luat cunoștință de incident. Ghidul EDPB 9/2022 privind notificarea (punctele 31–34) explică momentul: atunci când ai „un grad rezonabil de certitudine” că s-a produs un incident care a compromis date personale. Exemplele din ghid:
ai pierdut un stick USB cu date necriptate: afli în clipa în care îți dai seama că l-ai pierdut, chiar dacă nu știi dacă l-a găsit cineva;
un client îți spune, cu dovezi, că a primit datele altui client: afli în acel moment;
observi o posibilă intruziune: poți face o investigație scurtă, iar cele 72 de ore curg de când confirmi că datele au fost atinse.
Weekendul și sărbătorile nu opresc numărătoarea. Termenele exprimate în ore nu se prelungesc până la prima zi lucrătoare, ca cele exprimate în zile sau luni (Regulamentul (CEE, Euratom) nr. 1182/71, art. 3). Un incident descoperit vineri la ora 17 se notifică până luni, cam la aceeași oră.
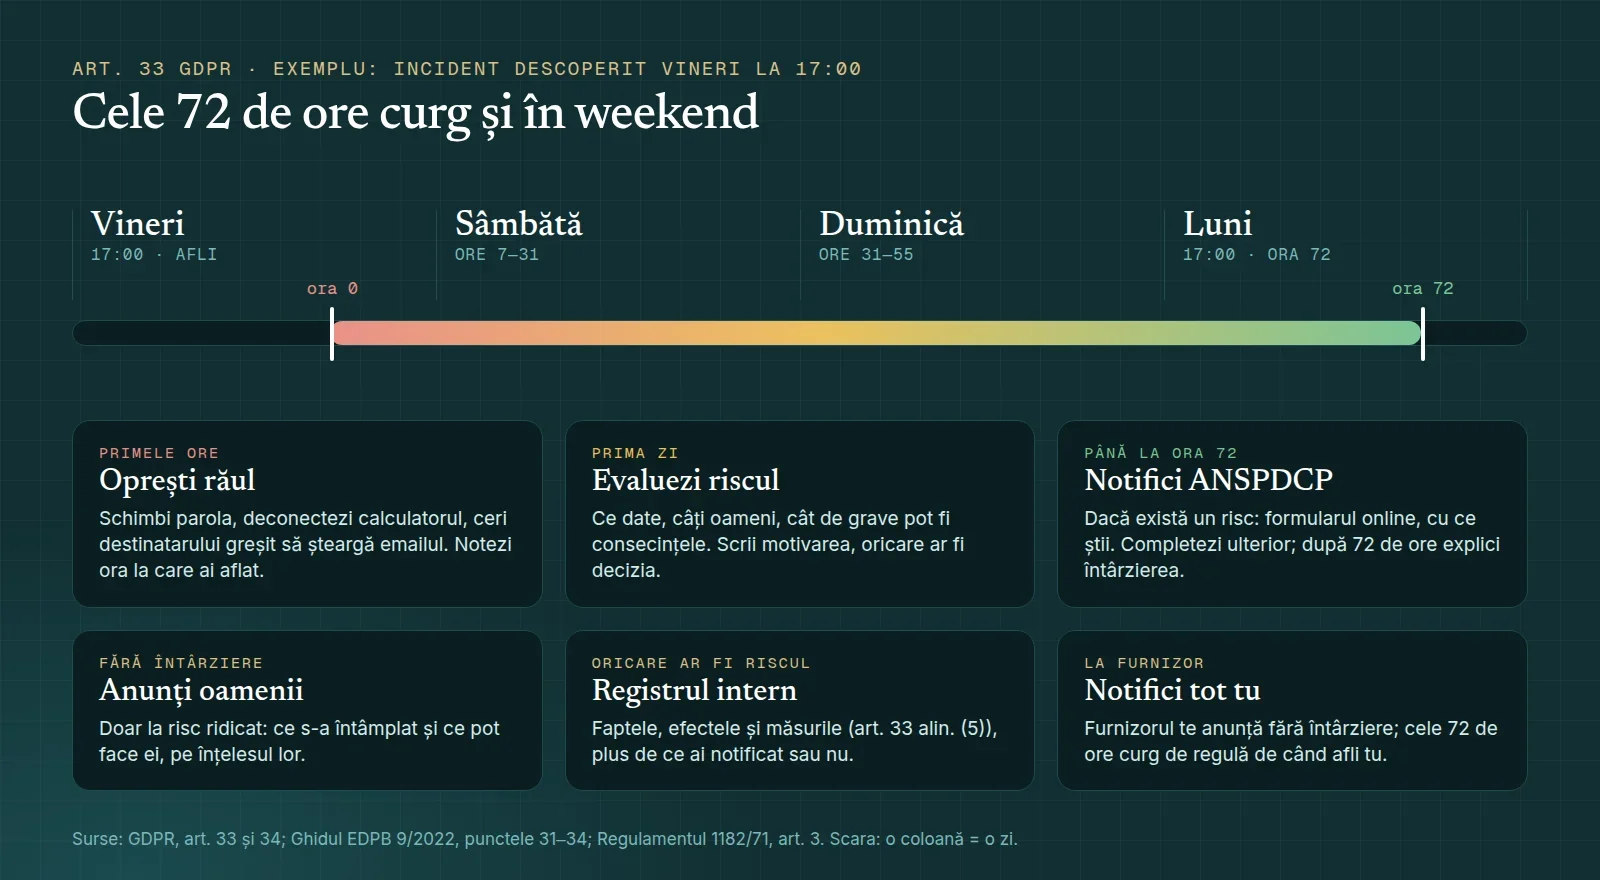
Primele 72 de ore. Sursa: GDPR, art. 33 și 34; Ghidul EDPB 9/2022, punctele 31–34.
Dacă incidentul s-a petrecut la un furnizor care prelucrează datele pentru tine, de exemplu firma de contabilitate sau furnizorul aplicației, el trebuie să te anunțe „fără întârzieri nejustificate” (art. 33 alin. (2)). Notificarea la ANSPDCP rămâne însă obligația ta. Obligația furnizorului se scrie în contractul de prelucrare de la articolul 28.
3. Evaluezi riscul
Ghidul EDPB 9/2022 (punctele 105–118) îți dă criteriile: tipul incidentului; natura, sensibilitatea și volumul datelor; cât de ușor pot fi identificați oamenii; cât de grave pot fi consecințele; caracteristicile oamenilor și ale firmei, de exemplu copii sau pacienți; numărul celor afectați. Rezultatul e unul din trei niveluri:
| Nivelul | Exemplu | Ce faci |
|---|---|---|
| Risc puțin probabil | laptop criptat pierdut; email greșit către o persoană, șters imediat | documentezi intern |
| Risc | nume și emailuri de clienți ajunse la un atacator | notifici ANSPDCP în 72 de ore |
| Risc ridicat | CNP-uri, date bancare, parole, date medicale expuse | notifici ANSPDCP și anunți oamenii |
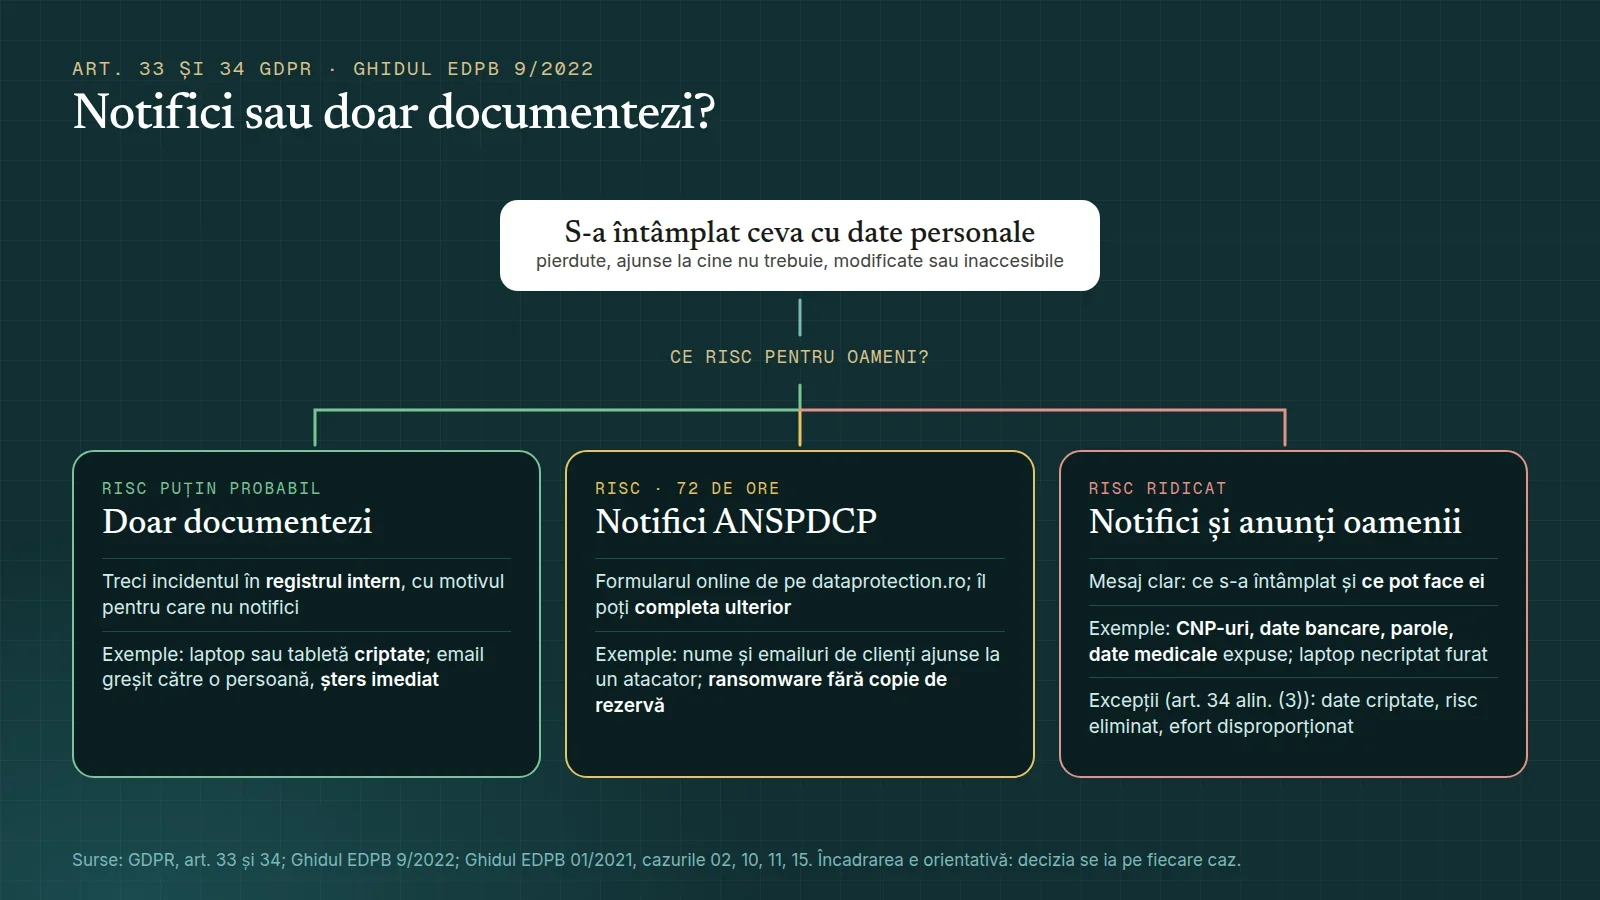
Notifici sau nu. Sursa: GDPR, art. 33 și 34; Ghidul EDPB 9/2022. Încadrarea exemplelor e orientativă: decizia se ia pe fiecare caz.
Cât timp nu te-ai hotărât, cele 72 de ore curg oricum. Dacă eziți între „puțin probabil” și „risc”, notificarea e de obicei alegerea mai sigură.
4. Cum notifici ANSPDCP
Notificarea se trimite prin formularul online de pe pagina „Notificare Breșă RGPD” a ANSPDCP, care urmează formularul tipizat aprobat prin Decizia ANSPDCP nr. 128/2018. Formularul are cinci pași și 17 întrebări; cele mai importante:
datele firmei și ale persoanei de contact (responsabilul cu protecția datelor, dacă ai);
data și ora incidentului și data și ora la care l-ai descoperit;
tipul incidentului (confidențialitate, integritate, disponibilitate) și ce date sunt afectate;
ce s-a întâmplat, câte persoane sunt afectate (o estimare e acceptată) și ce consecințe pot avea;
ce măsuri ai luat sau iei și dacă i-ai anunțat pe oameni, iar dacă nu, de ce.
Poți atașa dovezi, de cel mult 15 MB în total, cu nume de fișiere fără diacritice. Păstrează numărul de înregistrare primit.
Nu aștepta să știi tot. Articolul 33 alineatul (4) permite notificarea în etape, iar formularul are opțiunea „Completare notificare nr.”. Dacă ai depășit cele 72 de ore, notificarea trebuie însoțită de motivele întârzierii.
5. Când îi anunți și pe oameni
Articolul 34 cere informarea oamenilor afectați „fără întârzieri nejustificate” când incidentul poate genera un risc ridicat. Mesajul e scris „într-un limbaj clar și simplu” și spune ce s-a întâmplat, consecințele probabile, ce ai făcut și ce pot face ei: să-și schimbe parola, să-și blocheze cardul, să nu răspundă la mesaje care cer bani în numele tău. Mai spune pe cine pot contacta.
Nu e nevoie de informare individuală dacă:
datele erau de neînțeles pentru cine le-a primit, de exemplu un laptop criptat a cărui cheie nu s-a pierdut;
ai luat după incident măsuri care fac ca riscul ridicat să nu se mai producă;
anunțarea fiecăruia ar cere un efort disproporționat; atunci faci o informare publică, de exemplu pe site.
După un anunț, unii oameni vor întreba ce date ale lor au fost afectate. E o cerere de acces, cu termenul ei de o lună: vezi ghidul despre cererile persoanelor.
6. Registrul intern al incidentelor
Articolul 33 alineatul (5) te obligă să documentezi toate incidentele, nu doar pe cele notificate: situația de fapt, efectele și măsurile de remediere. Ghidul EDPB 9/2022 (punctul 125) adaugă motivarea deciziilor, mai ales de ce nu ai notificat. Pentru fiecare incident notează:
ce s-a întâmplat, când și când ai aflat;
ce date și câte persoane sunt afectate;
nivelul de risc și de ce;
dacă ai notificat ANSPDCP (data, numărul de înregistrare) sau de ce nu;
dacă i-ai anunțat pe oameni sau de ce nu;
ce ai schimbat ca să nu se repete.
Amenzile ANSPDCP legate de incidente
Cele mai multe amenzi nu sunt pentru notificare, ci pentru lipsa măsurilor de securitate (art. 32), constatată în investigația pornită chiar de notificarea firmei. A nu notifica adaugă însă o amendă separată, ca în cazurile din introducere.
ianuarie 2025: un operator de telefonie, 74.526 de lei pentru mai multe incidente, printre care emailuri trimise fără „BCC” și facturi trimise altor clienți;
noiembrie 2025: o firmă lovită de ransomware, cu datele angajaților criptate, inclusiv CNP-uri, salarii și conturi bancare: 15.258 de lei și ordin să introducă autentificarea în doi pași pentru conexiunile de la distanță;
august 2026: o firmă al cărei cont de administrator a fost furat prin phishing: 15.728 de lei și instruirea periodică a angajaților despre emailurile suspecte.
Checklist pentru primele 72 de ore
Oprește răul: schimbă parola, deconectează calculatorul infectat de la rețea, cere destinatarului greșit să șteargă emailul.
Notează ora la care ai aflat și tot ce faci, cu ora.
Află ce date și câți oameni sunt afectați; o estimare ajunge la început.
Evaluează riscul și scrie motivarea.
Dacă există un risc, notifică ANSPDCP în 72 de ore; completează notificarea ulterior.
Dacă riscul e ridicat, anunță oamenii.
Trece incidentul în registru și notează ce schimbi: parole, autentificare în doi pași, criptare, instruire.
Întrebări frecvente
Am trimis o factură altui client, care a șters-o imediat. Trebuie să anunț ANSPDCP?
De regulă nu. Cu date obișnuite, o singură persoană afectată și emailul șters, riscul e puțin probabil. Trece însă incidentul în registru, cu motivul pentru care nu l-ai notificat.
Incidentul a fost la contabilul meu. Cine notifică?
Tu, ca operator. Contabilul trebuie să te anunțe fără întârziere, iar cele 72 de ore curg, de regulă, de când afli tu.
Dacă notific, primesc automat amendă?
Nu. ANSPDCP poate deschide o investigație, iar multe amenzi au pornit așa, dar pentru lipsa măsurilor de securitate, nu pentru notificare. Lipsa notificării se amendează separat.
Nu știu încă ce date au fost afectate. Pot aștepta?
Nu. Notifici în 72 de ore cu ce știi și completezi pe măsură ce afli, cum permite art. 33 alin. (4).
Mi s-a furat telefonul de serviciu. E incident?
Da, dacă avea date personale: emailuri, contacte, poze cu documente. Dacă avea cod și criptare și l-ai șters de la distanță, de regulă doar documentezi. Fără cod, evaluezi ce era pe el.
Trebuie să anunț oamenii și când riscul nu e ridicat?
Nu e obligatoriu, dar poate fi util. Un mesaj scurt care îi avertizează să nu răspundă la cereri de bani sau de date în numele tău costă puțin și reduce riscul.
Incidentul, cu cele 72 de ore, în SmartDPO
În SmartDPO răspunzi la cinci întrebări despre ce s-a întâmplat, iar aplicația propune nivelul de risc și îți spune dacă trebuie anunțate ANSPDCP și persoanele afectate. Numărătoarea inversă rămâne pe panou până rezolvi, schița notificării pentru ANSPDCP se generează în PDF din fișa incidentului, iar registrul incidentelor cerut de articolul 33 alineatul (5) se ține singur. Vezi ce face aplicația sau încearcă planul gratuit.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 4 pct. 12, art. 33 și 34, text în limba română pe EUR-Lex, verificat în noiembrie 2026
- Regulamentul (CEE, Euratom) nr. 1182/71 privind regulile care se aplică termenelor, datelor și expirării termenelor, art. 3
- Ghidul EDPB 9/2022 privind notificarea încălcării securității datelor cu caracter personal, versiunea 2.0 (adoptat la 28 martie 2023), punctele 31–34, 105–118 și 125
- Ghidul EDPB 01/2021 privind exemple de notificare a încălcării securității datelor, versiunea 2.0 (adoptat la 14 decembrie 2021), cazurile 01, 02, 10, 11, 13, 14, 15 și 18
- Decizia ANSPDCP nr. 128/2018 privind formularul tipizat al notificării și formularul online „Notificare Breșă RGPD” de pe dataprotection.ro, verificate în noiembrie 2026
- Comunicatele ANSPDCP din 20 ianuarie 2025, 19 noiembrie 2025, 29 mai 2026, 18 iunie 2026 și 19 august 2026, verificate în noiembrie 2026
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.