Evaluarea de impact (DPIA): când e obligatorie la o firmă mică
Lista ANSPDCP din Decizia 174/2018, cele nouă criterii și regula celor două, exemple pentru firme mici, ce scrii în evaluare și când consulți ANSPDCP înainte.
Echipa SmartDPO
Echipa SmartDPO · Publicat 3 nov. 2026 · Actualizat 4 nov. 2026 · 10 min de citit
Pe această pagină (10 secțiuni)
- Ce este o evaluare de impact
- 1. Lista ANSPDCP: cele șapte situații din Decizia 174/2018
- 2. Cele nouă criterii și regula „două sau mai multe”
- 3. Exemple pentru firme mici
- 4. Ce scrii într-o evaluare de impact
- 5. Când riscul rămâne ridicat: consultarea ANSPDCP
- 6. DPIA și testul interesului legitim nu sunt același lucru
- Greșeli frecvente
- Întrebări frecvente
- Evaluările de impact, cu SmartDPO
Decizia ANSPDCP nr. 174/2018 enumeră șapte tipuri de prelucrări pentru care evaluarea de impact e obligatorie în România. Aproape toate conțin cuvintele „pe scară largă”, așa că multe firme mici trag concluzia că nu le privește. Doar că lista nu e completă, iar ghidul autorităților europene adaugă nouă criterii după care și un depozit cu opt camere sau un program care urmărește calculatoarele angajaților poate avea nevoie de o evaluare.
Aici afli ce este evaluarea de impact, când e obligatorie la o firmă mică, ce scrii în ea, când trebuie să consulți ANSPDCP înainte să începi și prin ce diferă de testul interesului legitim.
Important: articolul are caracter informativ și nu constituie consultanță juridică. Dacă evaluarea arată un risc mare pe care nu-l poți reduce, discută cu un specialist în protecția datelor înainte să consulți ANSPDCP.
Pe scurt
Evaluarea de impact (DPIA) e o analiză scrisă a riscurilor unei prelucrări pentru oameni, făcută înainte să începi prelucrarea.
E obligatorie dacă prelucrarea e pe lista din Decizia ANSPDCP 174/2018 sau dacă e „susceptibilă să genereze un risc ridicat”.
Regula practică: dacă prelucrarea bifează cel puțin două din cele nouă criterii ale ghidului european, de regulă îți trebuie o DPIA.
La o firmă mică apare mai ales la monitorizarea angajaților (camere, GPS, programe de monitorizare) și la datele de sănătate prelucrate pe scară largă.
Dacă riscul rămâne ridicat după măsurile tale, consulți ANSPDCP înainte să începi.
Ce este o evaluare de impact
Articolul 35 din GDPR cere operatorului, adică firmei care decide de ce și cum folosește datele, să evalueze impactul unei prelucrări „susceptibile să genereze un risc ridicat” pentru drepturile oamenilor înaintea prelucrării. Riscul se judecă din perspectiva oamenilor, nu a firmei: imagini ajunse pe internet, un angajat urmărit excesiv, date de sănătate văzute de cine nu trebuie.
Câteva reguli din același articol:
o singură evaluare poate acoperi mai multe prelucrări asemănătoare, cu riscuri asemănătoare, de exemplu camerele din trei magazine identice;
dacă ai un responsabil cu protecția datelor (DPO), îi ceri avizul (alineatul 2);
„acolo unde este cazul”, ceri și părerea oamenilor vizați sau a reprezentanților lor (alineatul 9), de exemplu a angajaților;
reverifici evaluarea cel puțin când se schimbă riscul (alineatul 11): mai multe camere, alt furnizor, un scop nou.
DPIA pornește de la registrul prelucrărilor: acolo e descrisă deja activitatea, cu datele, destinatarii și termenele ei. Dacă nu l-ai făcut încă, începe cu ghidul despre registrul activităților de prelucrare.
1. Lista ANSPDCP: cele șapte situații din Decizia 174/2018
Articolul 35 alineatul (4) cere fiecărei autorități naționale să publice lista prelucrărilor pentru care evaluarea e obligatorie. Lista României e articolul 1 din Decizia 174/2018, în vigoare din 31 octombrie 2018. Pe scurt, DPIA e obligatorie în special pentru:
| Litera | Prelucrarea | Exemplu din decizie sau din practică |
|---|---|---|
| a) | evaluarea sistematică a oamenilor, cu profilare, care stă la baza unor decizii cu efecte juridice sau similare | acordarea automată a unui credit |
| b) | date sensibile sau penale, pe scară largă | date de sănătate, date biometrice, cazier |
| c) | monitorizarea sistematică pe scară largă a unei zone accesibile publicului | camere în centre comerciale, stadioane, piețe, parcuri |
| d) | monitorizarea automată pe scară largă a persoanelor vulnerabile, „în special” minori și angajați | programe care înregistrează activitatea angajaților |
| e) | tehnologii noi pe scară largă, mai ales când limitează exercitarea drepturilor | recunoaștere facială la intrare |
| f) | date de la dispozitive conectate, pe scară largă | vehicule conectate, contoare inteligente |
| g) | date de localizare prelucrate „pe scară largă și/sau sistematic”, când nu sunt necesare pentru un serviciu cerut de persoană | monitorizare prin Wi-Fi, localizarea pasagerilor |
Singura excepție (articolul 1 alineatul 2) privește prelucrările făcute în baza unei obligații legale sau a unei sarcini publice, când evaluarea s-a făcut deja la adoptarea legii. Pentru o firmă privată care pune camere sau urmărește mașinile, excepția nu se aplică. Și, cum spune chiar decizia, lista nu are caracter exhaustiv: o prelucrare care nu apare pe ea poate avea totuși nevoie de o evaluare.
Atenție la litera g): spre deosebire de celelalte, folosește „și/sau sistematic”, deci nu cere neapărat scară largă. Urmărirea GPS permanentă a mașinilor de serviciu poate intra aici chiar la o firmă cu cinci șoferi; detaliile sunt în articolul despre GPS-ul pe mașinile firmei.
2. Cele nouă criterii și regula „două sau mai multe”
Pentru ce nu e pe listă, reperul e Ghidul privind evaluarea impactului asupra protecției datelor (WP 248 rev.01), adoptat de Grupul de lucru „Articolul 29” în octombrie 2017, preluat de EDPB la 25 mai 2018 și publicat în română de ANSPDCP. Decizia 174/2018 îl citează explicit. Ghidul dă nouă criterii:
evaluarea sau notarea oamenilor (scoring), inclusiv profilarea;
decizii automate cu efecte juridice sau similare;
monitorizarea sistematică;
date sensibile sau foarte personale (sănătate, date financiare, localizare);
prelucrare pe scară largă;
combinarea unor seturi de date din surse diferite;
persoane vulnerabile: copii, pacienți, persoane în vârstă și angajați, din cauza dezechilibrului față de angajator;
tehnologii noi sau folosite într-un mod nou;
prelucrări care îi împiedică pe oameni să-și exercite un drept sau să primească un serviciu ori un contract.
Regula ghidului: „În majoritatea cazurilor, un operator de date poate considera că o prelucrare ce îndeplinește 2 criterii ar necesita realizarea unei DPIA.” Cu cât sunt mai multe criterii, cu atât e mai probabil riscul ridicat. Uneori ajunge și unul singur. Iar dacă bifezi două criterii și decizi totuși că nu faci evaluarea, ghidul îți cere să scrii de ce.
Ce înseamnă „pe scară largă”
GDPR nu dă o cifră. Ghidul recomandă patru factori: numărul de persoane (absolut sau ca proporție din populația relevantă), volumul și varietatea datelor, durata prelucrării și întinderea geografică. Considerentul 91 din GDPR spune explicit că datele pacienților sau clienților unui medic, ale unui alt profesionist din sănătate sau ale unui avocat nu se consideră prelucrate pe scară largă. Un cabinet individual nu intră deci la litera b) din lista ANSPDCP doar pentru că are fișe medicale.
3. Exemple pentru firme mici
Iată cum se aplică lista și criteriile în câteva situații obișnuite. Încadrările sunt orientative; pentru cazul tău concret, mai ales la limită, discută cu un specialist.
| Situația | Criterii bifate | DPIA? |
|---|---|---|
| Magazin cu trei camere la intrare și la casă | monitorizare sistematică, dar nu pe scară largă | de regulă nu; notezi analiza în registru |
| Depozit cu opt camere care filmează angajații zilnic | monitorizare sistematică + persoane vulnerabile (angajații) | da, două criterii |
| Program care înregistrează activitatea pe calculator a angajaților | monitorizare sistematică + persoane vulnerabile | da; e chiar exemplul din ghid |
| GPS permanent pe mașinile de serviciu | localizare sistematică (lista ANSPDCP, lit. g) + angajați | foarte probabil da |
| Cabinet medical cu un singur medic | date de sănătate + pacienți, dar nu pe scară largă (considerentul 91) | nu e obligatorie |
| Rețea de clinici cu zeci de mii de pacienți | date de sănătate pe scară largă (lista ANSPDCP, lit. b) | da |
| Newsletter către clienți | niciunul relevant | nu |
Camerele din magazin sunt cazul cel mai des întâlnit. Ce scrii pe semnul de la intrare, cât păstrezi imaginile și ce cere legea când filmezi angajați găsești în articolul despre camerele video din magazin sau cabinet. Pentru angajați se adaugă și articolul 5 din Legea 190/2018, care permite monitorizarea video sau prin mijloace electronice doar în cinci condiții, printre care informarea prealabilă și consultarea reprezentanților angajaților.
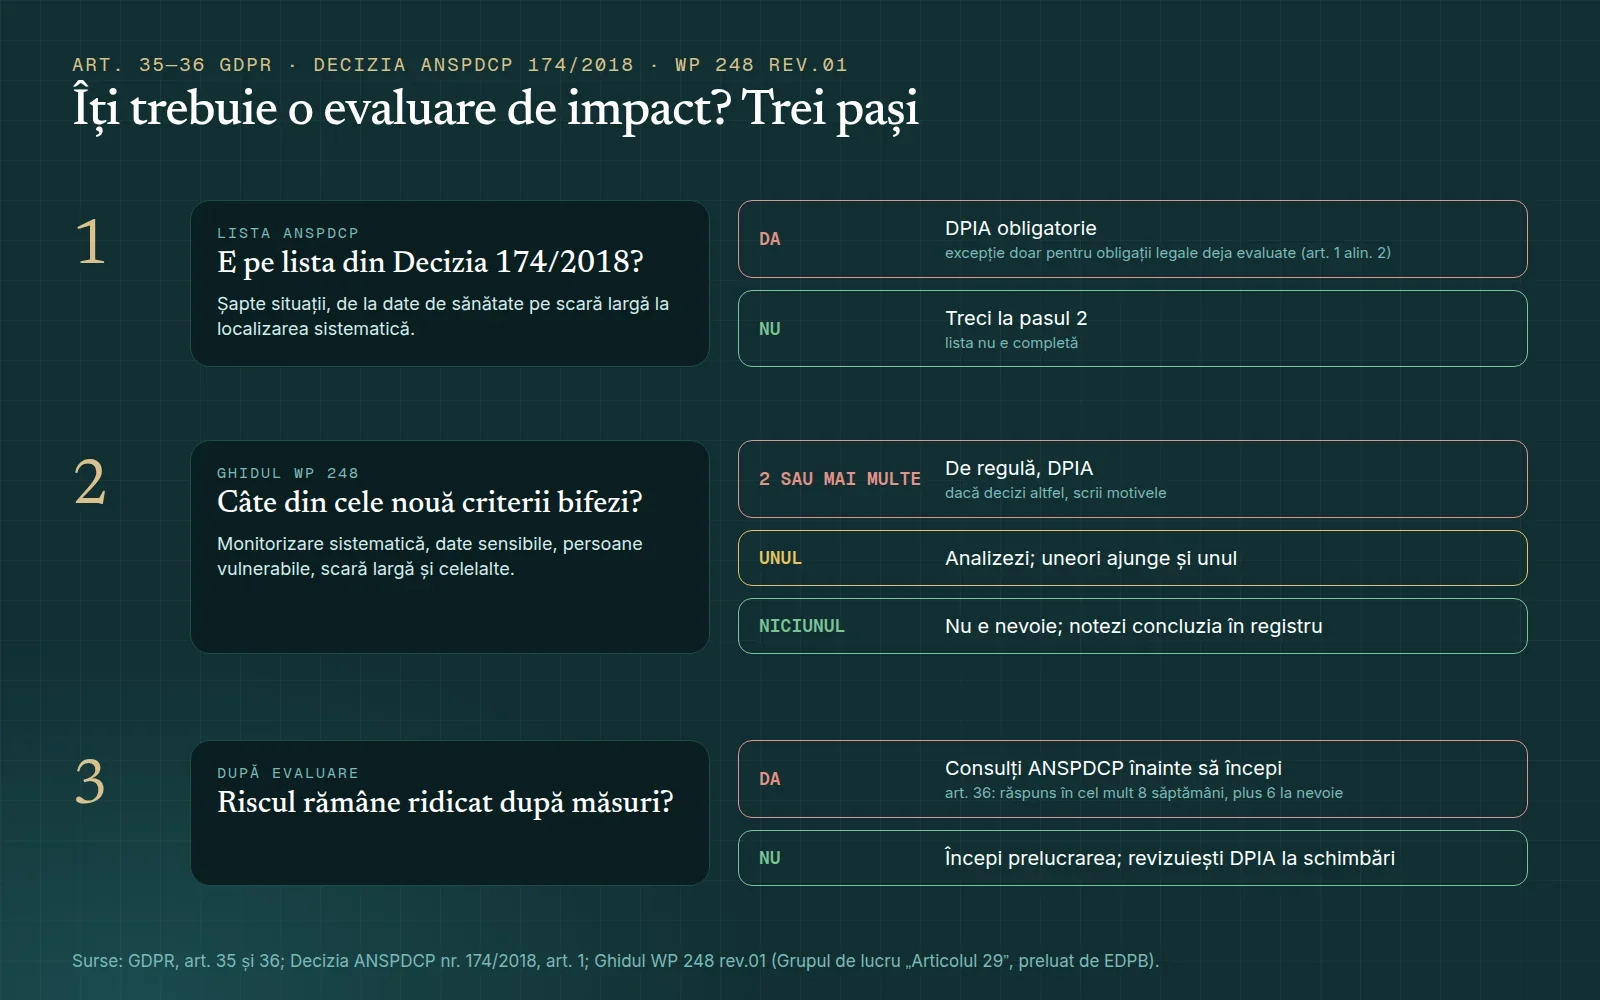
Cum decizi dacă îți trebuie o DPIA. Sursa: GDPR, art. 35 și 36; Decizia ANSPDCP 174/2018; Ghidul WP 248 rev.01.
4. Ce scrii într-o evaluare de impact
Articolul 35 alineatul (7) cere cel puțin patru părți. Nu există un formular oficial; contează să le acoperi pe toate:
Descrierea prelucrării: ce faci, cu ce date, despre cine, cu ce sisteme și furnizori, de ce. Dacă temeiul e interesul legitim, îl descrii aici.
Necesitatea și proporționalitatea: poți obține același rezultat cu mai puține date sau altfel? De exemplu, două camere în loc de opt, fără microfon, cu imaginile păstrate 3 zile în loc de 30.
Riscurile pentru oameni: pentru fiecare, cât de probabil e și cât de grav ar fi. „Amenda ANSPDCP” nu e un risc pentru oameni; „imaginile angajaților ajung la persoane neautorizate” este.
Măsurile care reduc riscurile: acces limitat, ștergere automată, mascarea zonelor, informarea oamenilor, contractul cu furnizorul, și riscul care rămâne după ele.
La o firmă mică, o evaluare pentru camerele dintr-un depozit încape în câteva pagini. Nu trebuie publicată; o păstrezi și o arăți ANSPDCP dacă ți-o cere. O semnează cine răspunde de decizie, de obicei administratorul, cu avizul DPO dacă ai unul. Notează data și revizuiește-o când se schimbă ceva, iar ca bună practică, la intervale regulate.
5. Când riscul rămâne ridicat: consultarea ANSPDCP
Dacă, după toate măsurile, evaluarea arată că prelucrarea ar genera tot un risc ridicat, articolul 36 din GDPR îți cere să consulți ANSPDCP înainte să începi. Îi trimiți evaluarea, scopurile și mijloacele prelucrării, măsurile, datele de contact ale DPO și orice altă informație cerută. Autoritatea îți răspunde în scris în cel mult opt săptămâni, termen care se poate prelungi cu încă șase.
Pentru o firmă mică, situația e rară. De obicei înseamnă că trebuie găsite măsuri suplimentare sau că prelucrarea, în forma ei actuală, nu merită riscul: mai puține camere, alt unghi, GPS doar în timpul programului.
6. DPIA și testul interesului legitim nu sunt același lucru
Când temeiul unei activități e interesul legitim din articolul 6 alineatul (1) litera f) din GDPR, ai nevoie de testul interesului legitim (LIA, din englezescul „legitimate interest assessment”). Testul are trei pași: ai un interes real, prelucrarea e necesară pentru el și interesul tău nu e depășit de drepturile oamenilor.
| Testul interesului legitim (LIA) | Evaluarea de impact (DPIA) | |
|---|---|---|
| Întrebarea | am voie să folosesc interesul legitim ca temei? | ce riscuri are prelucrarea și cum le reduc? |
| Când | la orice activitate pe interes legitim | doar la prelucrările cu risc ridicat |
| Rezultatul | temeiul e valabil sau alegi altul | prelucrarea continuă cu măsuri, se schimbă sau consulți ANSPDCP |
Camerele dintr-un depozit care filmează angajații au nevoie de amândouă: testul justifică temeiul, evaluarea analizează riscurile. Testul poate fi un capitol din evaluare, dar nu o înlocuiește.
Greșeli frecvente
DPIA după ce ai montat camerele. Legea o cere înaintea prelucrării.
Riscuri pentru firmă în loc de riscuri pentru oameni.
Concluzia „nu e cazul”, nescrisă. Dacă ai bifat două criterii și decizi că nu faci evaluarea, scrie motivele.
DPIA pentru tot. Facturarea sau newsletterul nu au nevoie de ea; folosește lista și criteriile.
Evaluarea uitată în sertar. Când adaugi camere sau schimbi furnizorul, o reverifici.
Întrebări frecvente
Am un magazin cu două camere. Trebuie să fac DPIA?
De regulă, nu. Două camere la intrare și la casă nu înseamnă monitorizare pe scară largă. Notează însă în registru că ai analizat și de ce ai ajuns la această concluzie.
Trebuie să trimit evaluarea de impact la ANSPDCP?
Nu. O păstrezi și o arăți la cerere. O trimiți doar la consultarea prealabilă, când riscul rămâne ridicat după măsurile tale.
Pot face DPIA singur, fără DPO sau consultant?
Da. Legea o cere operatorului, nu unui specialist. Dacă ai desemnat un DPO, ești obligat să-i ceri avizul, iar pentru o prelucrare complicată un specialist te ajută să nu scapi riscuri.
Am montat camerele acum doi ani, fără evaluare. Ce fac?
Fă-o acum. Evaluarea se cere înainte, dar o prelucrare care continuă are nevoie de ea și azi, iar o evaluare făcută târziu e mai bună decât niciuna.
Un cabinet de psihologie cu un singur psiholog are nevoie de DPIA?
De regulă, nu e obligatorie: considerentul 91 exclude profesioniștii din sănătate individuali de la „scară largă”. Datele rămân sensibile, deci registrul și măsurile de securitate sunt cu atât mai importante.
Cât de des refac evaluarea?
Legea nu dă o frecvență. O reverifici cel puțin când se schimbă riscul, iar ca bună practică la o dată fixă, de exemplu o dată pe an.
Evaluările de impact, cu SmartDPO
În SmartDPO faci evaluarea de impact (DPIA) și testul de interes legitim în aplicație, alături de registrul prelucrărilor, cu lista ANSPDCP a operațiunilor care cer evaluare. Evaluările sunt incluse în planul Firmă, care are 30 de zile de probă gratuită, fără card. Vezi ce face aplicația sau planurile și prețurile.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 6, 35 și 36, considerentul 91 (EUR-Lex, versiunea în limba română)
- Decizia ANSPDCP nr. 174/2018 privind lista operațiunilor pentru care este obligatorie realizarea evaluării impactului asupra protecției datelor cu caracter personal (Monitorul Oficial nr. 919 din 31 octombrie 2018), verificată pe legislatie.just.ro în noiembrie 2026
- Grupul de lucru „Articolul 29”, Ghidul privind evaluarea impactului asupra protecției datelor, WP 248 rev.01 (4 octombrie 2017), versiunea în limba română publicată de ANSPDCP; preluat de EDPB prin Endorsement 1/2018 (25 mai 2018)
- Legea nr. 190/2018, art. 5
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.