Registrul activităților de prelucrare: cine trebuie să-l țină și ce scrii în el
De ce excepția pentru firmele sub 250 de angajați rar te scutește, ce scrii în cele șapte rubrici, un rând completat pentru o firmă mică și ce verifică ANSPDCP.
Echipa SmartDPO
Echipa SmartDPO · Publicat 3 nov. 2026 · Actualizat 4 nov. 2026 · 11 min de citit
Pe această pagină (10 secțiuni)
- Ce este registrul prelucrărilor
- 1. Cine trebuie să-l țină: excepția pentru firmele mici
- 2. Ce scrii în registru: cele șapte rubrici
- 3. Un rând completat, pentru o firmă mică
- 4. În ce format îl ții
- 5. Ce îți cere ANSPDCP la un control
- 6. Cât de des îl actualizezi
- Greșeli frecvente
- Întrebări frecvente
- Registrul prelucrărilor, cu SmartDPO
În iulie 2025, ANSPDCP a anunțat că autoritățile europene au analizat propunerea Comisiei Europene de a scuti de registrul prelucrărilor firmele cu până la 750 de angajați, cu excepția prelucrărilor cu risc ridicat. În noiembrie 2026 propunerea nu e încă lege, iar regula în vigoare cere registrul aproape oricărei firme cu angajați.
Aici afli cine trebuie să țină registrul activităților de prelucrare, ce scrii în fiecare rubrică, cum arată un rând completat pentru o firmă mică, în ce format îl ții, ce verifică autoritatea la un control și cât de des îl actualizezi.
Important: articolul are caracter informativ și nu constituie consultanță juridică. Pentru prelucrările specifice domeniului tău, discută cu un specialist în protecția datelor.
Pe scurt
Registrul e lista prelucrărilor firmei: pentru fiecare activitate (salarizare, programări, camere video) scrii scopul, despre cine sunt datele, cine le primește, cât le păstrezi și cum le protejezi.
Excepția pentru firmele sub 250 de angajați rar te scutește: nu se aplică dacă prelucrarea nu e ocazională, și salariile se plătesc în fiecare lună.
Legea cere șapte rubrici (articolul 30 din GDPR). Merită să adaugi și temeiul legal, fără de care nu poți scrie nota de informare.
Formatul e la alegerea ta: scris, pe hârtie sau electronic. Îl arăți ANSPDCP la cerere, nu îl depui nicăieri.
Îl actualizezi când se schimbă ceva (un furnizor, o activitate nouă) și îl verifici cel puțin o dată pe an.
Ce este registrul prelucrărilor
„Prelucrare” înseamnă orice faci cu datele unui om: le strângi, le notezi, le trimiți, le păstrezi, le ștergi. Registrul activităților de prelucrare, numit în GDPR „evidența activităților de prelucrare”, e un tabel în care fiecare rând descrie o activitate a firmei care folosește date personale. O florărie cu patru angajați are, de regulă, cam 6–12 rânduri: salarizarea, dosarele de personal, recrutarea, comenzile clienților, facturarea, poate camerele video și formularul de pe site.
Registrul nu e doar o hârtie pentru control: din el scrii notele de informare, afli ce date atinge un incident și ce să cauți când cineva îți cere datele lui. ANSPDCP spune în întrebările frecvente de pe site-ul autorității (întrebarea 18) că alegerea modului în care îl ții rămâne la latitudinea operatorului, adică a firmei care decide de ce și cum folosește datele.
1. Cine trebuie să-l țină: excepția pentru firmele mici
Articolul 30 din GDPR cere registrul fiecărui operator. Alineatul (5) scutește firmele și organizațiile cu mai puțin de 250 de angajați, dar cu trei excepții. Scutirea nu se aplică dacă prelucrarea:
e susceptibilă să genereze un risc pentru drepturile oamenilor (orice risc, nu doar unul ridicat);
nu e ocazională;
include date sensibile (sănătate, date biometrice, apartenență sindicală și celelalte categorii din articolul 9) sau date despre condamnări penale (articolul 10).
Ajunge una singură dintre cele trei condiții. Așa a explicat Grupul de lucru „Articolul 29”, organismul autorităților europene de protecție a datelor care a precedat EDPB, în documentul de poziție privind articolul 30 alineatul (5), din aprilie 2018, publicat și de ANSPDCP și preluat de EDPB la 25 mai 2018. Exemplul din document e exact al tău: o organizație mică prelucrează regulat datele angajaților, deci prelucrarea nu poate fi „ocazională” și trebuie trecută în registru.
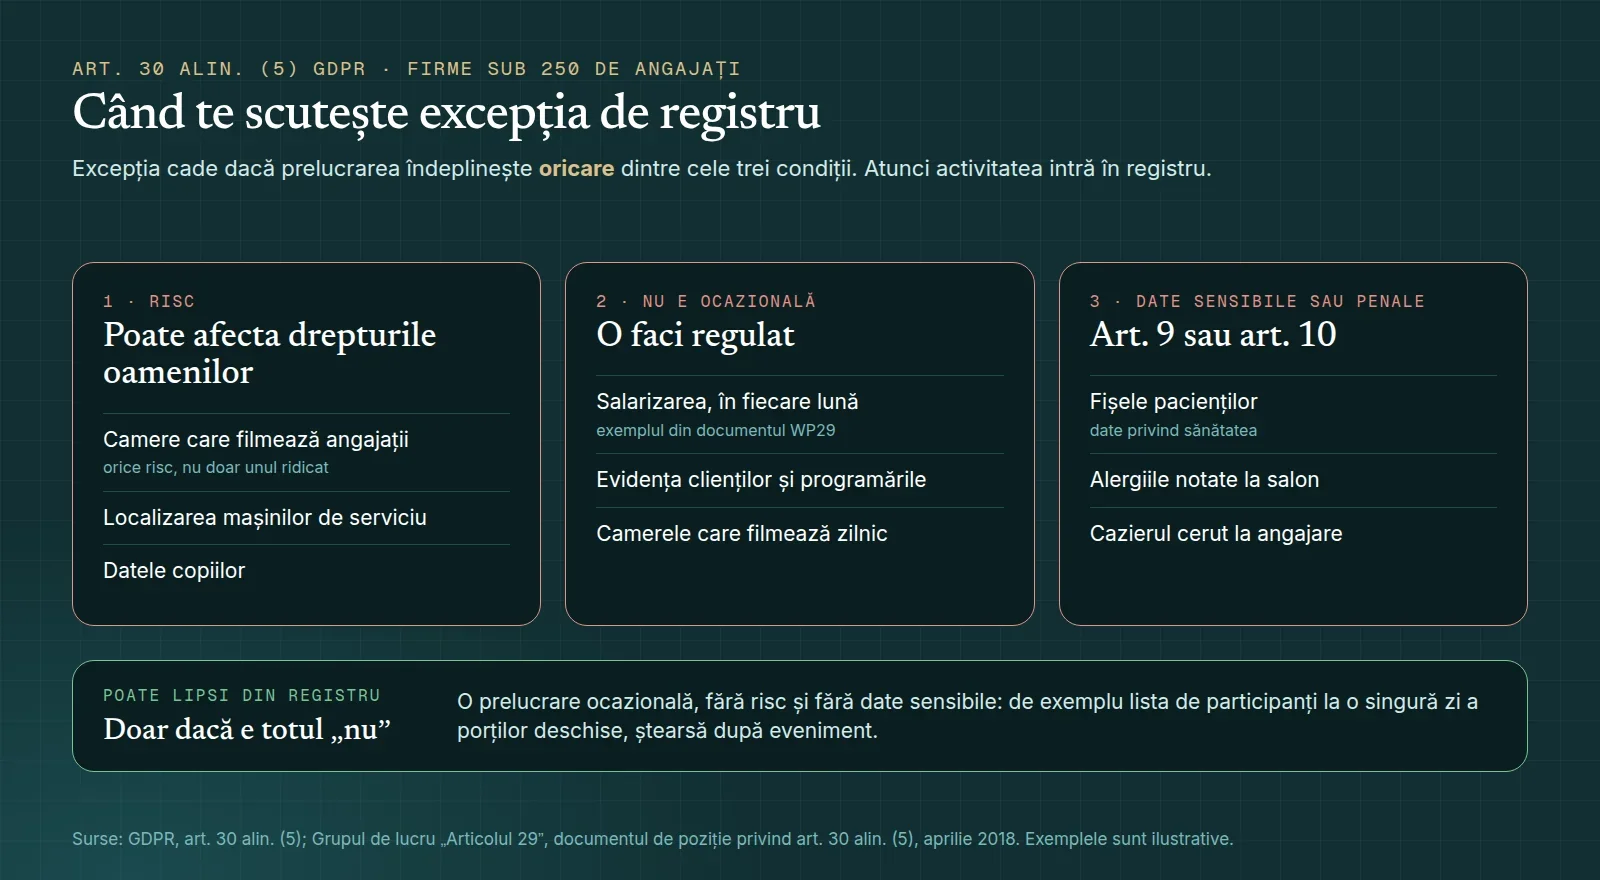
Când te scutește excepția din articolul 30 alineatul (5). Sursa: GDPR, art. 30; documentul de poziție al Grupului de lucru „Articolul 29” din aprilie 2018.
Documentul mai precizează că „ocazional” înseamnă ceva ce nu faci regulat și care iese din activitatea obișnuită a firmei, și că firma mică trebuie să treacă în registru doar prelucrările care intră în cele trei excepții. În practică, aproape orice firmă cu angajați sau cu clienți obișnuiți are câteva activități permanente. Mai simplu e să le treci pe toate.
Ce se schimbă cu propunerea de 750 de angajați
Comisia Europeană a propus în mai 2025, în pachetul de simplificare „Omnibus IV”, ca excepția să acopere firmele cu până la 750 de angajați și să cadă doar la prelucrările cu risc ridicat. Parlamentul European și Consiliul au ajuns la un acord asupra textului în 2026, iar fișa procedurii 2025/0130(COD) arată votul în plenul Parlamentului programat orientativ pentru 23 noiembrie 2026. Regula se schimbă abia după adoptare și publicarea în Jurnalul Oficial al UE, la data stabilită în textul final.
Chiar și după aceea, registrul rămâne cel mai simplu mod de a dovedi restul obligațiilor: nota de informare, termenele de păstrare, contractele cu furnizorii. Iar în varianta propusă de Comisie, prelucrările cu risc ridicat, de exemplu camerele care filmează angajații în fiecare zi, rămân oricum în registru.
2. Ce scrii în registru: cele șapte rubrici
Articolul 30 alineatul (1) cere, pentru fiecare activitate:
| Rubrica | Ce scrii | Greșeala tipică |
|---|---|---|
| a) Operatorul | numele firmei și datele de contact; ale responsabilului cu protecția datelor (DPO), dacă ai unul | doar numele DPO, fără contact |
| b) Scopul | de ce folosești datele, într-o frază pe care o înțelege oricine | „gestiune clienți” |
| c) Persoanele și datele | despre cine sunt datele (clienți, angajați, candidați) și ce categorii de date, cu cele sensibile marcate | o listă de categorii fără descriere |
| d) Destinatarii | cui ajung datele: ANAF, bancă, contabil, curier, aplicația de programări | furnizorii de software uitați |
| e) Transferurile | dacă datele ajung în afara Spațiului Economic European și cu ce garanții | serviciile de email sau cloud din SUA nebifate |
| f) Termenul de ștergere | cât păstrezi și de la ce moment curge termenul | „cât este necesar” |
| g) Măsurile de securitate | o descriere generală: parole, acces limitat, copii de siguranță, dulap încuiat | rubrica lăsată goală |
Legea nu cere temeiul legal în registru, dar ai nevoie de el oricum. „Temeiul legal” e motivul din articolul 6 din GDPR pentru care ai voie să folosești datele: contractul cu clientul, o obligație din lege, interesul legitim al firmei sau consimțământul. Fără el nu poți scrie nota de informare și nu poți răspunde corect la o cerere de ștergere. Pentru datele sensibile, mai notezi și condiția din articolul 9 alineatul (2) care le permite.
Lucrezi cu datele clienților tăi? Ai și al doilea registru
Dacă prelucrezi date în numele altei firme, de exemplu ești contabil și ții salariile clienților, ești „persoană împuternicită” pentru acele date. Pentru ele, articolul 30 alineatul (2) cere un registru separat, mai scurt: pentru cine lucrezi, ce categorii de prelucrări faci, transferurile și măsurile de securitate. Ce cere legea în contractul cu clientul găsești în articolul despre contractul de prelucrare din articolul 28.
3. Un rând completat, pentru o firmă mică
Salon Exemplu SRL e un salon fictiv cu patru angajați. Clientele își fac programări printr-o aplicație, primesc reamintiri prin SMS, iar pentru unele tratamente salonul notează alergiile declarate. Așa arată rândul pentru această activitate:
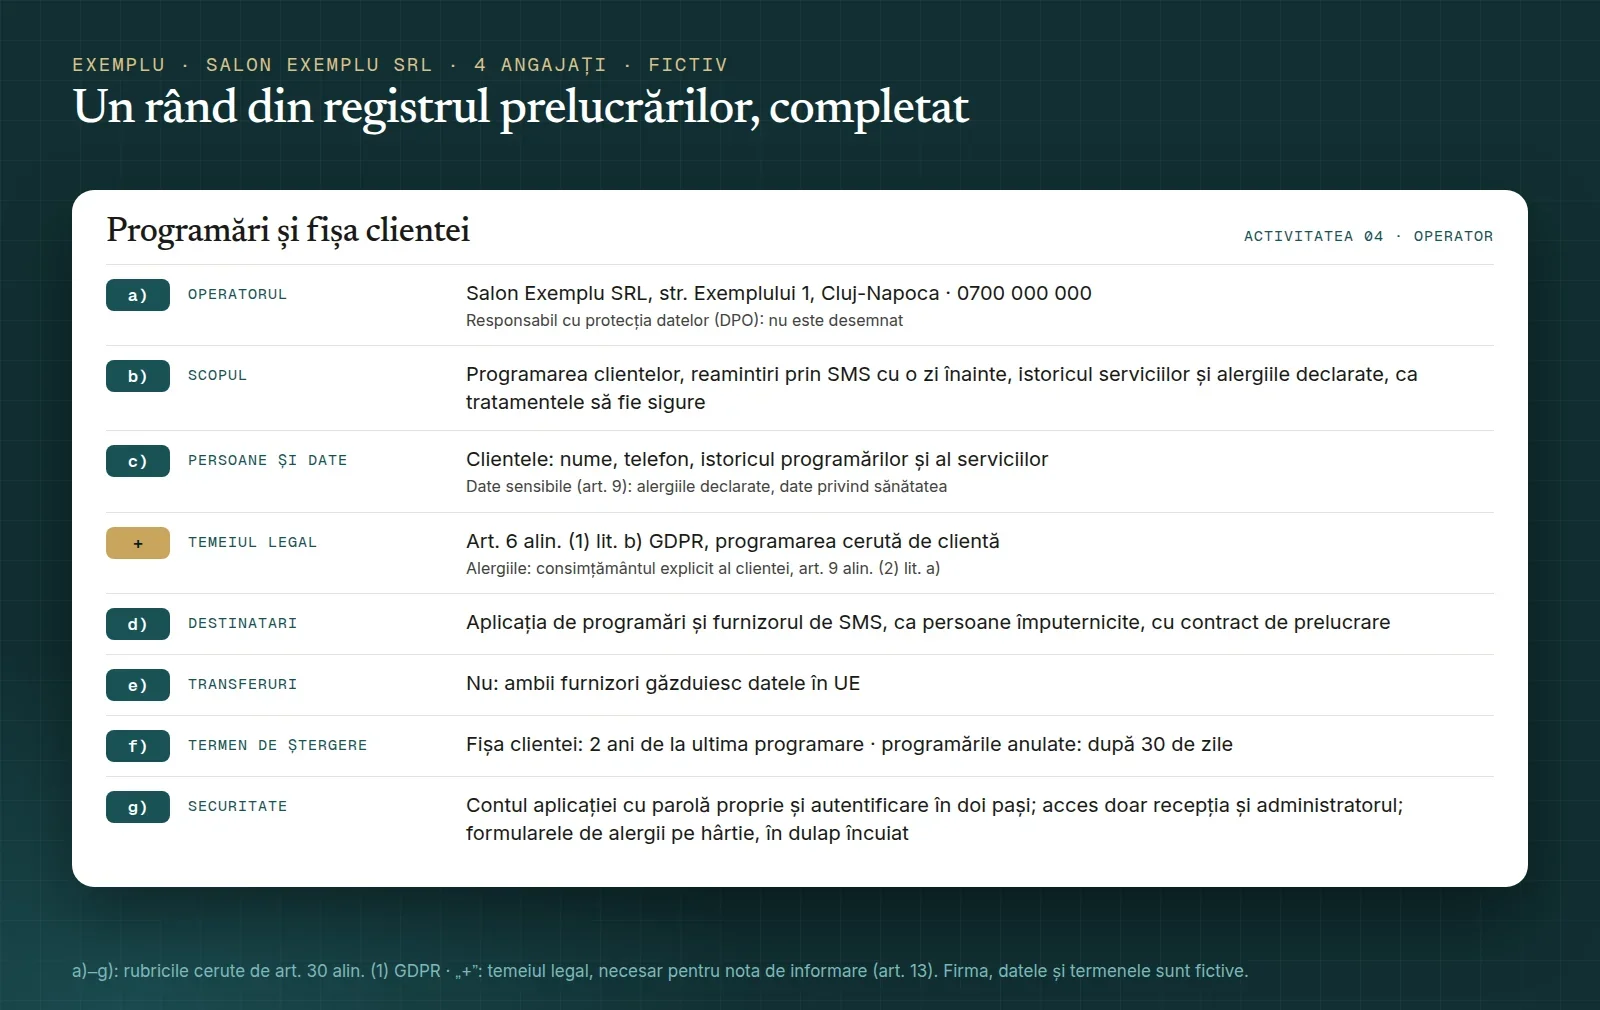
Un rând de registru cu rubricile din articolul 30 alineatul (1) din GDPR, plus temeiul legal. Salonul, datele și termenele sunt fictive; termenul de păstrare îl alegi tu, după nevoile firmei.
Trei lucruri de observat în exemplu:
Alergiile sunt date de sănătate. Din cauza lor, activitatea ar intra oricum în registru, chiar dacă salonul ar avea doar o clientă pe săptămână. Și au nevoie de o condiție din articolul 9; aici, consimțământul explicit al clientei.
Aplicația de programări și furnizorul de SMS sunt destinatari. Primesc datele ca să facă o treabă pentru tine, deci sunt persoane împuternicite și îți trebuie un contract de prelucrare cu fiecare.
Termenul are un punct de pornire. „Doi ani de la ultima programare” se poate aplica; „cât e nevoie” nu. Unde o lege îți impune termenul, de exemplu Legea contabilității pentru documentele financiare, scrii legea în dreptul lui.
Un rând, o activitate cu un singur scop. Nu pune salarizarea, recrutarea și medicina muncii într-un singur rând „Personal”: au temeiuri și termene diferite.
4. În ce format îl ții
Articolul 30 alineatul (3) spune doar că registrul se ține „în scris, inclusiv în format electronic”. Poate fi un tabel Excel, un document Word, un caiet sau o aplicație. Nu există un formular oficial ANSPDCP și nu îl depui nicăieri: alineatul (4) îți cere doar să-l pui la dispoziția autorității, la cererea ei.
Contează să-l poți arăta repede, actualizat și complet, nu împărțit în trei fișiere la trei colegi. Păstrează și data fiecărei modificări: e dovada că l-ai ținut la zi, nu că l-ai scris în dimineața controlului.
Și formularul de contact de pe site e o activitate în registru. Cum îl descrii, cu scopul și termenul lui, găsești pe blogul Webspring, în articolul despre datele primite prin formularul de contact.
5. Ce îți cere ANSPDCP la un control
ANSPDCP verifică firmele prin investigații, după Procedura de efectuare a investigațiilor, aprobată prin Decizia ANSPDCP nr. 161/2018. Investigațiile pornesc din oficiu, la o plângere sau după notificarea unui incident de securitate (art. 2–3), se pot face la sediul tău, la sediul autorității sau în scris (art. 16) și pot fi și neanunțate (art. 14). La o investigație în scris primești o adresă prin care ți se cer documente și explicații, adesea despre o singură prelucrare: camerele, o cerere fără răspuns, un email trimis greșit.
Registrul e documentul de la care pornește restul: din el reiese pe ce temei faci activitatea, cine primește datele și cât le păstrezi. Dacă rândul lipsește sau contrazice nota de informare, se vede imediat.
Un caz de reper, din Luxemburg
Nu am găsit în comunicatele ANSPDCP o amendă dată doar pentru registru. Un caz recent vine din Luxemburg și e util ca reper, nu ca regulă pentru România. Prin decizia nr. 3FR/2025 din 30 aprilie 2025, autoritatea luxemburgheză (CNPD) a amendat cu 7.000 de euro o firmă de inginerie care avea registru, în Excel, dar incomplet:
lipseau numele și datele de contact ale firmei și contactul DPO; apărea doar numele lui;
la datele despre opinii politice și condamnări penale nu exista nicio descriere;
la șapte categorii de date lipsea termenul de ștergere, iar la una scria „cât mai repede după încetarea contractului de muncă”, formulare pe care autoritatea a considerat-o prea vagă.
Pentru încălcarea articolului 30, articolul 83 alineatul (4) din GDPR prevede amenzi de până la 10 milioane de euro sau 2% din cifra de afaceri anuală mondială, dacă suma e mai mare. Cazul arată că autoritățile citesc rubricile, nu doar verifică dacă registrul există.
6. Cât de des îl actualizezi
GDPR nu dă o frecvență. Articolul 24 spune doar că măsurile firmei „se revizuiesc și se actualizează dacă este necesar”. În practică, actualizezi registrul în două situații:
când se schimbă ceva: începi o activitate nouă (montezi camere, deschizi un magazin online), schimbi un furnizor (alt program de salarizare, alt contabil), muți datele în alt cloud, renunți la o activitate;
o dată pe an, chiar dacă nu s-a schimbat nimic vizibil: treci prin fiecare rând și verifici dacă e încă adevărat.
O activitate la care ai renunțat nu o ștergi: o marchezi ca încheiată, cu data, ca să știi ce ai avut și când ai șters datele.
Registrul îți arată și unde îți trebuie o analiză în plus. Pentru prelucrările cu risc ridicat, cum sunt monitorizarea angajaților sau datele de sănătate pe scară largă, citește când devine obligatorie evaluarea de impact (DPIA).
Greșeli frecvente
Un model descărcat de pe internet, cu activități pe care firma nu le are și fără cele pe care le are.
Activitățile pe hârtie uitate: dosarele de personal, registrul de vizitatori de la recepție, CV-urile primite pe hârtie.
Consimțământul peste tot. La angajați, temeiul e aproape mereu contractul de muncă sau o obligație legală; consimțământul unui angajat rareori e liber.
Registrul și nota de informare spun lucruri diferite. Termenul de păstrare din notă trebuie să fie cel din registru.
Întrebări frecvente
Am o firmă fără angajați, doar eu. Trebuie să țin registrul?
Probabil da, dacă ai clienți persoane fizice în mod regulat. Ce contează nu e numărul de angajați, ci dacă prelucrarea e ocazională. O evidență permanentă a clienților sau a pacienților nu e ocazională.
Trebuie să trimit registrul la ANSPDCP?
Nu. Îl păstrezi tu și îl arăți doar dacă autoritatea ți-l cere, de obicei într-o investigație. GDPR a renunțat la vechea obligație generală de a notifica prelucrările la autoritate (considerentul 89).
Pot ține registrul pe hârtie?
Da. Legea cere formă scrisă, inclusiv electronică, deci și un caiet e valabil. Electronic e însă mai ușor de actualizat și de arătat.
Contabilul meu are registrul lui. Mai am nevoie de unul?
Da. Registrul contabilului descrie ce face el pentru clienții lui, ca persoană împuternicită. Al tău descrie ce face firma ta, iar contabilul apare în el ca destinatar.
Cine semnează registrul?
Legea nu cere semnătură. E bine să se vadă cine l-a actualizat și când; răspunderea rămâne a firmei, nu a DPO-ului.
Dacă se adoptă pragul de 750 de angajați, pot renunța la registru?
Depinde de textul final și de data de la care se aplică. În propunerea Comisiei, prelucrările cu risc ridicat rămân obligatoriu în registru, iar restul obligațiilor (nota de informare, termenele, contractele) rămân, deci un registru simplu tot te ajută.
Registrul prelucrărilor, cu SmartDPO
În SmartDPO alegi domeniul de activitate și răspunzi cu „Da” sau „Nu” la întrebări ca „Ai angajați?” sau „Ai camere video?”. Fiecare „Da” devine o activitate în registru, cu scopul, temeiul legal, categoriile de date și termenul de păstrare deja completate, pe care le verifici și le ajustezi. La fiecare activitate vezi ce lipsește, revizuirea anuală îți e amintită, iar registrul îl exporți în PDF sau Excel oricând ți-l cere ANSPDCP. Vezi ce face aplicația sau pornește de la planul gratuit, cu un registru de până la 10 activități.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 6, 9, 24, 30 și 83, considerentele 13 și 89 (EUR-Lex, versiunea în limba română)
- Grupul de lucru „Articolul 29”, Documentul de poziție privind derogările de la obligația de a păstra o evidență a activităților de prelucrare, art. 30 alin. (5) GDPR (19 aprilie 2018), preluat de EDPB prin Endorsement 1/2018 (25 mai 2018)
- ANSPDCP, Întrebări frecvente, întrebarea 18 (consultat în noiembrie 2026)
- ANSPDCP, comunicatul din 10 iulie 2025 privind Avizul comun EDPB-EDPS nr. 1/2025 (propunerea de modificare a art. 30 alin. (5))
- Parlamentul European, fișa procedurii 2025/0130(COD) (Omnibus IV), consultată la 3 noiembrie 2026
- Procedura de efectuare a investigațiilor, aprobată prin Decizia ANSPDCP nr. 161/2018
- CNPD Luxemburg, Decizia nr. 3FR/2025 din 30 aprilie 2025 (reper străin, nu se aplică direct în România)
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.