Emailul și calculatorul de serviciu: când ai voie să verifici ce fac angajații
Cele cinci condiții din Legea 190/2018, criteriile din cauza Bărbulescu, ce scrii în regulamentul intern, de ce keyloggerele sunt excesive și ce faci cu emailul unui angajat plecat.
Echipa SmartDPO
Echipa SmartDPO · Publicat 9 nov. 2026 · 11 min de citit
Pe această pagină (10 secțiuni)
- Ce spune legea românească
- Cele șase întrebări din cauza Bărbulescu
- Regula scrisă: regulamentul intern și politica IT
- Căsuța de serviciu și mesajele personale
- Programele care urmăresc calculatorul
- Căsuța unui angajat care a plecat
- Cât păstrezi ce afli
- Checklist înainte să verifici ceva
- Întrebări frecvente
- Monitorizarea în registru, cu SmartDPO
În iulie 2007, un inginer de vânzări dintr-o firmă privată din București a fost chemat să explice de ce folosește internetul în interes personal. În aceeași zi, după ce negase, a primit transcrierea a 45 de pagini de mesaje pe Yahoo Messenger, schimbate cu fratele și cu logodnica lui într-o săptămână de monitorizare. Contul îl făcuse la cererea firmei, pentru clienți. A fost concediat, iar instanțele românești i-au dat dreptate angajatorului. Zece ani mai târziu, Marea Cameră a Curții Europene a Drepturilor Omului a decis, în cauza Bărbulescu împotriva României, că România i-a încălcat dreptul la viață privată și la corespondență.
Cazul a stabilit criteriile după care se judecă monitorizarea emailului și a calculatorului de serviciu. Aici afli ce condiții pune legea românească, ce scrii în regulamentul intern, când ai voie să deschizi căsuța unui angajat, de ce keyloggerele și capturile de ecran sunt aproape mereu excesive și ce faci cu adresa unui om care a plecat.
Important: articolul are caracter informativ și nu constituie consultanță juridică. Înainte să verifici efectiv emailurile sau calculatorul unui angajat, mai ales în vederea unei cercetări disciplinare, discută cu un specialist în protecția datelor sau în dreptul muncii.
Pe scurt
Ai voie să monitorizezi emailul și calculatorul de serviciu doar dacă ai un motiv temeinic, i-ai informat pe angajați dinainte, ai consultat sindicatul sau reprezentanții lor și o măsură mai blândă nu a funcționat.
Regulile le scrii dinainte, în regulamentul intern sau într-o politică IT: ce e permis, ce se verifică, cine are acces și cât se păstrează.
Mai întâi blochezi, apoi verifici. Un filtru de site-uri e preferat monitorizării continue, iar verificarea fluxului (cine, când, cât) e preferată citirii conținutului.
Keyloggerele, capturile de ecran la interval și camera web pornită sunt considerate disproporționate de autoritățile europene.
Datele din monitorizare le păstrezi cel mult 30 de zile, cu excepțiile din lege, iar căsuța unui angajat plecat o închizi după o perioadă scurtă de tranziție.
Ce spune legea românească
Codul muncii îți dă dreptul „să exercite controlul asupra modului de îndeplinire a sarcinilor de serviciu” (art. 40 alin. (1) lit. d)), dar cu limite când controlul trece prin datele oamenilor.
Limitele sunt în Legea 190/2018, art. 5. Când folosești „sisteme de monitorizare prin mijloace de comunicații electronice” la locul de muncă, adică emailul, mesageria, navigarea pe internet sau programele instalate pe calculator, prelucrarea datelor angajaților în interesul tău legitim e permisă numai dacă sunt îndeplinite toate cele cinci condiții:
interesele tale sunt „temeinic justificate” și cântăresc mai mult decât drepturile și libertățile angajaților;
ai făcut „informarea prealabilă obligatorie, completă și în mod explicit” a angajaților;
ai consultat sindicatul sau, după caz, reprezentanții angajaților înainte de a introduce sistemul;
alte forme mai puțin intruzive „nu și-au dovedit anterior eficiența”;
păstrezi datele cât e proporțional cu scopul, dar cel mult 30 de zile, cu excepția situațiilor prevăzute expres de lege sau a cazurilor temeinic justificate.
Temeiul din GDPR e interesul legitim din articolul 6 alineatul (1) litera f), nu consimțământul angajatului, care rareori e dat liber.
Cele șase întrebări din cauza Bărbulescu
Hotărârea Marii Camere din 5 septembrie 2017 (cererea nr. 61496/08) a fost dată cu 11 voturi la 6. Curtea a spus că instrucțiunile unui angajator „nu pot să reducă la zero” viața privată socială la locul de muncă (punctul 80 din traducerea în limba română). Apoi a enumerat, la punctul 121, întrebările pe care trebuie să le pună judecătorul. Sunt, de fapt, verificările pe care le faci tu înainte:
A fost angajatul avertizat dinainte, clar, despre posibilitatea monitorizării și despre natura ei?
Cât de amplă e monitorizarea? Contează dacă vezi doar fluxul (cu cine, când, cât) sau și conținutul, dacă privește toate comunicările sau doar o parte, cât durează și câți oameni văd rezultatele.
Ai un motiv legitim? Citirea conținutului cere o justificare mai serioasă.
Se putea mai puțin intruziv? Puteai atinge scopul fără acces direct și complet la mesaje?
Ce consecințe a avut pentru angajat și ai folosit rezultatele doar pentru scopul declarat?
Ce garanții a avut angajatul, mai ales împotriva accesului la conținut fără avertizare prealabilă?
În cazul Bărbulescu, regulamentul intern interzicea folosirea calculatorului în scop personal și angajatul îl semnase, dar nu spunea nimic despre monitorizare. Curtea a constatat că instanțele nu verificaseră dacă omul fusese avertizat dinainte, nici natura și amploarea monitorizării. Interdicția nu ținea loc de informare.
Regula scrisă: regulamentul intern și politica IT
Informarea prealabilă cerută de lege înseamnă un document pe care angajatul l-a primit înainte să fie monitorizat. Locul firesc e regulamentul intern. Codul muncii, art. 241–243, spune că îl întocmești cu consultarea sindicatului sau a reprezentanților salariaților, că el cuprinde, printre altele, drepturile și obligațiile părților și regulile de disciplină, și că îl aduci la cunoștința fiecărui salariat în prima zi de lucru, cu dovadă. Multe firme pun detaliile într-o politică IT separată, la care regulamentul trimite.
Ce scrii, concret:
ce echipamente și conturi sunt ale firmei și dacă folosirea personală e permisă, în ce limite;
ce se verifică, cum și când: jurnalele de acces, filtrul de site-uri, căsuța în absența angajatului;
cine vede rezultatele și în ce condiții se citește un conținut;
cât păstrezi datele și ce faci cu căsuța la plecarea angajatului.
Avizul 2/2017 al Grupului de lucru „Articolul 29” privind prelucrarea datelor la locul de muncă (organismul care a precedat Comitetul European pentru Protecția Datelor, EDPB) recomandă ca politica să fie ușor și permanent accesibilă, să fie reevaluată cel puțin o dată pe an și să fie discutată cu un eșantion de angajați, nu scrisă doar de omul de IT (secțiunea 5.3). Avizul nu e lege, dar e reperul european.
Pentru cei care lucrează de acasă, Legea 81/2018 privind telemunca, art. 4 alin. (3), îți permite să verifici activitatea „în principal prin utilizarea tehnologiei informației și comunicațiilor”, în condițiile din contract, regulamentul intern sau contractul colectiv. Contractul de telemuncă trebuie să prevadă programul în care ai voie să verifici și „modalitatea concretă de realizare a controlului” (art. 5 alin. (2) lit. d)).
Căsuța de serviciu și mesajele personale
Adresa de serviciu e un instrument al firmei, dar mesajele din ea sunt date personale ale angajatului și ale celor cu care corespondează.
Când e justificat accesul la căsuța de serviciu
Continuitatea activității: angajatul e în concediu, iar un client așteaptă. De preferat: răspuns automat și redirecționarea mesajelor noi către un coleg, stabilite dinainte.
Un incident de securitate: un cont spart, un virus, o scurgere de date. Verifici doar ce ține de incident.
O suspiciune concretă, de exemplu că un angajat trimite lista de clienți unui concurent. Verificarea se limitează la mesajele relevante, de preferință în prezența angajatului.
Nu e justificat să citești „din curiozitate” sau „preventiv” toată corespondența cuiva.
Mesajele personale
Avizul 2/2017 spune că o interdicție generală a comunicării în interes personal nu e practică și poate cere o monitorizare disproporționată. Ca bună practică, recomandă un acces alternativ nemonitorizat, de exemplu Wi-Fi pentru telefonul personal, și spații private pe care angajatul le poate marca, cum ar fi un dosar de email „Personal” (secțiunile 5.3 și 6.5). Dacă la o verificare dai peste un mesaj marcat personal, nu îl deschizi.
Emailul personal deschis din browser rămâne al angajatului, chiar pe laptopul firmei. Avizul cere ca sistemele de inspecție a rețelei să fie configurate să nu intercepteze poșta web personală, site-urile bancare și cele de sănătate.
Programele care urmăresc calculatorul
Unele programe înregistrează fiecare tastă apăsată (keylogger), fac capturi de ecran la câteva minute și pot porni camera web. Avizul 2/2017 le analizează în contextul muncii de acasă și concluzionează că prelucrarea „este disproporționată” și că e „foarte puțin probabil” ca angajatorul să aibă un temei în interesul legitim, de exemplu pentru înregistrarea tastelor și a mișcărilor mouse-ului (secțiunea 5.4.1).
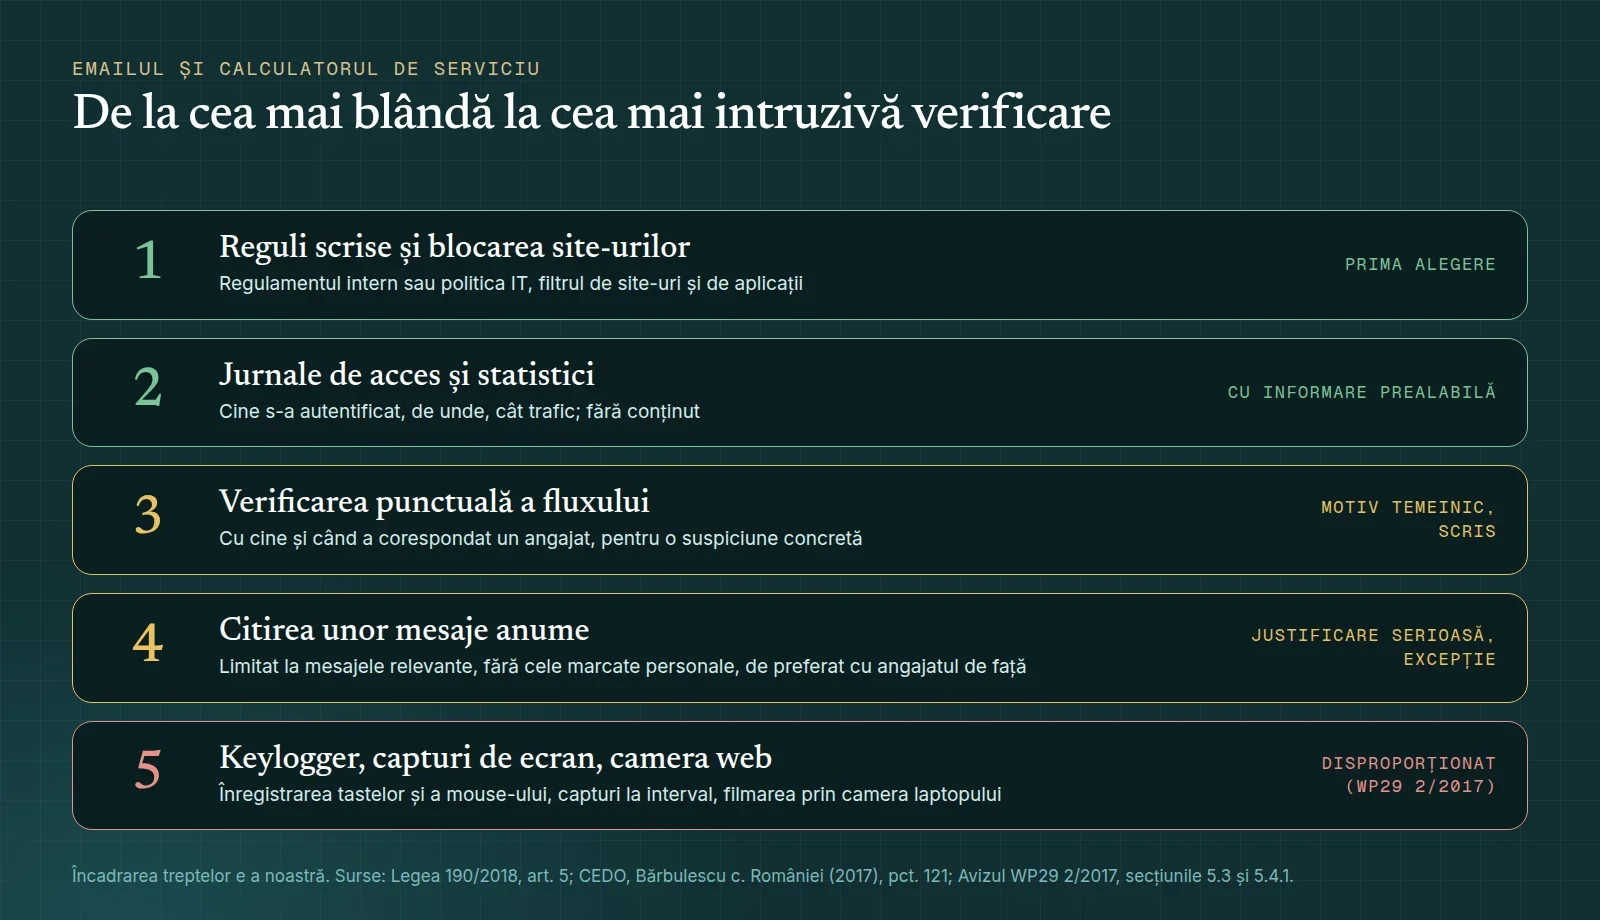
Cu cât urci, cu atât ai nevoie de un motiv mai serios și de dovada că treapta de dedesubt nu a ajuns. Încadrarea e a noastră, după Legea 190/2018, art. 5, cauza Bărbulescu (pct. 121) și Avizul WP29 2/2017.
ANSPDCP a analizat un astfel de program. În raportul de activitate pe 2024 (fișa de caz nr. 4 de la capitolul plângerilor), autoritatea descrie o firmă de recuperare a creanțelor care testase, pe laptopurile șefilor aflați în telemuncă, o aplicație ce urmărea activitatea pe internet, aplicațiile rulate și istoricul de căutare. Firma nu a dovedit că măsurile mai puțin intruzive fuseseră ineficiente și nici că îi consultase pe angajați înainte, conform art. 5 din Legea 190/2018. ANSPDCP a apreciat că interesul legitim invocat nu poate fi considerat justificat și a emis o avertizare că operațiunile ar putea încălca GDPR și art. 5 din Legea 190/2018.
Ce rămâne de obicei proporțional:
Blocarea site-urilor sau a aplicațiilor nepermise, în loc de monitorizarea continuă. Avizul spune că, dacă blocarea e posibilă, ea trebuie aleasă.
Un instrument de prevenire a pierderii de date (DLP), cu reguli cunoscute și un avertisment înainte ca emailul suspect să plece.
O monitorizare sistematică a angajaților cu programe automate poate cere și o evaluare de impact: Decizia ANSPDCP 174/2018 (art. 1 lit. d)) o face obligatorie la prelucrarea pe scară largă a datelor angajaților „prin mijloace automate de monitorizare și/sau înregistrare sistematică a comportamentului”. Cum arată o evaluare pentru o firmă mică am explicat în articolul despre evaluarea de impact.
Căsuța unui angajat care a plecat
Adresa unui om plecat nu rămâne deschisă la nesfârșit. Principiile din articolul 5 din GDPR (date minime, păstrate cât e necesar) se traduc așa:
Înainte de plecare, angajatul predă corespondența în curs și își șterge mesajele personale; în ultima zi îi închizi accesul.
O perioadă scurtă, stabilită în politică, pui un răspuns automat cu adresa la care se scrie de acum.
Redirecționarea către un coleg o faci doar dacă e necesară și limitată în timp: prin ea ajung la firmă și mesaje personale.
La final ștergi căsuța sau păstrezi doar mesajele de serviciu de care ai nevoie, după termenul din registrul prelucrărilor.
Regulile de redirecționare trebuie ținute sub control. În iunie 2025, ANSPDCP a anunțat că Piramida Trade Invest SRL a primit, printre alte sancțiuni, un avertisment pentru încălcarea art. 32 din GDPR: în firmă fusese permisă instalarea, fără cunoștința operatorului, a unui filtru de retrimitere a mesajelor de pe o adresă de email pe alta, ceea ce a dus la divulgarea documentelor unei persoane, inclusiv medicale, către persoane din afara societății.
Cât păstrezi ce afli
Jurnalele de navigare, rapoartele filtrului sau alertele DLP intră sub limita de 30 de zile din Legea 190/2018, art. 5 lit. e). Mai mult doar într-un caz „temeinic justificat”, de exemplu un incident în cercetare: salvezi separat ce ține de el.
Monitorizarea intră în registrul prelucrărilor, ca activitate separată. Celelalte date ale angajaților sunt în articolul despre ce ai voie să ceri angajaților și cât păstrezi. Dacă urmărești și mașinile de serviciu, regulile pentru localizare sunt în articolul despre GPS-ul de pe mașinile firmei.
Checklist înainte să verifici ceva
Scrie de ce ai nevoie de monitorizare și ce măsură mai blândă ai încercat.
Pune regulile în regulamentul intern, consultă reprezentanții angajaților și păstrează confirmarea de primire a informării.
Alege cea mai blândă treaptă care rezolvă problema: blocare, apoi jurnale, apoi verificare punctuală.
Renunță la keyloggere, capturi de ecran la interval și camera web.
Stabilește cine vede rezultatele și setează ștergerea după cel mult 30 de zile.
Scrie procedura pentru căsuța angajaților plecați.
Trece monitorizarea în registrul prelucrărilor și verifică dacă îți trebuie o evaluare de impact.
Întrebări frecvente
Pot citi emailurile unui angajat cât e în concediu?
Doar dacă e necesar și ai anunțat dinainte cum se procedează. De regulă ajung un răspuns automat și redirecționarea mesajelor noi către un coleg; nu deschizi corespondența veche și nici mesajele marcate personale.
Am voie să interzic complet folosirea calculatorului în scop personal?
Poți, dar interdicția nu îți dă dreptul să monitorizezi. În cazul Bărbulescu exista o interdicție semnată, iar Curtea a constatat totuși încălcarea, pentru că instanțele nu verificaseră dacă angajatul fusese avertizat dinainte despre monitorizare.
Ajunge să pun angajatul să semneze că e de acord să fie monitorizat?
Nu. Legea 190/2018 cere informare, consultarea reprezentanților și dovada că măsurile mai blânde nu au mers. Acordul angajatului nu înlocuiește aceste condiții.
Pot folosi un email găsit la o verificare în cercetarea disciplinară?
Depinde de cum l-ai obținut. Dacă monitorizarea nu a respectat condițiile din lege, folosirea lui te expune la o plângere la ANSPDCP și la contestarea sancțiunii. Discută cazul concret cu un specialist înainte.
Pot verifica WhatsApp-ul de pe telefonul de serviciu?
Doar în aceleași condiții ca emailul: motiv temeinic, informare prealabilă, verificare limitată. Mesajele personale de pe un telefon de serviciu rămân corespondență privată.
Cât timp țin deschisă adresa unui angajat plecat?
Legea nu dă un termen. Alege o perioadă scurtă pentru răspunsul automat, scrie-o în politică și apoi închide căsuța, păstrând doar mesajele de serviciu de care ai nevoie.
Monitorizarea în registru, cu SmartDPO
În SmartDPO răspunzi la întrebarea „Ai angajați?”, iar activitățile pentru personal apar în registrul prelucrărilor cu temeiul legal și termenele completate, pe care le verifici și le ajustezi. Din registru se generează nota pentru angajați și politica internă, pe care angajații le confirmă printr-un link, iar planul Firmă include evaluarea de impact, testul interesului legitim și modulul de instruire despre datele la locul de muncă. Vezi ce face aplicația sau încearcă 30 de zile gratuit, fără card.
Surse
- Legea nr. 190/2018, art. 5
- Regulamentul (UE) 2016/679 (GDPR), art. 5, 6 și 32
- Legea nr. 53/2003 – Codul muncii, republicată, art. 40 și 241–243 (forma consolidată pe legislatie.just.ro, verificată în noiembrie 2026)
- Legea nr. 81/2018 privind reglementarea activității de telemuncă, art. 4 și 5, în forma modificată prin OUG nr. 36/2021
- CEDO (Marea Cameră), Bărbulescu împotriva României, cererea nr. 61496/08, hotărârea din 5 septembrie 2017, punctele 80, 121 și 140, cu traducerea în limba română de pe HUDOC
- Grupul de lucru Articolul 29, Avizul 2/2017 privind prelucrarea datelor la locul de muncă (WP249), 8 iunie 2017, secțiunile 5.3, 5.4.1 și 6
- Decizia ANSPDCP nr. 174/2018 privind lista operațiunilor pentru care este obligatorie evaluarea impactului, art. 1 lit. d)
- ANSPDCP, Raportul de activitate pe anul 2024, fișa de caz privind monitorizarea angajaților în telemuncă
- Comunicatul ANSPDCP din 26 iunie 2025, verificat în noiembrie 2026
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.