Instruirea angajaților despre GDPR: e obligatorie și cum o dovedești
Ce spune exact GDPR despre instruire, ce dispune ANSPDCP după incidente, ce acoperă o instruire utilă la o firmă mică, cât de des o faci și ce dovezi păstrezi.
Echipa SmartDPO
Echipa SmartDPO · Publicat 18 nov. 2026 · 10 min de citit
Pe această pagină (8 secțiuni)
În august 2026, ANSPDCP a anunțat, printre alte sancțiuni, o amendă de 78.465 de lei aplicată AMATO BESTSELLER S.R.L. pentru încălcarea articolului 32 alineatul (4) din GDPR. Autoritatea a constatat că firma „nu și-a instruit proprii angajați și nu le-a adus la cunoștință proceduri/politici de lucru”, iar angajați și foști angajați au avut acces neautorizat la date personale (comunicatul ANSPDCP din august 2026).
Mulți patroni întreabă dacă instruirea GDPR e obligatorie, pentru că nu găsesc în regulament un articol care să spună asta direct. Aici afli ce scrie exact în lege, ce dispune ANSPDCP în practică, ce acoperă o instruire utilă la o firmă mică, cât de des o faci și cum o dovedești.
Important: articolul are caracter informativ și nu constituie consultanță juridică. Pentru o instruire adaptată firmei tale sau după un incident provocat de un angajat, discută cu un specialist în protecția datelor.
Pe scurt
GDPR nu are un articol care să spună „instruiește angajații” pentru orice firmă. Obligația rezultă din articolele 24, 29 și 32: răspunzi de ce fac oamenii tăi cu datele și trebuie să poți dovedi că i-ai pregătit.
ANSPDCP dispune des instruirea ca măsură corectivă, după phishing, emailuri trimise greșit, parole la vedere sau cereri lăsate fără răspuns.
Dovada contează cât instruirea: cine a participat, când, la ce, și cum ai verificat că a înțeles.
Legea nu fixează o frecvență. Practic: la angajare, înainte de acces la date, apoi periodic și după fiecare incident.
Pentru o firmă mică ajunge o instruire scurtă și concretă, pe situațiile care chiar apar la voi.
Ce scrie exact în lege
GDPR vorbește explicit despre formarea personalului doar în locuri care nu privesc direct o firmă mică. Articolul 39 alineatul (1) litera b) îi dă responsabilului cu protecția datelor (DPO) sarcina de a monitoriza respectarea regulilor, „inclusiv […] acțiunile de sensibilizare și de formare a personalului”. Articolul 47 alineatul (2) litera n) cere formarea personalului în regulile corporatiste obligatorii ale grupurilor de firme care transferă date în afara Uniunii. Pentru o firmă mică fără DPO, niciunul nu e temeiul direct.
Obligația vine din alte trei articole, pe care ANSPDCP le invocă în deciziile sale:
| Articolul | Ce spune | Ce înseamnă pentru instruire |
|---|---|---|
| Art. 24 | Operatorul pune în aplicare măsuri tehnice și organizatorice și trebuie să fie „în măsură să demonstreze” că respectă regulamentul | Nu ajunge să-ți instruiești oamenii; trebuie să poți arăta asta |
| Art. 29 | Oricine lucrează sub autoritatea ta și are acces la date le prelucrează doar la cererea ta | Oamenii trebuie să știe ce li se cere și ce nu au voie |
| Art. 32 | Alin. (1) lit. d): testarea periodică a eficacității măsurilor; alin. (4): măsuri ca persoanele cu acces să prelucreze datele doar la cererea ta | Instruirea e una dintre măsurile organizatorice și trebuie verificată, nu doar ținută |
În Legea 190/2018, care aplică GDPR în România, instruirea apare expres într-un singur loc. Legea 190/2018, art. 4 alineatul (2) litera d) cere „instruirea periodică” a celor care prelucrează date atunci când folosești CNP-ul sau copii ale actelor de identitate pe interes legitim. Dacă ceri CNP-ul doar acolo unde o lege îl cere, prevederea nu ți se aplică, dar celelalte trei articole rămân.
Ce dispune ANSPDCP în practică
În comunicatele de sancțiuni, instruirea apare des ca măsură corectivă, adică un ordin dat firmei pe lângă amendă, în temeiul articolului 58 alineatul (2) din GDPR. Câteva cazuri din 2025–2026, legate de situațiile obișnuite la o firmă mică:
| Comunicatul | Firma | Ce s-a constatat | Amenda | Ce a dispus ANSPDCP |
|---|---|---|---|---|
| august 2026 | Poliserv JG (PJG) SRL | Contul unui utilizator cu drepturi de administrator, furat prin phishing | 15.728 lei | Instruire periodică, inclusiv despre mesajele de phishing și alte emailuri suspecte |
| decembrie 2025 | Compania de Apă Oltenia S.A. | O angajată a dezvăluit pe o rețea de socializare date despre situația financiară a unui client (art. 29 și 32 alin. 4) | 5.084 lei | Instruirea regulată a celor care au acces la date |
| septembrie 2025 | Dr.Max SRL | Fără dovada răspunsului la o cerere de ștergere | 5.057,8 lei | Proceduri pentru cereri și instruirea regulată a personalului |
| mai 2025 | CVA TAX & FINANCE S.R.L. | Atac cibernetic cu acces la datele salariaților clienților: CNP, salarii, sporuri | 9.954,80 lei | Verificarea periodică a procedurilor și instruire periodică |
| aprilie 2025 | United Business Solutions SRL | Un document fiscal cu datele unui client, trimis prin email unei terțe persoane | 9.954 lei | Proceduri interne și instruirea periodică a tuturor celor care prelucrează date, angajați sau colaboratori |
| ianuarie 2025 | Centrul Medical Unirea S.R.L. | Datele de acces la un cont de email, afișate pe monitorul unui calculator | 9.953 lei | Instruirea personalului și o politică actualizată privind parolele |
În toate aceste cazuri, instruirea nu a fost pedeapsa, ci ce trebuia să existe dinainte.
Ce dovadă contează: cazul Banca Transilvania
Cea mai clară lecție despre dovezi vine dintr-un proces. Prin Hotărârea civilă nr. 9 din 13 aprilie 2022, Curtea de Apel Cluj a confirmat definitiv amenda de 100.000 de euro aplicată de ANSPDCP Băncii Transilvania pentru încălcarea articolului 32 alineatele (1) și (2), după ce angajați ai băncii transmiseseră între ei și apoi în afara băncii, pe WhatsApp, datele unui client. Instanța a reținut că banca depusese reglementări interne și dovada unor cursuri, dar nu dovedise „participarea efectivă a personalului” și nici o modalitate de „verificare a însușirii acestor cunoștințe”.
Curtea de Apel a mers mai departe, într-un pasaj citat de ANSPDCP în comunicatul din mai 2026: firma alege cum instruiește și cum testează, dar trebuie să arate că măsurile au fost eficiente, iar măsurile cerute de regulament „depășesc sfera instruirii prin intermediul unui curs desfășurat on-line, cu o serie de 10 întrebări la sfârșit”.
Pentru o firmă mică, concluzia e practică: păstrează dovada participării și a testului, dar și reguli scrise pe care oamenii le aplică și verificări din când în când.
Ce acoperă o instruire utilă la o firmă mică
Nu ai nevoie de un curs de drept. Ai nevoie ca fiecare om să recunoască cinci situații și să știe ce face în fiecare.
1. Phishingul și conturile furate
Cum arată un email care cere o parolă sau o plată „urgentă”, de ce nu deschizi atașamente neașteptate și cui spui imediat dacă ai dat click. Autentificarea în doi pași pe emailul firmei ajută mai mult decât orice explicație.
2. Emailul trimis la cine nu trebuie
Verifici destinatarul înainte de a trimite documente cu date, folosești BCC la mesajele către mai mulți clienți și, dacă ai greșit, anunți pe loc. Dacă incidentul poate genera un risc pentru oameni, firma notifică ANSPDCP în cel mult 72 de ore de când a aflat, după articolul 33 din GDPR; cum decizi găsești în articolul despre incidentele de securitate la o firmă mică.
3. Telefoanele și grupurile de mesagerie
Telefonul cu care lucrezi are blocare cu cod; pozele cu documente ale clienților nu stau în galeria personală; datele clienților nu circulă pe grupuri de WhatsApp private. Dacă pierzi telefonul, anunți în aceeași zi.
4. Parolele și ecranul
Fără parole pe bilețele lipite pe monitor sau scrise într-un fișier pe desktop, fără conturi împărțite, ecranul blocat când pleci de la birou. O politică de parole de o pagină ajunge.
5. Cererile oamenilor și curiozitatea
Cine primește o cerere de tipul „ce date aveți despre mine” sau „ștergeți-mă” o transmite în aceeași zi celui care răspunde, pentru că firma are, de regulă, o lună, după articolul 12 alineatul (3). Pașii sunt în articolul despre cererile oamenilor despre datele lor. Iar accesul la date e pentru muncă: nu cauți fișa unui vecin, a unei rude sau a unei vedete doar din curiozitate.
Cât de des și cine participă
GDPR nu dă niciun termen, iar Legea 190/2018 și măsurile corective ale ANSPDCP spun doar „periodic” sau „regulat”. Un ritm rezonabil pentru o firmă mică, nu o cerință din lege:
la angajare, înainte ca omul să primească acces la date, odată cu nota de informare pentru angajați și angajamentul de confidențialitate;
o dată pe an pentru toată echipa, cu exemplele noi din anul trecut;
după un incident sau o schimbare importantă (un program nou, lucru de acasă, camere noi), doar pe subiectul respectiv.
Participă toți cei care lucrează cu date sub autoritatea ta, nu doar angajații cu contract de muncă: colaboratori, practicanți, uneori și rudele care „dau o mână de ajutor”. În cazul United Business Solutions SRL, măsura corectivă a vizat expres „angajați sau colaboratori”. Mai multe despre datele angajaților și documentele pe care le primesc găsești în ghidul despre datele angajaților.
Cum o dovedești: dosarul instruirii
La un control sau după un incident, ANSPDCP te poate întreba ce ai făcut ca oamenii să nu greșească. Dosarul de mai jos răspunde la întrebare și se ține ușor, pe hârtie sau electronic.
| Ce păstrezi | Ce dovedește |
|---|---|
| Data, subiectul, cine a ținut instruirea și materialul folosit | Ce s-a predat și în ce versiune |
| Lista de prezență semnată sau confirmările online, nominale | Participarea efectivă a fiecărui om |
| Rezultatul unui test scurt, pe nume | Că omul a înțeles, nu doar că a fost prezent |
| Confirmarea că a citit politica internă și nota pentru angajați | Că știe regulile scrise ale firmei |
| Notițele verificărilor: un email de test, o privire pe birouri, parolele schimbate | Că măsurile funcționează, cum cere art. 32 alin. (1) lit. d) |
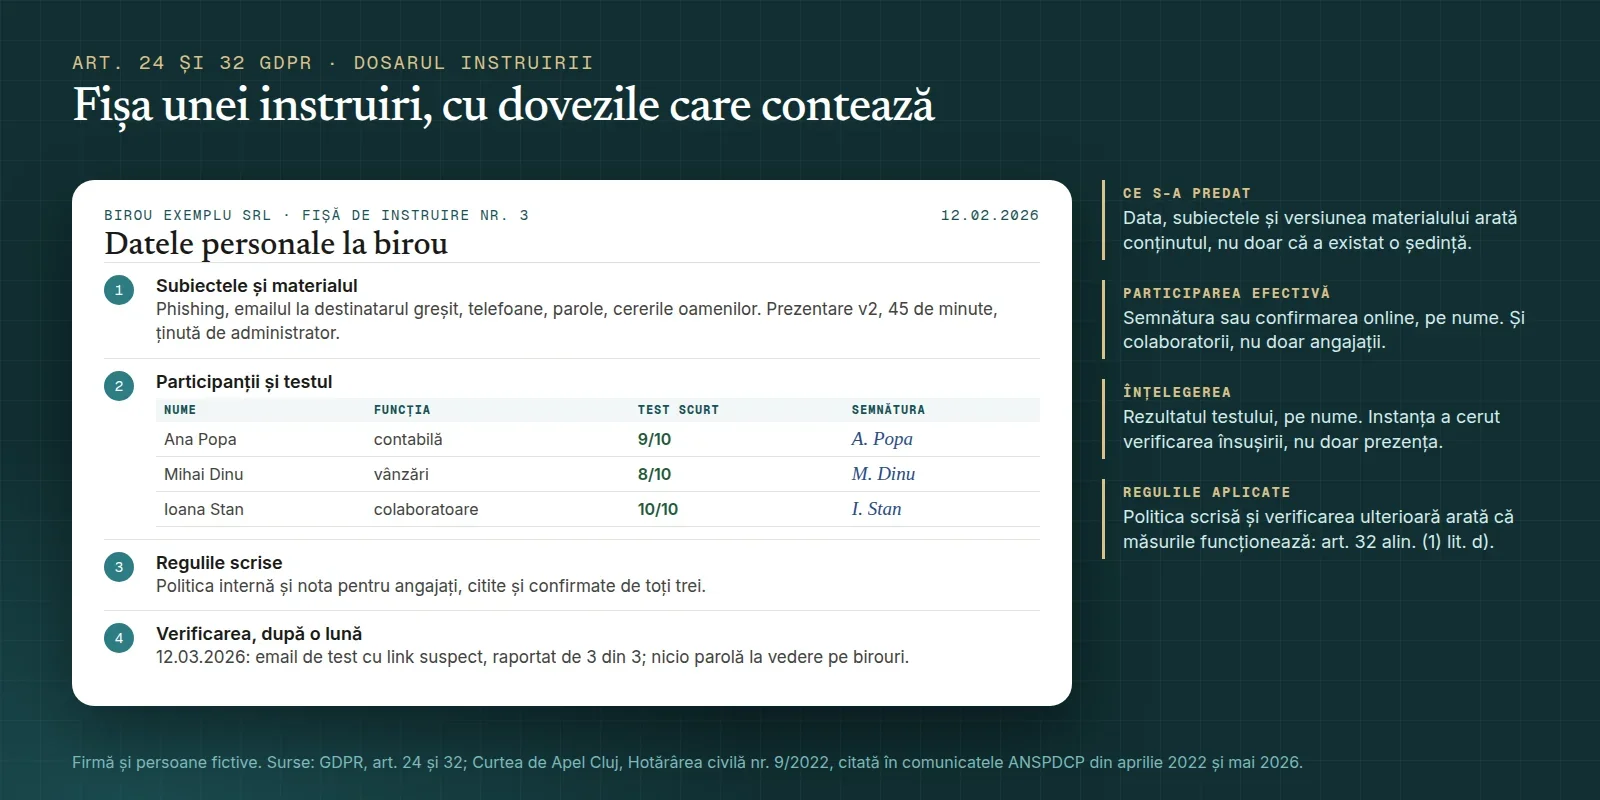
O fișă de instruire pentru Birou Exemplu SRL; firma și oamenii sunt fictivi. Rubricile urmează art. 24 și 32 din GDPR și dovezile cerute de instanță în cazul Banca Transilvania.
Greșeli frecvente
O prezentare trimisă pe email, fără nicio confirmare că a fost citită.
Un singur „acord GDPR” semnat la angajare, tratat ca instruire.
Instruire ținută o dată, în 2018, și niciodată repetată.
Colaboratorii și practicanții lăsați pe dinafară.
Test făcut, dar rezultatele nepăstrate pe nume.
Întrebări frecvente
Pot ține instruirea GDPR chiar eu, ca patron?
Da. Legea nu cere un trainer autorizat sau o diplomă. Contează conținutul, participarea și dovada.
Am doar doi angajați. Trebuie să-i instruiesc?
Da, dacă au acces la date personale. Pentru o echipă mică ajung 30–60 de minute pe an și o fișă semnată.
Pot face instruirea GDPR odată cu cea de securitate și sănătate în muncă?
Da, în aceeași zi. Ține totuși dovezi separate, ca să poți arăta exact ce s-a spus despre datele personale.
Un curs online cu test la final e suficient?
Ajută, dar nu ajunge singur. Instanța din cazul Banca Transilvania a cerut și reguli aplicate efectiv și verificarea că oamenii le respectă.
Cine răspunde dacă un angajat instruit greșește?
Firma, ca operator, față de ANSPDCP. Instruirea dovedită și regulile scrise arată însă că ai luat măsuri, iar fapta angajatului poate avea consecințe disciplinare.
Cât păstrez dovezile instruirii?
Legea nu dă un termen. Păstrează-le cel puțin cât lucrează omul la tine; un control poate privi și instruirile din anii trecuți.
Instruirea echipei, cu dovada păstrată, în SmartDPO
Pe planul Firmă din SmartDPO trimiți colegilor un link pe email sau pe grupul echipei, iar ei parcurg, fără cont, unul dintre cele trei module de 8–10 minute (GDPR pe înțelesul tuturor, phishing, datele la locul de muncă) și răspund la un test scurt. Tot prin link confirmă că au citit politica internă și nota pentru angajați. Rezultatele intră în evidența instruirilor, unde adaugi și instruirile ținute în persoană, iar panoul îți amintește dacă în ultimul an nu a fost nicio instruire. Vezi ce face aplicația sau începe cu 30 de zile gratuit, fără card.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 12 alin. (3), 24, 29, 32, 33, 39 alin. (1) lit. b), 47 alin. (2) lit. n) și 58 alin. (2) (textul în limba română de pe EUR-Lex)
- Legea nr. 190/2018, art. 4 alin. (2) lit. d) (legislatie.just.ro)
- ANSPDCP, comunicatul din 14 aprilie 2022 privind Hotărârea civilă nr. 9 din 13 aprilie 2022 a Curții de Apel Cluj (amenda aplicată Băncii Transilvania)
- ANSPDCP, comunicatul din 25 mai 2026, „8 ani de la aplicarea GDPR” (pasajul din hotărârea Curții de Apel Cluj)
- ANSPDCP, comunicatele de sancțiuni din ianuarie, aprilie, mai și septembrie 2025, decembrie 2025 și august 2026 (două)
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.