Contractul de prelucrare cu furnizorii (art. 28 GDPR): ce trebuie să conțină
Cum recunoști furnizorii care prelucrează date pentru tine, ce clauze cere articolul 28 din GDPR, când folosești clauzele standard ale Comisiei și ce amenzi a dat ANSPDCP.
Echipa SmartDPO
Echipa SmartDPO · Publicat 3 nov. 2026 · Actualizat 4 nov. 2026 · 11 min de citit
Pe această pagină (9 secțiuni)
- Operator, persoană împuternicită sau operator asociat
- Ce trebuie să scrie în contract: clauzele din art. 28 alin. (3)
- Clauzele standard ale Comisiei Europene
- Sub-împuterniciții: furnizorii furnizorului
- Când datele ajung în afara UE
- Cum verifici un furnizor înainte să semnezi
- Checklist pentru furnizorii tăi
- Întrebări frecvente
- Furnizorii și contractele lor, în SmartDPO
În ianuarie 2025, ANSPDCP a anunțat o amendă de 24.854,50 lei pentru acționarul majoritar al unui club de fotbal. Firma trimisese, printr-un furnizor, un email despre o campanie de strângere de bani către o bază cu adresele cumpărătorilor de bilete. În bază erau și oameni care nu erau suporteri, iar firma nu a putut arăta instrucțiunile scrise pe care i le dăduse furnizorului: cui să trimită și cui nu.
Aproape orice firmă mică dă date personale altor firme: hostingului, platformei de email, firmei de IT. Pentru o parte dintre ele, GDPR cere un contract cu un conținut precis. Aici afli cum recunoști furnizorii care au nevoie de el, ce clauze trebuie să aibă, când te ajută modelul gata făcut al Comisiei Europene și cum verifici un furnizor înainte să-i dai datele.
Important: articolul are caracter informativ și nu constituie consultanță juridică. Înainte să semnezi un contract negociat sau unul cu un furnizor din afara UE, discută clauzele cu un specialist în protecția datelor sau cu un avocat.
Pe scurt
Furnizorul care lucrează cu datele tale doar pentru tine și după instrucțiunile tale e „persoană împuternicită”. Cu el ai nevoie de un contract scris de prelucrare, după articolul 28 din GDPR.
Furnizorul care hotărăște singur ce face cu datele (banca, avocatul, de obicei curierul) e operator separat. Cu el nu semnezi un astfel de contract.
Contractul are un conținut minim fix: ce date, pentru ce și cât timp, plus opt obligații ale furnizorului, de la confidențialitate la ștergerea datelor la final.
Nu trebuie să-l scrii de la zero: furnizorii mari au un DPA (Data Processing Agreement) pe site, iar Comisia Europeană a publicat clauze standard pe care le poți folosi.
Răspunzi tu pentru alegerea furnizorului. ANSPDCP a amendat firme care nu s-au asigurat că furnizorul lor protejează datele, chiar dacă atacul l-a lovit pe furnizor.
Operator, persoană împuternicită sau operator asociat
GDPR împarte firmele care ating date personale după cine decide. Articolul 4 din GDPR le definește așa:
Operatorul stabilește scopurile și mijloacele prelucrării: de ce sunt folosite datele și cum. Pentru clienții și angajații tăi, operatorul ești tu.
Persoana împuternicită (în contracte apare și ca „împuternicit” sau „processor”) prelucrează datele în numele operatorului. Nu le folosește în scopuri proprii.
Operatorii asociați stabilesc împreună scopurile și mijloacele, de exemplu două firme care organizează aceeași campanie. Articolul 26 le cere un acord între ei, care spune cine răspunde de ce.
Cum le deosebești în practică explică Ghidul EDPB 07/2020 privind conceptele de operator și persoană împuternicită (versiunea 2.0, 7 iulie 2021). Contează ce face efectiv furnizorul, nu cum îl numește contractul. Ghidul spune (punctul 82) că nu orice furnizor care atinge date e împuternicit: o firmă de taxi la care rezervi o cursă pentru un angajat decide singură ce date cere și cât le păstrează, deci e operator separat. În schimb, firma de IT care îți întreține sistemele are acces inevitabil la date, deci e împuternicită, chiar dacă datele nu sunt obiectul principal al serviciului.
Furnizorii unei firme mici, pe roluri
| Furnizorul | Rolul obișnuit | Ce semnezi |
|---|---|---|
| Hosting, email, stocare în cloud (inclusiv Google Workspace, Microsoft 365) | persoană împuternicită | contract de prelucrare (de obicei DPA-ul lor standard) |
| Firma de IT care îți administrează calculatoarele | persoană împuternicită | contract de prelucrare |
| Platforma de newsletter, aplicația de facturare sau de programări | persoană împuternicită | contract de prelucrare |
| Firma de salarizare | persoană împuternicită | contract de prelucrare |
| Firma de pază care urmărește camerele, firma care îți ține GPS-ul flotei în aplicația ei | persoană împuternicită | contract de prelucrare |
| Contabilul extern | de regulă împuternicit, operator pentru obligațiile lui legale | contract de prelucrare, cu limitele explicate separat |
| Banca, avocatul, auditorul financiar, asigurătorul | operator separat | fără contract de prelucrare |
| Curierul | depinde de serviciu | vezi mai jos |
Exemplele pentru firma de salarizare, firma de IT, găzduire și cloud vin chiar din ghidul EDPB. Contabilul e un caz aparte, pe care l-am explicat în articolul despre contabil și contractul GDPR.
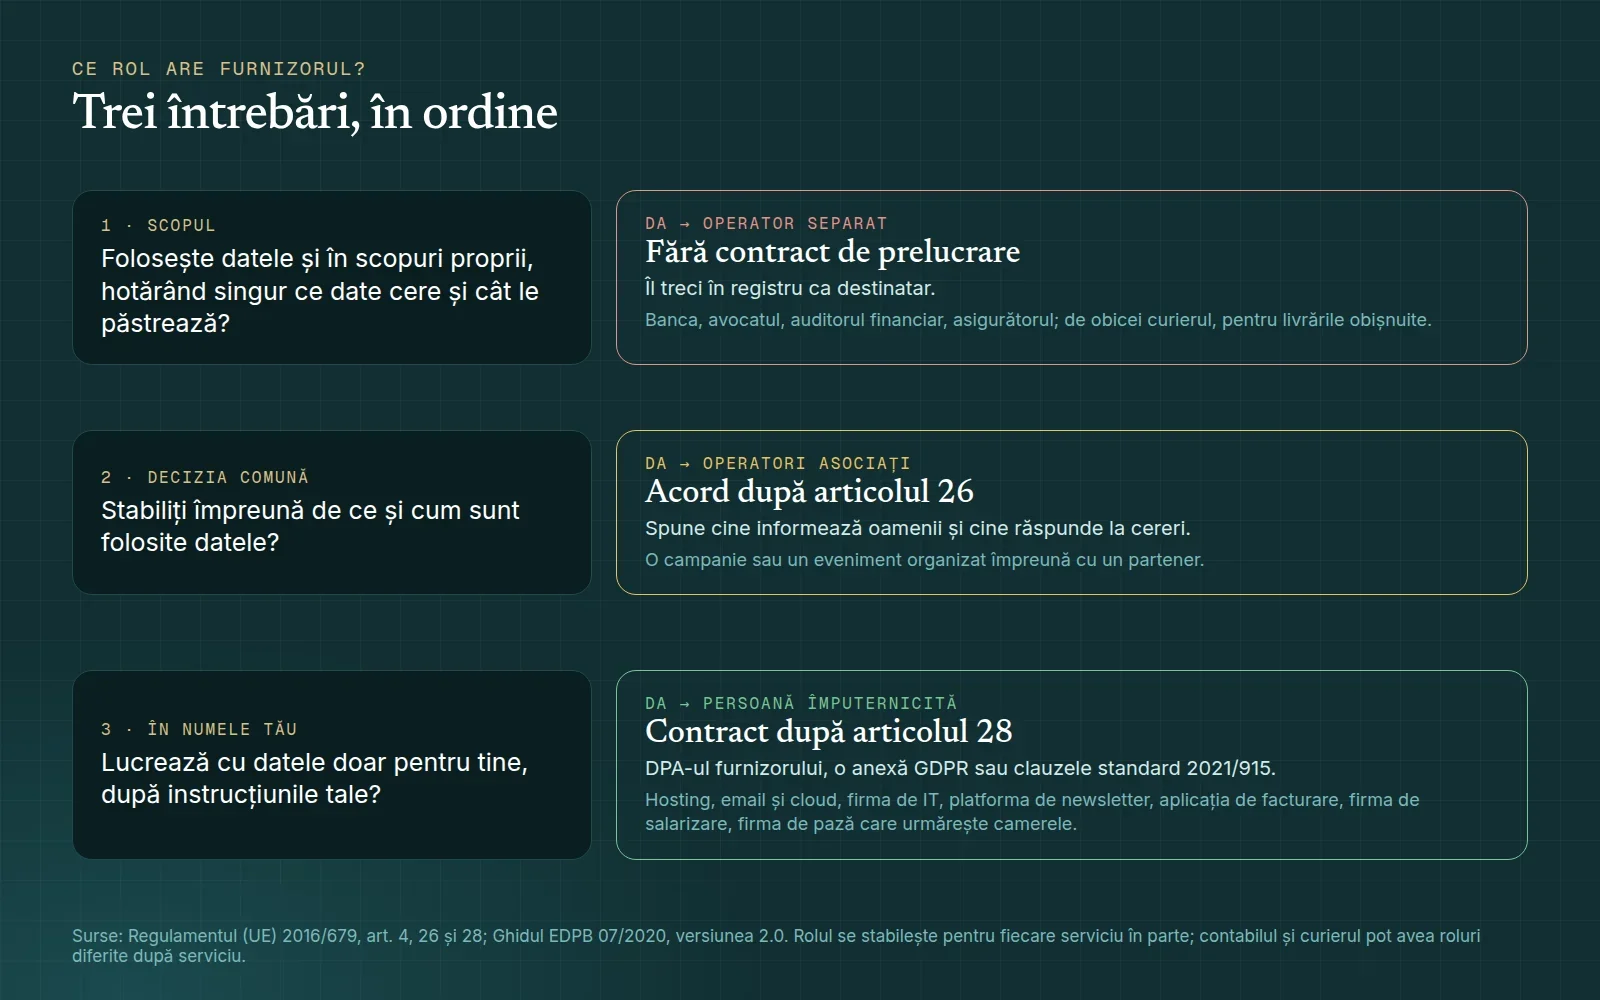
Cum stabilești rolul unui furnizor. Sursa: GDPR, art. 4, 26 și 28; Ghidul EDPB 07/2020, exemplele din partea I. Rolul curierului și al contabilului depinde de serviciu.
Curierul și alte cazuri neclare
Pentru o livrare obișnuită, curierul decide singur ce date îi trebuie și cât le păstrează, așa că e tratat de obicei ca operator separat. Dar nu e o regulă fixă: în 2022, ANSPDCP a descris Sameday ca „persoana împuternicită a două societăți” într-un caz cu o bază de date scursă, iar Poșta Română ca împuternicit al unui operator care îi încredințase corespondență. Dacă îi dai curierului liste cu clienții tăi și îi spui ce să facă cu ele, s-ar putea să lucreze pentru tine. Pentru cazul concret, întreabă un specialist.
Ce trebuie să scrie în contract: clauzele din art. 28 alin. (3)
Articolul 28 alineatul (3) din GDPR cere ca prelucrarea făcută de un împuternicit să fie reglementată printr-un contract care stabilește, întâi, cadrul: obiectul și durata prelucrării, natura și scopul ei, tipul de date, categoriile de persoane vizate (angajați, clienți, pacienți) și drepturile și obligațiile tale. Apoi contractul trebuie să-l oblige pe furnizor la opt lucruri:
Lucrează doar după instrucțiunile tale scrise (litera a), inclusiv în privința transferurilor în afara UE. Excepția e o obligație legală a lui, pe care trebuie să ți-o spună dinainte. Cazul clubului de fotbal arată de ce contează: fără instrucțiuni documentate, amenda a luat-o operatorul.
Oamenii lui păstrează confidențialitatea (litera b), printr-un angajament semnat sau printr-o obligație din lege, cum e secretul profesional.
Ia măsurile de securitate de la articolul 32 (litera c): criptare, acces pe roluri, copii de siguranță, autentificare în doi pași.
Nu aduce alți furnizori fără acordul tău (litera d), după regulile din alineatele (2) și (4); detalii mai jos.
Te ajută la cererile oamenilor (litera e): dacă un angajat cere o copie a datelor lui, furnizorul trebuie să-ți dea ce are.
Te ajută la securitate, incidente și evaluări de impact (litera f), adică la obligațiile din articolele 32–36.
La final șterge sau îți returnează datele (litera g), la alegerea ta, și șterge copiile, cu excepția celor pe care legea îl obligă să le păstreze.
Îți dă informațiile prin care arăți că respectă contractul și acceptă audituri și inspecții (litera h).
În plus, furnizorul te anunță imediat dacă o instrucțiune de-a ta i se pare contrară GDPR.
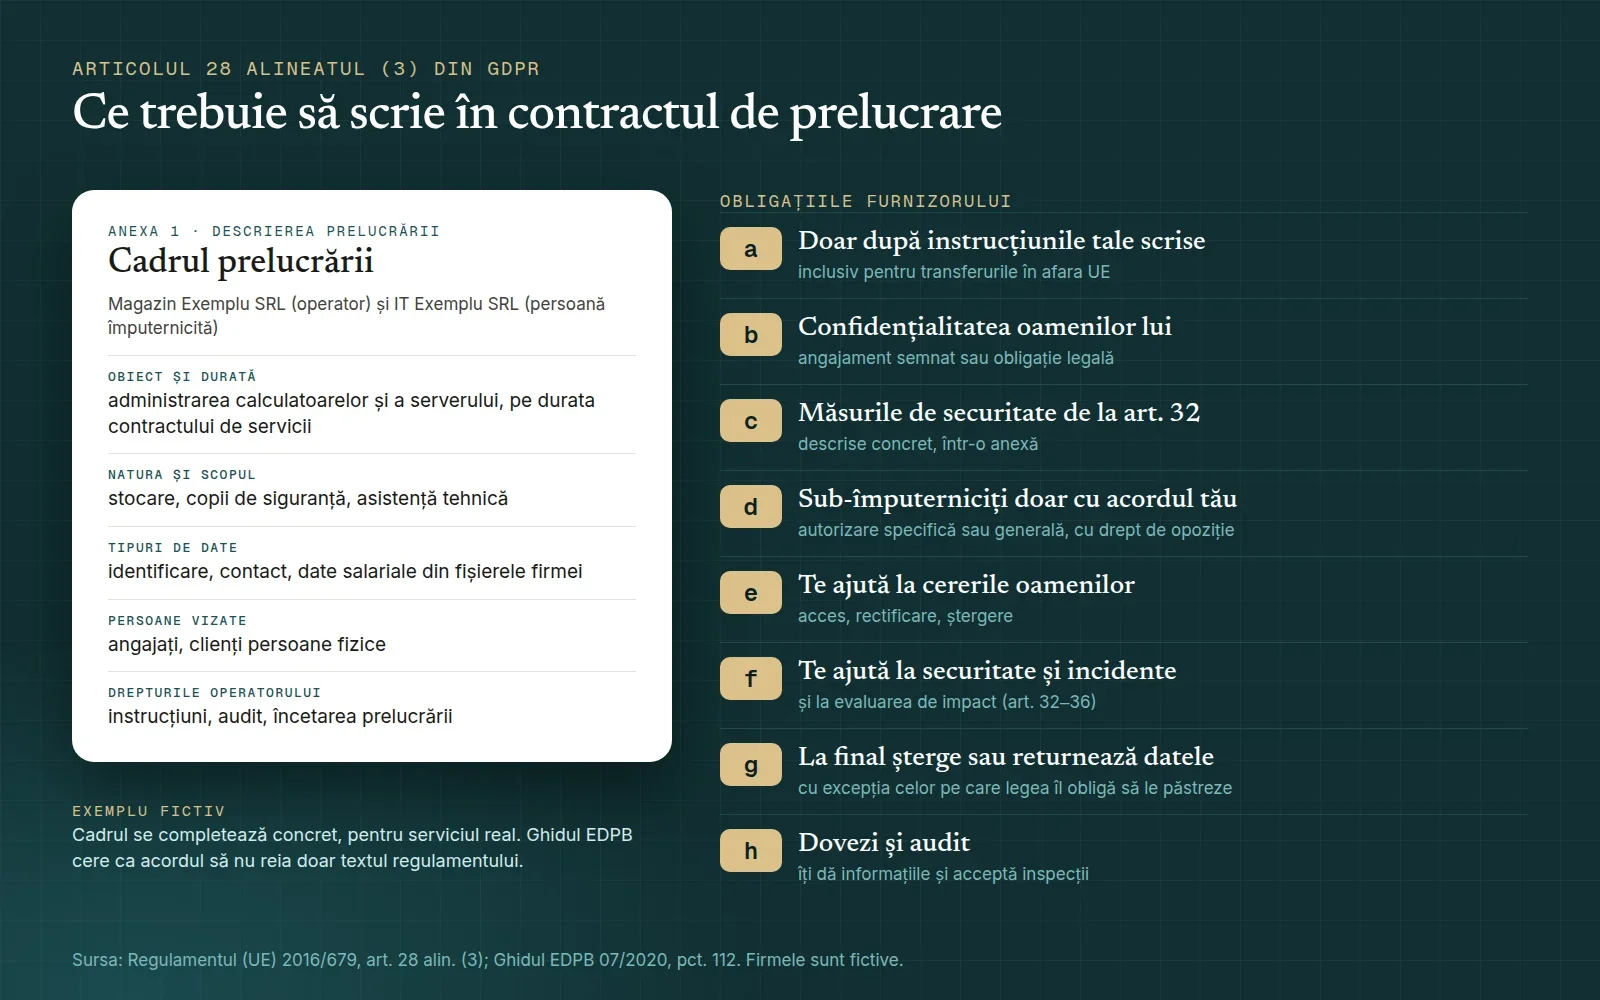
Ce trebuie să conțină contractul de prelucrare. Sursa: Regulamentul (UE) 2016/679, art. 28 alin. (3). Firmele din exemplu sunt fictive.
Ce nu ajunge
O înțelegere verbală. Contractul trebuie să fie scris; formatul electronic e acceptat (art. 28 alin. 9).
Un contract comercial obișnuit. Un contract de hosting sau de servicii fără clauzele de mai sus nu e contract de prelucrare. Clauzele pot sta într-o anexă GDPR, pe care ghidul EDPB chiar o recomandă, ca să le găsești ușor.
Copierea articolului 28. Ghidul EDPB (punctul 112) spune că acordul nu trebuie să reia pur și simplu textul regulamentului, ci să spună concret cum sunt îndeplinite cerințele și ce nivel de securitate e necesar.
Lipsa contractului e o încălcare atât pentru tine, cât și pentru furnizor, iar ANSPDCP poate amenda pe oricare dintre voi (punctul 103 din ghid). Plafonul pentru articolul 28 e cel din articolul 83 alineatul (4): până la 10 milioane de euro sau 2% din cifra de afaceri mondială.
Clauzele standard ale Comisiei Europene
Dacă furnizorul e mic și nu are un DPA propriu, sau îți propune unul incomplet, poți folosi modelul oficial: Decizia de punere în aplicare (UE) 2021/915 a Comisiei, din 4 iunie 2021. Articolul 1 al deciziei spune că aceste clauze îndeplinesc cerințele articolului 28 alineatele (3) și (4). Au patru anexe de completat:
Anexa I: părțile, cu persoanele de contact;
Anexa II: descrierea prelucrării: cine sunt oamenii, ce date, pentru ce, cât timp;
Anexa III: măsurile de securitate, descrise „în mod concret, nu generic”, cum spune nota din decizie;
Anexa IV: sub-împuterniciții aprobați, dacă alegi autorizarea specifică.
Nu sunt obligatorii: după ghidul EDPB, un contract negociat de voi e la fel de valabil, dacă are tot conținutul cerut. Dacă le folosești, nu le modifici; poți adăuga clauze (legea aplicabilă, prețul), atâta timp cât nu le contrazic. Clauza 9.2 spune ce îți comunică furnizorul la un incident: ce s-a întâmplat, câți oameni sunt afectați, consecințele și măsurile.
Sub-împuterniciții: furnizorii furnizorului
Platforma ta de facturare își ține probabil serverele la un centru de date. Acesta e un sub-împuternicit (în textele oficiale, „subcontractant”). Articolul 28 alineatul (2) îți dă două variante:
autorizare specifică: furnizorul îți cere acordul pentru fiecare sub-împuternicit nou;
autorizare generală: furnizorul te anunță dinainte de orice schimbare, iar tu te poți opune. Așa lucrează furnizorii mari, care publică o listă.
ANSPDCP aplică regula și împuterniciților: în iunie 2022 a amendat o firmă cu 7.418,55 lei pentru că a adus un alt împuternicit pentru datele angajaților clientului ei fără autorizarea scrisă a acestuia. Iar Avizul EDPB 22/2024 (7 octombrie 2024) spune că operatorul trebuie să aibă acces rapid, în orice moment, la numele, adresa și persoana de contact ale tuturor împuterniciților din lanț, nu doar ale primului.
Când datele ajung în afara UE
Dacă furnizorul sau un sub-împuternicit al lui prelucrează datele în afara Spațiului Economic European, contractul trebuie să spună pe ce bază se face transferul. Pentru un furnizor din SUA, cele două variante obișnuite sunt:
certificarea în Cadrul UE-SUA privind confidențialitatea datelor (DPF), recunoscut prin Decizia (UE) 2023/1795 din 10 iulie 2023. Verifici firma în lista oficială a participanților;
clauzele contractuale standard pentru transferuri, din Decizia (UE) 2021/914; pentru un furnizor care lucrează pentru tine se folosește modulul doi (operator către persoană împuternicită).
Atenție la confuzie: clauzele din 2021/914 sunt pentru transferuri, cele din 2021/915 sunt pentru relația cu împuternicitul în general. Nu se înlocuiesc una pe alta. DPF-ul a fost contestat în instanță, deci verifică situația lui când semnezi.
Cum verifici un furnizor înainte să semnezi
Articolul 28 alineatul (1) îți cere să lucrezi doar cu împuterniciți care oferă „garanții suficiente”. Ghidul EDPB (punctele 95–99) spune ce înseamnă în practică:
ceri sau cauți documentele furnizorului: politica de confidențialitate, termenii, politica de securitate, rapoarte de audit, certificări din seria ISO 27000;
te uiți la expertiza, resursele și reputația lui și reiei verificarea periodic.
La un furnizor mare nu poți negocia contractul. Ghidul spune (punctul 110) că asta nu te scutește de răspundere: dacă accepți termenii, ți-ai asumat și răspunderea. În plus, o modificare a DPA-ului trebuie să-ți fie comunicată direct; simpla publicare pe site-ul furnizorului nu ajunge.
ANSPDCP sancționează exact această verificare lipsă. În martie 2026, un importator auto a primit 637.262,50 lei (125.000 de euro) după un atac asupra unei aplicații administrate de un împuternicit; autoritatea a reținut și articolul 28 alineatul (1). În ianuarie 2026, un lanț de restaurante a primit 40.736 de lei după un atac în care au fost accesate datele angajaților, tot cu trimitere la garanțiile furnizorului.
Iar furnizorul răspunde și el. În iunie 2026, firma de pază care urmărea camerele unui supermarket a primit 10.200 de lei pentru că un angajat a lăsat un străin în camera de monitorizare, plus ordinul să verifice respectarea instrucțiunilor clientului. Iar față de oamenii afectați, dacă ați greșit amândoi, fiecare poate fi obligat să plătească întregul prejudiciu (articolul 82). Dacă furnizorul are un incident, el te anunță, iar tu decizi dacă notifici ANSPDCP în 72 de ore; cum se face, în articolul despre incidentele de securitate.
Checklist pentru furnizorii tăi
Fă lista tuturor furnizorilor care ating date personale, inclusiv aplicațiile gratuite (un formular online, un serviciu de transfer de fișiere).
Stabilește rolul fiecăruia: împuternicit, operator separat sau operator asociat.
La fiecare împuternicit, găsește contractul de prelucrare: DPA-ul de pe site, o anexă GDPR sau clauzele standard 2021/915.
Verifică literele a)–h): instrucțiuni, confidențialitate, securitate, sub-împuterniciți, asistență, ștergere la final, audit.
Notează unde sunt datele și, dacă ies din SEE, pe ce bază (DPF sau clauzele 2021/914).
Păstrează dovada: PDF-ul semnat sau data la care ai acceptat termenii online.
Trece furnizorii în registrul activităților de prelucrare, la destinatari.
Întrebări frecvente
Furnizorul meu nu vrea să semneze un contract de prelucrare. Ce fac?
Caută alt furnizor, dacă e împuternicit. Fără contract încalci articolul 28 și tu, și el. Propune-i clauzele standard ale Comisiei: sunt oficiale, gratuite și greu de refuzat.
Am bifat termenii online la Google sau Microsoft. E suficient?
În practică, da, dacă termenii includ DPA-ul lor: GDPR acceptă contractul în format electronic. Salvează versiunea acceptată și data, și citește măcar ce spun despre sub-împuterniciți și transferuri.
Trebuie să semnez contract de prelucrare cu curierul?
De regulă, nu: pentru livrările obișnuite curierul e operator separat. Dacă îi dai liste cu clienți ca să facă ceva în numele tău, rolul se poate schimba, iar ANSPDCP a tratat curieri ca împuterniciți în unele cazuri.
Contractul vechi, din 2017, mai e bun?
Probabil nu. Ghidul EDPB spune că contractele încheiate înainte de GDPR trebuiau actualizate, iar lipsa actualizării e o încălcare a articolului 28 alineatul (3).
Cine plătește dacă furnizorul pierde datele?
Depinde de cine a greșit. ANSPDCP poate amenda furnizorul, dar și pe tine, dacă nu l-ai verificat. Cum vă împărțiți despăgubirile între voi stabilești în contract.
Furnizorii și contractele lor, în SmartDPO
În SmartDPO ții lista furnizorilor și vezi dintr-o privire cu cine ai contract de prelucrare și cu cine nu. Pentru furnizorii care nu au un contract propriu, aplicația generează unul după articolul 28, din datele firmei, iar la furnizorii care duc datele în afara SEE îți arată ce garanții îți trebuie. Vezi toate funcționalitățile sau începe cu planul gratuit, pentru o firmă.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 4, 26, 28, 30, 32, 33, 82 și 83
- Ghidul EDPB 07/2020 privind conceptele de operator și persoană împuternicită, versiunea 2.0 (7 iulie 2021)
- Decizia de punere în aplicare (UE) 2021/915 a Comisiei din 4 iunie 2021 (clauze contractuale standard dintre operatori și persoanele împuternicite)
- Decizia de punere în aplicare (UE) 2021/914 a Comisiei din 4 iunie 2021 (clauze contractuale standard pentru transferuri)
- Decizia de punere în aplicare (UE) 2023/1795 a Comisiei din 10 iulie 2023 (Cadrul UE-SUA privind confidențialitatea datelor)
- Avizul EDPB 22/2024 privind obligațiile care decurg din folosirea împuterniciților și a sub-împuterniciților (7 octombrie 2024)
- Comunicatele ANSPDCP din iunie, iulie și noiembrie 2022, ianuarie 2025, ianuarie, martie și iunie 2026, verificate în noiembrie 2026
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.