Camerele cu aplicație pe telefon: cine vede imaginile și unde ajung
Producătorul aplicației ca furnizor, serverele din China sau SUA, cine din firmă se uită pe telefon, parola din fabrică și clipurile trimise pe WhatsApp.
Echipa SmartDPO
Echipa SmartDPO · Publicat 3 nov. 2026 · Actualizat 4 nov. 2026 · 12 min de citit
Pe această pagină (9 secțiuni)
- Pe unde trec imaginile până la telefonul tău
- 1. Producătorul aplicației e furnizorul tău: contractul de prelucrare
- 2. Serverele din China sau din SUA: transferul în afara UE
- 3. Cine din firmă are voie să se uite, live sau pe telefon
- 4. Parola din fabrică și firmware-ul
- 5. Clipurile pe WhatsApp și pe Facebook
- Înainte să cumperi camere sau să reînnoiești abonamentul
- Întrebări frecvente
- Furnizorii camerelor în registru, cu SmartDPO
În decembrie 2022, ANSPDCP a amendat un lanț de magazine cu 14.779,80 lei pentru o filmare din parcare ajunsă pe site-ul unui ziar local. Un angajat lăsat în camera de monitorizare a filmat cu telefonul personal ecranul pe care rulau înregistrările și a trimis clipul pe WhatsApp unei persoane din afara firmei. Pe lângă amendă, firma a primit ordin să le interzică angajaților să filmeze, să descarce sau să distribuie înregistrări cu telefonul personal, pe WhatsApp sau pe rețelele sociale.
Azi, la multe firme mici, camerele se văd pe telefon, prin aplicația producătorului. Aici afli cine mai vede imaginile pe drum, ce contract îți trebuie, ce faci când serverele sunt în China sau în SUA, cine din firmă are voie să se uite și cum ții clipurile departe de WhatsApp.
Important: articolul are caracter informativ și nu constituie consultanță juridică. Înainte să alegi un sistem cu servere în afara UE sau să dai acces la imagini mai multor oameni, discută cu un specialist în protecția datelor.
Pe scurt
Tu ești operatorul, adică cel care răspunde de imagini. Producătorul aplicației, firma de cloud sau instalatorul care se conectează de la distanță lucrează pentru tine: sunt „persoane împuternicite” și îți trebuie un contract de prelucrare cu fiecare.
Dacă imaginile ajung în afara Uniunii Europene, chiar și numai prin accesul de la distanță al unui tehnician, e un transfer și îți trebuie o bază legală pentru el. Pentru China nu există o decizie de adecvare, iar pentru SUA ea acoperă doar firmele certificate.
Stabilește în scris cine se uită, de pe ce dispozitiv și când. Un singur cont cu o parolă știută de toți nu e control al accesului.
Schimbi parola din fabrică, activezi autentificarea în doi pași și actualizezi firmware-ul.
Nu trimiți clipuri pe WhatsApp și nu le pui pe Facebook. Fiecare trimitere e o prelucrare nouă, care are nevoie de propriul temei legal. Pentru un singur astfel de clip, ANSPDCP a dat o amendă de 39.712 lei.
Pe unde trec imaginile până la telefonul tău
Semnul de la intrare, durata păstrării, zonele interzise și regulile pentru angajați sunt în ghidul despre camerele video din magazin sau cabinet. Aici urmărim imaginile după ce camera le-a captat. De regulă întâlnești trei situații:
| Tipul sistemului | Unde stau înregistrările | Cine mai are acces, în afară de tine |
|---|---|---|
| Cameră Wi-Fi cu aplicație și abonament cloud | pe serverele producătorului sau ale furnizorului lui de cloud; uneori și pe un card de memorie în cameră | producătorul și furnizorii lui |
| Înregistrator (NVR sau DVR) în firmă, văzut prin aplicație | pe hard diskul din înregistrator | imaginile live și redările trec de obicei prin serverele producătorului ca să ajungă la telefon |
| Sistem montat și întreținut de o firmă (instalator, firmă de pază, dispecerat) | în firmă sau la furnizor | tehnicienii sau agenții furnizorului, prin acces de la distanță |
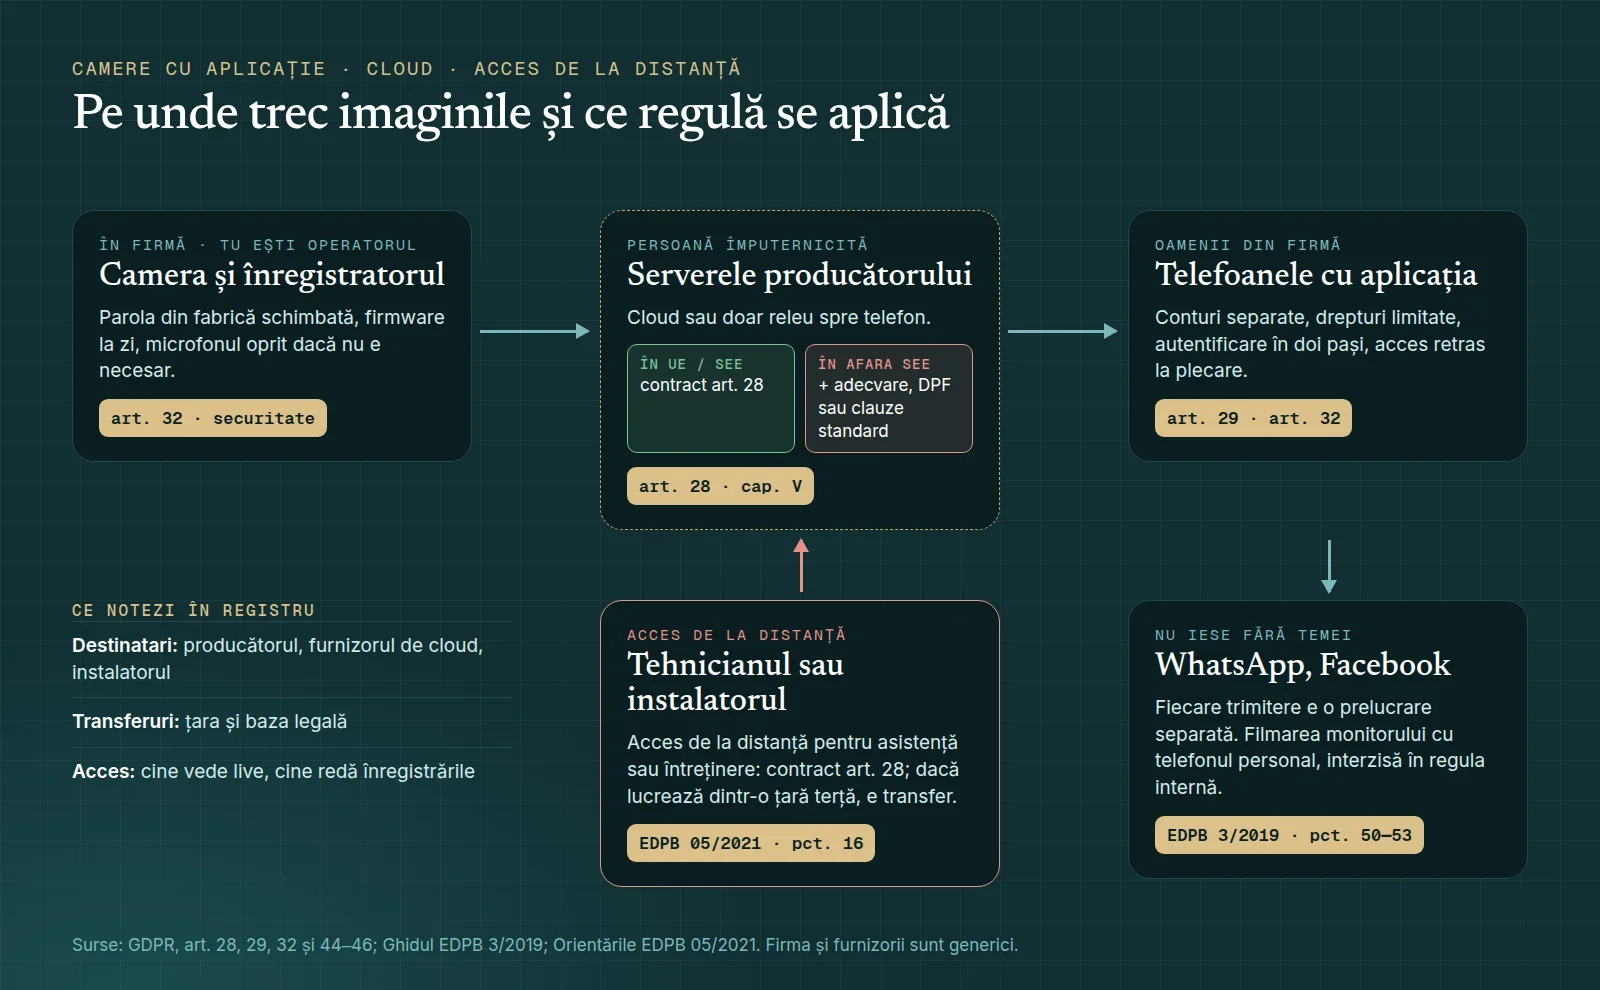
Drumul imaginilor într-un sistem cu aplicație și ce regulă se aplică la fiecare pas. Surse: GDPR, art. 28, 29, 32 și 44–46; Ghidul EDPB 3/2019; Orientările EDPB 05/2021, pct. 16.
1. Producătorul aplicației e furnizorul tău: contractul de prelucrare
Tu decizi de ce și cum filmezi, deci ești operatorul. Firma care îți păstrează înregistrările în cloud sau prin ale cărei servere trec imaginile le prelucrează în numele tău: e „persoană împuternicită”. La fel instalatorul sau firma de pază care se conectează de la distanță. Articolul 28 din GDPR spune două lucruri: lucrezi doar cu furnizori care oferă „garanții suficiente” de securitate și ai cu fiecare un contract scris, cu clauzele prevăzute de lege.
Producătorii mari nu negociază cu un magazin. Caută „acordul de prelucrare a datelor” (în engleză, „data processing agreement” sau DPA) în termenii acceptați la crearea contului sau pe site-ul lor, plus lista sub-împuterniciților (furnizorii lor de cloud). Dacă nu găsești așa ceva, alege alt produs. Clauzele obligatorii sunt în articolul despre contractul de prelucrare cu furnizorii.
În mai 2022, ANSPDCP a amendat cu 4.941,30 lei o firmă care lucra ca persoană împuternicită la o stație de carburant din Harghita: persoane neautorizate au filmat imaginile de pe monitorul camerelor, iar clipul a ajuns pe o rețea de socializare. Dar nici operatorul nu scapă: în mai 2024, un lanț de benzinării a primit 9.935,60 lei pentru imagini din camerele a două stații trimise pe WhatsApp și apoi publicate, cu ordinul să verifice cum își respectă împuterniciții instrucțiunile.
2. Serverele din China sau din SUA: transferul în afara UE
Când datele pleacă din Spațiul Economic European (UE plus Norvegia, Islanda și Liechtenstein), se aplică capitolul V din GDPR: transferul e permis doar pe una dintre bazele prevăzute acolo. Pentru camerele unei firme mici contează două:
o decizie de adecvare a Comisiei Europene (articolul 45), care spune că țara protejează datele la nivelul UE. Lista Comisiei nu include China. SUA apar doar pentru firmele certificate în Cadrul UE-SUA privind confidențialitatea datelor (DPF), recunoscut prin Decizia (UE) 2023/1795; verifici firma în lista oficială a participanților;
clauzele contractuale standard (articolul 46), din Decizia (UE) 2021/914, modulul doi (operator către persoană împuternicită). Ele nu ajung singure: părțile trebuie să verifice și dacă legile țării de destinație le permit să fie respectate (clauza 14).
Cadrul UE-SUA a fost contestat în instanță. Tribunalul UE a respins acțiunea pe 3 septembrie 2025 (cauza T-553/23), iar reclamantul a declarat recurs la Curtea de Justiție. Până la o decizie, DPF rămâne valabil, dar verifică-l din nou când îți reînnoiești abonamentul.
Și accesul de la distanță e transfer
Nu contează doar unde stau serverele. După Orientările EDPB 05/2021 (punctul 16 și exemplul 11), accesul de la distanță dintr-o țară terță, chiar și numai prin afișarea datelor pe un ecran, pentru asistență sau administrare, e tot un transfer. Deci o cameră cu servere „în Europa” poate transfera date dacă suportul tehnic al producătorului vede imaginile din altă țară.
Ca reper, nu ca regulă aplicată la noi: în mai 2025, autoritatea irlandeză de protecție a datelor a amendat TikTok cu 530 de milioane de euro, în principal pentru că nu a putut demonstra că datele europenilor, accesate de la distanță de angajați din China, erau protejate la nivelul UE. O firmă mică nu are cum să analizeze singură legile Chinei, așa că varianta practică e un furnizor care păstrează și administrează imaginile în UE și spune asta în scris.
3. Cine din firmă are voie să se uite, live sau pe telefon
Articolul 32 din GDPR îți cere măsuri de securitate potrivite riscului, iar articolul 29 spune că oamenii care lucrează sub autoritatea ta folosesc datele doar după instrucțiunile tale. Ghidul EDPB 3/2019 cere pentru camere o regulă internă despre cine are acces la înregistrări și în ce scop (punctul 131) și controlul accesului (punctul 135): proceduri de acordare și retragere a accesului, autentificare, jurnalul acțiunilor și monitoare pe care le vede doar cine are voie.
ANSPDCP a cerut chiar mai mult în două cazuri:
august 2022: un salon de cosmetică cu o cameră chiar în cabina de tratament a primit amenzi de 4.945,10 și 7.417,65 lei, plus ordinul să interzică accesul de la distanță prin internet la imagini și să le acceseze numai când se produce un incident legat de scopul camerelor;
octombrie 2024: după ce un angajat a filmat cu telefonul înregistrări de pe monitorul unui lanț de magazine și clipul a circulat pe WhatsApp între colegi, firma a primit un avertisment și ordinul să limiteze accesul la persoanele desemnate prin decizie și numai la incidentele legate de scopul camerelor.
Practic: scrie pe o pagină cine vede imaginile live (de exemplu tu și responsabilul de tură), cine poate reda înregistrările (doar tu, la un incident) și de pe ce dispozitive. Dacă te uiți pe telefon la angajați ca să vezi dacă lucrează, nu mai e pază a bunurilor, ci monitorizarea angajaților, cu condițiile mult mai stricte din Legea 190/2018, art. 5.
Conturile comune și parolele
Cu un singur cont, a cărui parolă o știu trei angajați și fostul instalator, nu știi cine s-a uitat și nu poți scoate pe cineva fără să schimbi parola tuturor. Folosește partajarea cu drepturi limitate pe care o au multe aplicații (de exemplu doar imagine live, fără descărcare), activează autentificarea în doi pași la contul principal și retrage accesul în ziua în care cineva pleacă din firmă.
Un telefon pierdut, cu aplicația deschisă, sau un fost angajat care mai vede camerele sunt acces neautorizat. Evaluezi dacă e un incident de anunțat la ANSPDCP, după regulile din articolul despre incidentele de securitate și termenul de 72 de ore.
4. Parola din fabrică și firmware-ul
Camerele și înregistratoarele conectate la internet sunt o țintă cunoscută. Agenția UE pentru securitate cibernetică (ENISA) amintește în recomandările sale pentru dispozitivele conectate (noiembrie 2017) că rețeaua de dispozitive sparte Mirai a adunat peste un milion de echipamente, mai ales înregistratoare și camere CCTV, și recomandă ca parolele și utilizatorii impliciți să fie schimbați la prima configurare. Ghidul EDPB 3/2019 (punctul 134) adaugă canale de transmisie sigure și criptarea datelor.
Ce faci concret:
schimbi parola din fabrică a camerei și a înregistratorului, nu doar pe cea a contului din aplicație;
actualizezi firmware-ul (programul din cameră) și aplicația, iar la cumpărare întrebi cât timp mai primește produsul actualizări;
nu deschizi porturi în router pentru camere fără să știi exact ce faci;
dezactivezi ce nu folosești: microfonul, accesul pentru „invitați”.
Ajută și o regulă europeană nouă: din 1 august 2025, Regulamentul delegat (UE) 2022/30 cere ca echipamentele radio conectate la internet care prelucrează date personale, deci și camerele Wi-Fi, să respecte cerințe esențiale de securitate și de protecție a datelor ca să fie vândute în UE. E un motiv în plus să eviți camerele fără marcaj CE.
5. Clipurile pe WhatsApp și pe Facebook
Ghidul EDPB 3/2019 (punctele 50–53) spune că orice dezvăluire a înregistrărilor, fie că o trimiți cuiva, fie că o publici online, e o prelucrare separată, care are nevoie de propriul temei legal. Exemplele din ghid: să dai secvența cu o pagubă avocatului care deschide dosarul are același scop ca supravegherea; s-o publici online pentru amuzament are alt scop, incompatibil cu primul, iar pentru publicare e greu de găsit un temei.
În cazurile ANSPDCP, clipurile pleacă de obicei de la oamenii care au acces la monitor. În iunie 2023, o firmă a fost amendată cu 39.712 lei: angajații au filmat cu telefonul personal monitorul cu înregistrările, unul dintre ei a trimis clipul unei persoane din afara firmei, iar aceasta l-a pus pe Facebook. Autoritatea a reținut că firma nu luase măsuri de securitate potrivite riscului (articolul 32).
Ce scrii în regula internă, citită cu angajații, cu dovada că au primit-o:
nimeni nu filmează monitorul, nu descarcă înregistrări pe telefonul personal și nu trimite clipuri pe WhatsApp sau pe alte grupuri, nici între colegi;
o secvență iese din firmă doar cu acordul tău, prin funcția de export a sistemului, și notezi ce ai dat, cui și de ce (de exemplu poliției, la cererea ei scrisă, sau asigurătorului);
dacă totuși a scăpat un clip, îl tratezi ca incident de securitate.
Înainte să cumperi camere sau să reînnoiești abonamentul
Află unde stau înregistrările: în firmă, în cloud, sau în ambele locuri.
Caută acordul de prelucrare (DPA) și lista sub-împuterniciților producătorului.
Verifică unde sunt serverele și de unde lucrează asistența tehnică; în afara UE, pe ce bază se face transferul.
Alege un produs cu conturi separate, drepturi limitate, autentificare în doi pași, actualizări garantate și marcaj CE.
Cere instalatorului un contract de prelucrare dacă păstrează acces de la distanță, apoi schimbă parolele după montaj.
Trece producătorul, furnizorul de cloud și instalatorul în registrul prelucrărilor, la supravegherea video, ca destinatari.
Întrebări frecvente
Camera mea înregistrează doar pe cardul de memorie. Mai am nevoie de contract cu producătorul?
Depinde de cum o vezi. Prin aplicația producătorului, imaginile live trec de regulă prin serverele lui, deci verifici acordul de prelucrare. Dacă te conectezi doar din rețeaua firmei, fără cont, nu există un furnizor care să prelucreze imaginile.
Pot să mă uit la camerele magazinului de acasă, pe telefon?
Da, dacă îți folosește la scopul camerelor, de exemplu o alarmă noaptea, și ai trecut asta în regula internă. Ca să urmărești cum lucrează angajații, nu: aceea e monitorizarea angajaților, cu condițiile din Legea 190/2018, art. 5.
Instalatorul a păstrat parola sistemului. E o problemă?
Da, dacă nu ai un contract de prelucrare cu el. Dacă îi trebuie acces pentru întreținere, îl treci în contract; dacă nu, schimbi parola și îi scoți contul din aplicație.
Un fost angajat mai are aplicația cu camerele pe telefon. Ce fac?
Îi retragi accesul imediat și schimbi parola dacă era un cont comun. Dacă vezi că s-a uitat după plecare, evaluezi situația ca incident de securitate.
Am pus pe Facebook filmarea cu cel care a furat din magazin. Ce fac acum?
O ștergi. După Ghidul EDPB 3/2019, publicarea are alt scop decât paza și e greu de găsit un temei legal pentru ea. Filmarea o dai poliției, odată cu plângerea.
Furnizorii camerelor în registru, cu SmartDPO
În SmartDPO, răspunsul „Da” la „Ai camere video?” adaugă supravegherea video în registrul prelucrărilor. La furnizori vezi cu cine ai contract de prelucrare și cu cine nu, generezi contractul care lipsește și afli ce furnizori duc datele în afara Spațiului Economic European și ce garanții îți trebuie. Dacă un clip scapă, fișa de incident îți spune dacă trebuie anunțată ANSPDCP și până când. Pe planul Firmă, îți instruiești echipa printr-un link, iar dovada rămâne. Vezi ce face aplicația sau încearcă planul gratuit.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 28, 29, 32, 44, 45 și 46
- Legea nr. 190/2018, art. 5
- Ghidul EDPB 3/2019 privind prelucrarea datelor cu caracter personal prin intermediul dispozitivelor video, versiunea 2.0 (29 ianuarie 2020), punctele 50–53, 131, 134 și 135
- Orientările EDPB 05/2021 privind interacțiunea dintre aplicarea articolului 3 și dispozițiile privind transferurile internaționale din capitolul V din GDPR, versiunea 2.0 (14 februarie 2023), punctul 16 și exemplul 11
- Decizia de punere în aplicare (UE) 2021/914 a Comisiei privind clauzele contractuale standard pentru transferul datelor către țări terțe
- Decizia de punere în aplicare (UE) 2023/1795 a Comisiei (Cadrul UE-SUA privind confidențialitatea datelor); lista deciziilor de adecvare a Comisiei Europene, verificată în noiembrie 2026
- Tribunalul UE, hotărârea din 3 septembrie 2025, Latombe/Comisia, cauza T-553/23; recursul C-703/25 P, în curs
- Regulamentul delegat (UE) 2022/30 al Comisiei (forma consolidată la 27 octombrie 2023), aplicabil de la 1 august 2025
- ENISA, Baseline Security Recommendations for IoT in the context of Critical Information Infrastructures, noiembrie 2017
- Comisia irlandeză pentru protecția datelor (DPC), comunicatul din 2 mai 2025 privind TikTok (reper din alt stat)
- Comunicatele ANSPDCP din 12 mai 2022, 9 august 2022, 27 decembrie 2022, 15 iunie 2023, 28 mai 2024 și 23 octombrie 2024, verificate în noiembrie 2026
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.