Cererea de ștergere a datelor: când trebuie să ștergi și când ai voie să refuzi
Motivele de ștergere din art. 17, ce păstrezi legal (facturi, state de plată, dosare medicale), restricționarea, furnizorii, backupul, lista de excludere și un model de refuz parțial.
Echipa SmartDPO
Echipa SmartDPO · Publicat 3 nov. 2026 · 11 min de citit
Pe această pagină (11 secțiuni)
- 1. Când ești obligat să ștergi
- 2. Când ai voie să refuzi și ce anume păstrezi
- 3. Restricționarea: datele rămân, dar nu le mai folosești
- 4. Anunți pe cei cărora le-ai dat datele
- 5. Copiile de siguranță (backup)
- 6. Lista de marketing: ștergi din campanii, păstrezi o listă de excludere
- 7. Trei situații frecvente
- Amenzile ANSPDCP pentru cereri de ștergere
- Model de răspuns la un refuz parțial
- Întrebări frecvente
- Cererile de ștergere, cu termenul calculat, în SmartDPO
În iulie 2026, ANSPDCP a anunțat o amendă de 57.839 de lei pentru o firmă de tehnologie care a rezolvat o cerere de ștergere în aproximativ 12 luni, fără să-i trimită omului un răspuns final. Investigația a mai găsit cereri de ștergere de la alți oameni care au durat chiar 37 de luni. Firma a șters până la urmă, dar a plătit pentru întârziere și tăcere.
Cererea de ștergere e cea mai delicată dintre cererile pe care le primești, pentru că nu se rezolvă nici cu „am șters tot”, nici cu „nu putem”. Aici afli când ești obligat să ștergi, ce ai voie să păstrezi și cât, ce faci cu furnizorii, cu backupurile și cu lista de marketing și cum arată un refuz parțial. Termenul de o lună și regulile comune tuturor cererilor sunt în ghidul despre cererile persoanelor vizate.
Important: articolul are caracter informativ și nu constituie consultanță juridică. La o cerere venită în timpul unui litigiu, de la un pacient sau de la un fost angajat cu care ești în conflict, discută cu un specialist în protecția datelor.
Pe scurt
Ștergi fără întârzieri nejustificate când datele nu mai sunt necesare, când omul își retrage acordul, când se opune marketingului sau când prelucrarea era ilegală.
Ai voie să păstrezi doar ce îți cere legea sau ce îți trebuie într-un litigiu: facturile și statele de plată 5 ani, dosarul de personal, documentele medicale, corespondența dintr-o reclamație deschisă.
Ce păstrezi, restricționezi: datele rămân doar pentru motivul pentru care nu le-ai șters, nu mai trimiți oferte și nu le mai folosești în altceva.
Anunți furnizorii cărora le-ai dat datele (platforma de newsletter, aplicația de programări), ca să șteargă și ei.
Backupul nu e o scuză, dar nici nu trebuie modificat pe loc: notezi ștergerea și o refaci dacă restaurezi.
Răspunsul spune ce ai șters, ce ai păstrat, de ce și până când, plus dreptul la plângere la ANSPDCP.
1. Când ești obligat să ștergi
Articolul 17 alineatul (1) din GDPR spune că ștergi datele „fără întârzieri nejustificate” când se aplică unul dintre cele șase motive. Pe limba unei firme mici:
| Motivul | Exemplu |
|---|---|
| a) datele nu mai sunt necesare scopului | clientul care nu a mai venit la salon de patru ani; candidatul respins acum doi ani |
| b) omul își retrage consimțământul și nu ai alt temei | abonatul la newsletter, poza unei cliente pe pagina de Facebook a salonului |
| c) omul se opune și nu ai motive mai puternice sau se opune marketingului direct | „nu mai vreau SMS-uri cu oferte” |
| d) datele au fost prelucrate ilegal | o listă de „rău-platnici” publicată pe site |
| e) o lege îți cere să le ștergi | filmările cu angajați, după cel mult 30 de zile (Legea 190/2018, art. 5) |
| f) datele unui copil luate pentru un serviciu online | contul unui copil pe o aplicație |
„Fără întârzieri nejustificate” înseamnă că nu aștepți ultima zi a termenului de o lună.
2. Când ai voie să refuzi și ce anume păstrezi
Excepțiile sunt în articolul 17 alineatul (3). Două contează aproape la orice firmă mică: obligația legală de a păstra datele (litera b) și constatarea, exercitarea sau apărarea unui drept în instanță (litera e). Excepția acoperă doar datele de care chiar ai nevoie pentru acel motiv, nu tot dosarul omului.
Ce îți cere legea să păstrezi
Facturile, documentele contabile și statele de plată. Legea contabilității 82/1991, art. 25, în forma dată de Legea 36/2023, cere 5 ani socotiți de la 1 iulie a anului de după încheierea exercițiului financiar, „inclusiv pentru statele de salarii”. O factură din martie 2025 se păstrează deci până la 1 iulie 2031.
Dosarul de personal. HG 295/2025 privind REGES-ONLINE, art. 8, te obligă să-l ții și să-i dai fostului salariat, la cerere, copii și adeverințe în 15 zile lucrătoare. Legea nu dă un termen fix, așa că îl stabilești tu și îl scrii în registrul prelucrărilor.
Documentele medicale. Au termene de arhivare proprii, din regulile profesiei. De exemplu, Codul deontologic al medicului stomatolog, art. 35, cere păstrarea lor 5 ani de la ultimul contact cu pacientul, dacă legea nu prevede alt termen. Verifică regula profesiei tale cu colegiul profesional.
Ce îți trebuie într-un litigiu
Corespondența dintr-o reclamație încă deschisă, contractul cu un client care îți datorează bani, pontajele unui fost angajat care poate cere diferențe de salariu: Codul muncii, art. 171, îi dă 3 ani pentru drepturile salariale. Excepția nu înseamnă „păstrez orice, poate cândva mă dă cineva în judecată”. Trebuie un risc concret sau un termen de prescripție pe care îl poți numi.
Ce nu e motiv de refuz
În 2025, 32 de autorități europene de protecția datelor au verificat cum sunt tratate cererile de ștergere, iar 764 de firme și instituții au răspuns chestionarului lor. Raportul EDPB din februarie 2026 a găsit excepții aplicate „automat”, fără analiza cazului, și refuzuri pe interesul legitim fără o evaluare scrisă. Nu sunt motive: „ne-ar putea fi utile”, „așa face programul”, „e greu să le scoatem”.
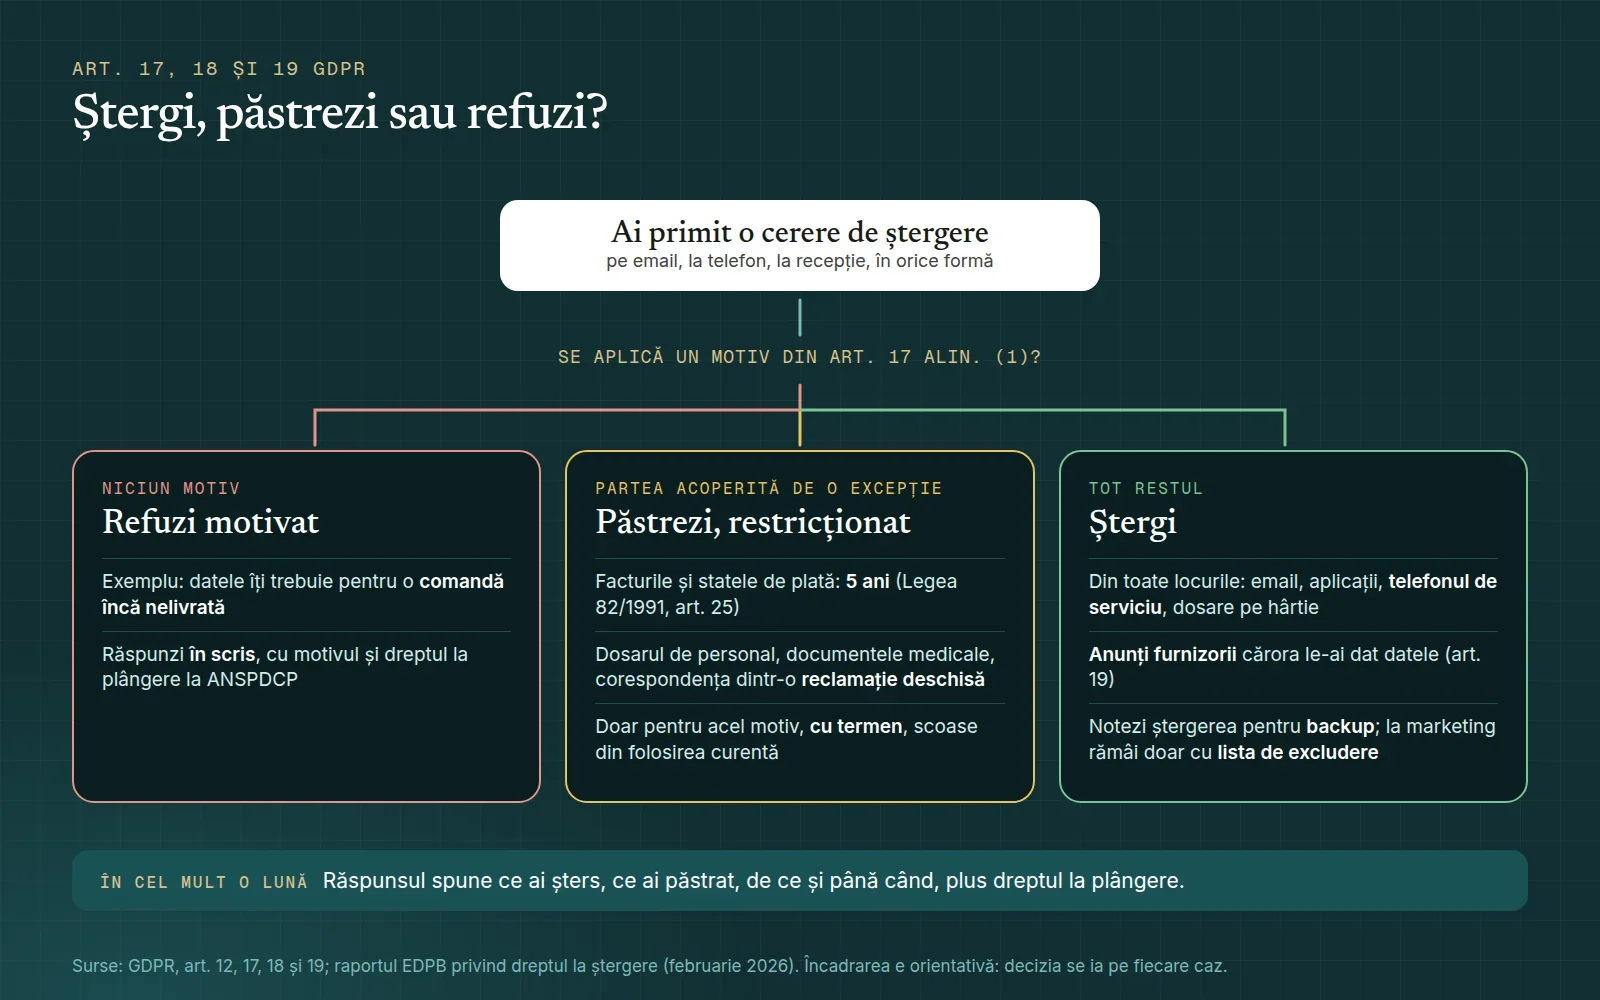
Cum decizi ce ștergi și ce păstrezi. Sursa: GDPR, art. 12, 17, 18 și 19; raportul EDPB privind dreptul la ștergere (februarie 2026).
3. Restricționarea: datele rămân, dar nu le mai folosești
Articolul 18 din GDPR îți dă o cale de mijloc. Datele restricționate le poți doar stoca; orice altă folosire cere acordul omului sau un motiv precum apărarea unui drept în instanță. Omul o poate cere, de exemplu, când contestă exactitatea datelor sau când are nevoie de ele într-un proces.
Restricționarea e utilă și când tu refuzi parțial. Raportul EDPB recomandă două lucruri:
cât analizezi o cerere la care nu știi încă răspunsul, restricționezi datele, ca să nu mai plece o ofertă între timp;
ce păstrezi după un refuz legitim scoți din folosirea curentă: facturile rămân în contabilitate, dar clientul dispare din lista de programări și din campanii.
Înainte să ridici o restricție, îl anunți pe om (art. 18 alin. (3)).
4. Anunți pe cei cărora le-ai dat datele
Articolul 19 din GDPR îți cere să comunici ștergerea sau restricționarea fiecărui destinatar căruia i-ai dat datele, cu excepția cazului în care e imposibil sau cere un efort disproporționat. Dacă omul întreabă, îi spui cine sunt destinatarii.
La o firmă mică, lista e scurtă: platforma de newsletter, aplicația de programări, CRM-ul, firma de curierat, agenția de marketing. Furnizorii care lucrează în numele tău trebuie să te ajute la cererile oamenilor, prin contractul de prelucrare de la art. 28. Nu îi ceri contabilului să șteargă facturile: acolo se aplică obligația legală.
În decembrie 2021, un operator de telecomunicații a primit 4.949 de lei pentru că nu a dat curs unei cereri de ștergere și a primit ordin ca ștergerea să ajungă în toate bazele de date, inclusiv la persoanele împuternicite.
5. Copiile de siguranță (backup)
GDPR nu are o regulă separată pentru backup. Raportul EDPB recunoaște că nu e întotdeauna recomandat să modifici un backup, pentru că el te salvează la un atac ransomware. Atunci, firma trebuie:
să țină evidența ștergerilor și să le aplice din nou dacă restaurează sistemul din backup;
să aibă un termen de păstrare pentru backupuri, după care copiile vechi se suprascriu;
să poată arăta că ștergerea s-a făcut.
Practic: dacă backupul laptopului se rotește la 30 de zile, îi scrii omului că datele dispar din copii în cel mult 30 de zile și că până atunci nu sunt folosite.
6. Lista de marketing: ștergi din campanii, păstrezi o listă de excludere
Dacă omul nu mai vrea oferte, te oprești întotdeauna: datele „nu mai sunt prelucrate în acest scop” (art. 21 alin. (3) GDPR). Pentru email, Legea 506/2004, art. 12, cere consimțământul prealabil al omului. Excepția: clienților cărora le-ai vândut ceva le poți scrie despre produse similare, dacă le dai posibilitatea să refuze simplu și gratuit, la colectarea adresei și în fiecare mesaj.
Capcana: dacă ștergi omul complet, la următorul import el reapare în campanii. De aceea multe firme păstrează o listă de excludere (suppression list): doar adresa de email sau telefonul și data refuzului, folosite numai ca să nu mai trimită nimic. GDPR nu o reglementează explicit, așa că spune-i omului de ea și treci-o în registru, cu temeiul și termenul ei.
7. Trei situații frecvente
Angajatul care pleacă
Ștergi ce nu mai are scop: contul de email după o scurtă perioadă de redirecționare, poza și numele de pe site, accesul la aplicații, grupul de WhatsApp al echipei. Păstrezi statele de plată 5 ani, dosarul de personal după termenul din registru și pontajele cât pot fi cerute drepturi salariale. Termenele pentru toate documentele de personal sunt în articolul despre datele angajaților.
Fosta clientă a salonului sau pacientul clinicii
La salon, ștergi fișa de client, istoricul programărilor, preferințele, pozele „înainte și după” și numărul din lista de SMS-uri. Rămân facturile, pe termenul din Legea contabilității. La clinică, cererea nu poate scoate documentele medicale din arhivă înainte de termen, dar poate șterge tot ce nu ține de actul medical: abonarea la mementouri, datele din campanii, recenziile cerute.
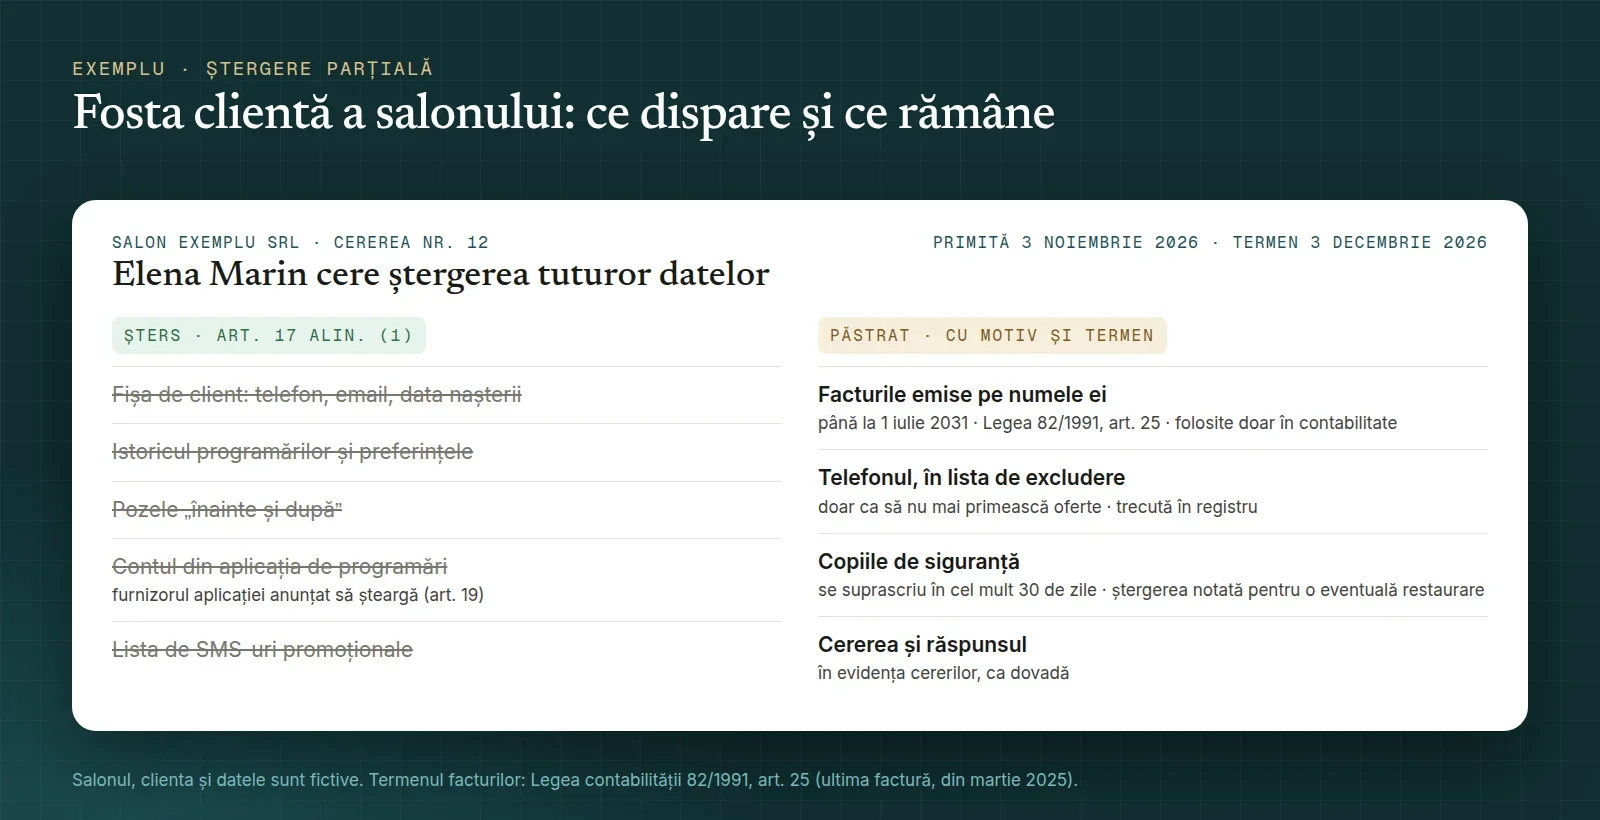
O ștergere parțială la un salon. Salonul, clienta și datele sunt fictive; termenul facturilor vine din Legea 82/1991, art. 25.
Ștergerea din Google
Când omul cere „să dispară de pe Google”, rezultatele sunt treaba motorului de căutare: în hotărârea Google Spain (C-131/12, 13 mai 2014), Curtea de Justiție a UE a decis că motorul de căutare trebuie, în anumite condiții, să scoată din rezultate linkurile spre pagini cu date despre o persoană. Tu răspunzi de ce ai publicat pe site-ul și paginile tale: dacă ștergi de acolo date pe care le-ai făcut publice, iei măsuri rezonabile ca să-i anunți și pe alții care le-au preluat (art. 17 alin. (2)).
Amenzile ANSPDCP pentru cereri de ștergere
| Comunicatul | Ce s-a întâmplat | Amenda pentru ștergere |
|---|---|---|
| decembrie 2021 | un operator de telecomunicații nu a dat curs cererii de ștergere | 4.949 de lei |
| septembrie 2025 | un lanț de farmacii nu a putut dovedi că a răspuns unei cereri de ștergere | 5.057,8 lei |
| noiembrie 2025 | o firmă de curierat nu a răspuns la o cerere de acces și de ștergere | 15.285 de lei, pentru acces și ștergere |
| ianuarie 2026 | operatorul unui site cu liste de „țepari” nu a răspuns și nu a șters datele | 5.089 de lei, plus alte amenzi |
| iulie 2026 | firma de tehnologie de la început: ștergere după 12 luni, fără răspuns final | 57.839 de lei |
În niciunul dintre aceste cazuri nu s-a amendat un refuz motivat: s-au amendat tăcerea, întârzierea și ștergerea care nu s-a făcut.
Model de răspuns la un refuz parțial
Bună ziua, doamnă Marin,
Am primit pe 3 noiembrie 2026 cererea dumneavoastră de ștergere a datelor. Am șters fișa de client, istoricul programărilor, fotografiile și contul din aplicația de programări și am cerut furnizorului aplicației să le șteargă și el. Nu veți mai primi mesaje promoționale: păstrăm numărul de telefon doar într-o listă de excludere, ca să nu vă mai contactăm.
Facturile emise pe numele dumneavoastră, ultima din martie 2025, le păstrăm până la 1 iulie 2031, pentru că Legea contabilității nr. 82/1991, art. 25, ne obligă la aceasta. Până atunci le folosim doar în contabilitate. Din copiile de siguranță, datele șterse dispar în cel mult 30 de zile.
Dacă nu sunteți de acord cu acest răspuns, puteți face plângere la ANSPDCP (www.dataprotection.ro) sau vă puteți adresa instanței.
Cu stimă, Ana Ionescu, Salon Exemplu SRL, 0700 000 000
Firma și persoanele sunt fictive. Partea despre plângere e obligatorie la orice refuz, chiar și parțial (art. 12 alin. (4)). Păstrează răspunsul în evidența cererilor, ca dovadă.
Întrebări frecvente
Pot să anonimizez datele în loc să le șterg?
Da, dacă anonimizarea e reală, adică omul nu mai poate fi identificat nici prin combinarea datelor rămase. Raportul EDPB din 2026 a găsit firme care foloseau doar pseudonimizarea sau mascarea parțială a datelor, iar asta nu ține loc de ștergere.
Clientul îmi cere să șterg și facturile. Trebuie?
Nu. Le păstrezi pe termenul din Legea contabilității și îi explici în răspuns de ce și până când. După termen, le distrugi fără să mai aștepți o cerere.
Am voie să cer un motiv pentru ștergere?
Nu e o condiție. Poți întreba, ca să înțelegi ce vrea omul, dar nu amâni ștergerea până îți răspunde. Verifici tu dacă se aplică unul dintre motivele din art. 17.
Ce fac dacă am șters datele, iar omul îmi cere apoi o copie?
Îi răspunzi că nu le mai ai, cu data ștergerii, și îi dai ce a rămas, de exemplu facturile.
Un fost angajat îmi cere să-i șterg tot dosarul. Pot refuza?
Da, pentru partea pe care legea ți-o cere: statele de plată și dosarul de personal, pe termenul din registru. Ștergi restul și îi spui exact ce ai păstrat și de ce.
Cererile de ștergere, cu termenul calculat, în SmartDPO
În SmartDPO înregistrezi o cerere de ștergere răspunzând la trei întrebări, termenul de o lună se calculează singur, iar fișa cererii îți spune ce trebuie să conțină răspunsul. Alegi un model de răspuns, îl adaptezi și îl trimiți pe email din aplicație; cronologia cererii rămâne ca dovadă. Termenele de păstrare pe care le invoci la un refuz parțial stau deja în registrul prelucrărilor. Vezi ce face aplicația sau încearcă 30 de zile gratuit, fără card.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 12, 17, 18, 19 și 21, text în limba română pe EUR-Lex, verificat în noiembrie 2026
- Legea contabilității nr. 82/1991, republicată, art. 25, în forma modificată prin Legea nr. 36/2023 (consolidată pe legislatie.just.ro, verificată în noiembrie 2026)
- HG nr. 295/2025 privind Registrul general de evidență a salariaților – REGES-ONLINE, art. 8
- Legea nr. 53/2003 – Codul muncii, republicată, art. 171
- Legea nr. 190/2018, art. 5
- Legea nr. 506/2004 privind prelucrarea datelor cu caracter personal și protecția vieții private în sectorul comunicațiilor electronice, art. 12
- Codul deontologic al medicului stomatolog (Decizia CMSR nr. 6/1AGN/2021), art. 35, textul publicat inițial
- EDPB, 2025 Coordinated Enforcement Action – Implementation of the right to erasure by controllers, adoptat la 10 februarie 2026, secțiunile 4.2.4–4.2.7
- Curtea de Justiție a Uniunii Europene, hotărârea din 13 mai 2014, Google Spain și Google, C-131/12
- Comunicatele ANSPDCP din 6 decembrie 2021, 18 septembrie 2025, 12 noiembrie 2025, 30 ianuarie 2026 și 1 iulie 2026, verificate în noiembrie 2026
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.