Cererile oamenilor despre datele lor: cum răspunzi în termen de o lună
Cum calculezi termenul de o lună, cât ceri ca să verifici identitatea, când poți refuza, ce nu ai voie să ștergi și un model de răspuns, cu amenzi ANSPDCP reale.
Echipa SmartDPO
Echipa SmartDPO · Publicat 3 nov. 2026 · 11 min de citit
Pe această pagină (11 secțiuni)
- Ce îți poate cere omul
- 1. Cum calculezi termenul de o lună
- 2. Verifici identitatea fără să ceri prea mult
- 3. Gratuit, cu o singură excepție
- 4. Cum răspunzi la o cerere de acces
- 5. Ștergerea și când nu ai voie să ștergi
- 6. Când refuzi, spui de ce
- Un model scurt de răspuns
- Evidența cererilor și greșelile frecvente
- Întrebări frecvente
- Cererile, cu termenul calculat, în SmartDPO
În noiembrie 2025, ANSPDCP a anunțat o amendă de 5.082 de lei pentru un comerciant care nu răspunsese unui client. După o cumpărătură, omul primea SMS-uri publicitare. A cerut să afle ce date are firma despre el, o copie a lor și ștergerea lor din toată baza de date. Firma nu a putut dovedi că i-a răspuns în termenul legal de o lună. Pe lângă amendă, a primit ordin să-și facă o procedură pentru cereri și să-și instruiască oamenii.
Orice client, angajat, candidat sau pacient îți poate cere să afle ce date ai despre el, să le corectezi sau să le ștergi. Aici afli ce drepturi are, cum calculezi termenul de o lună, cât poți cere ca să-i verifici identitatea, când ai voie să refuzi și cum arată un răspuns bun, cu un model pe care îl poți adapta.
Important: articolul are caracter informativ și nu constituie consultanță juridică. La o cerere venită în mijlocul unui litigiu, de la un fost angajat sau prin avocat, discută cu un specialist în protecția datelor.
Pe scurt
Răspunzi în cel mult o lună, de la dată la dată: cererea din 5 martie are termen 5 aprilie. Prelungești cu încă două luni doar la cereri complexe sau numeroase, anunțând omul în prima lună.
Cererea nu are o formă obligatorie și nu trebuie să pomenească GDPR. Termenul curge de când a ajuns la firmă.
Verifici identitatea doar cât e nevoie. Copia buletinului e rareori justificată.
Răspunsul e gratuit. Poți cere o taxă sau poți refuza doar cererile vădit nefondate sau excesive, iar dovada o faci tu.
Dacă refuzi, spui de ce și că omul poate face plângere la ANSPDCP sau se poate adresa instanței, tot în cel mult o lună.
Ține o evidență a cererilor. În amenzile ANSPDCP, problema e de obicei că firma „nu a făcut dovada” răspunsului.
Ce îți poate cere omul
Drepturile „persoanei vizate”, adică ale omului despre care sunt datele, sunt în articolele 15–22 din GDPR.
| Ce cere | Ce faci | Articolul |
|---|---|---|
| Acces | Confirmi dacă ai date despre el și îi dai o copie, plus scopurile, destinatarii, cât le păstrezi și de unde le ai | art. 15 |
| Rectificare | Corectezi datele greșite și le completezi pe cele incomplete | art. 16 |
| Ștergere | Ștergi, cu excepțiile din lege (mai jos) | art. 17 |
| Restricționare | Păstrezi datele, dar nu le mai folosești cât se lămurește o neînțelegere | art. 18 |
| Portabilitate | Îi dai datele pe care ți le-a furnizat, într-un format citibil de calculator (CSV, Excel), când prelucrarea se bazează pe consimțământ sau contract și e automatizată | art. 20 |
| Opoziție | Te oprești, dacă nu ai motive legitime mai puternice; la marketing direct te oprești întotdeauna | art. 21 |
| Decizie automată | Un om din firmă revizuiește decizia luată doar de un program | art. 22 |
1. Cum calculezi termenul de o lună
Articolul 12 alineatul (3) din GDPR spune că răspunzi „fără întârzieri nejustificate și în orice caz în cel mult o lună de la primirea cererii”. Luna nu înseamnă 30 de zile. Termenul se calculează după Regulamentul (CEE, Euratom) nr. 1182/71 privind termenele, adică de la dată la dată. Ghidul EDPB 01/2022 privind dreptul de acces (punctele 157–164) dă exemplele:
cerere primită pe 5 martie: răspunzi cel târziu pe 5 aprilie;
cerere primită pe 31 august: septembrie nu are 31, deci termenul e 30 septembrie;
dacă ultima zi cade într-un weekend sau într-o sărbătoare legală, termenul trece pe următoarea zi lucrătoare.
Termenul curge din ziua în care cererea a ajuns la firmă, chiar dacă cine a primit-o nu și-a dat seama ce e. Și dacă poți răspunde în trei zile, nu aștepți patru săptămâni.
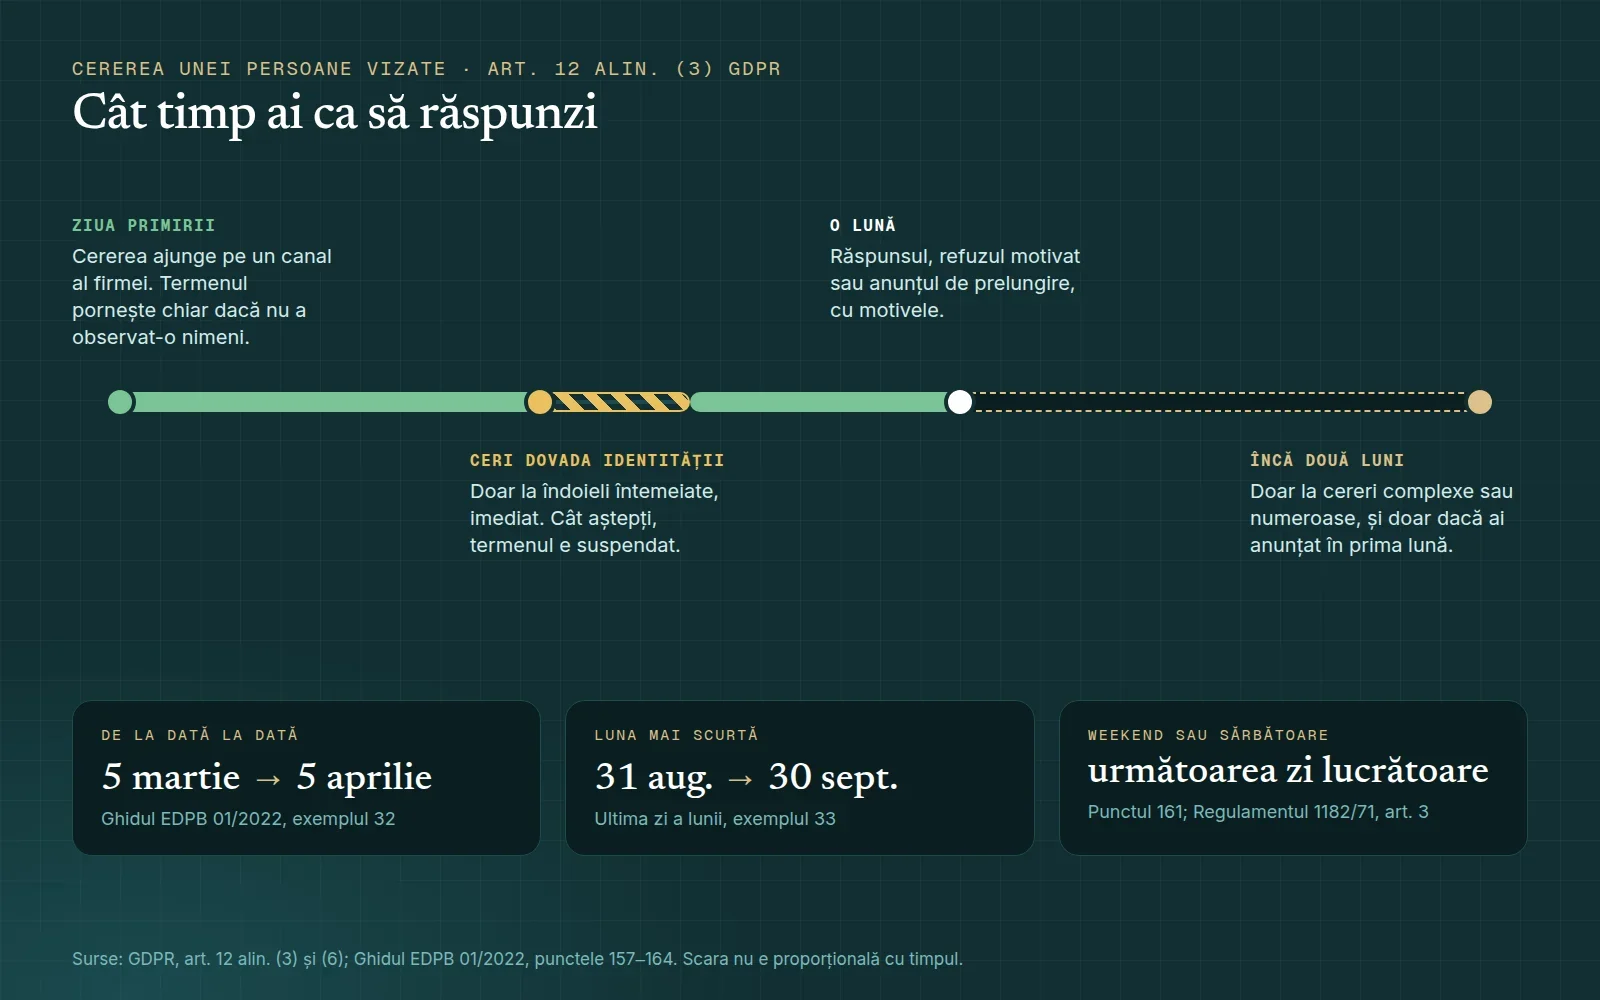
Termenul de răspuns. Sursa: GDPR, art. 12 alin. (3); Ghidul EDPB 01/2022, punctele 159–162.
Prelungirea cu două luni
Poți prelungi cu încă două luni „ținându-se seama de complexitatea și numărul cererilor”, dar numai dacă îi scrii omului în prima lună că prelungești și de ce. Simplul efort nu face o cerere complexă (ghidul EDPB, punctul 164). Un motiv real: trebuie ascunse datele altor oameni din sute de emailuri.
Cererea care ajunge la cine nu trebuie
Un email trimis la adresa generală sau la vânzări în loc de adresa pentru protecția datelor, o scrisoare lăsată la recepție: termenul pornește oricum, iar ghidul EDPB spune că nu poți prelungi pe motiv că cererea a venit pe adresa „greșită” (exemplul 8). Colegii îți dau orice astfel de cerere în aceeași zi. O bună practică din același ghid (punctul 57): confirmi primirea în scris și îi spui omului până când primește răspunsul.
2. Verifici identitatea fără să ceri prea mult
Înainte să trimiți date cuiva, trebuie să știi că e chiar persoana respectivă: o copie trimisă altcuiva e un incident de securitate. Dar articolul 12 alineatul (6) din GDPR îți dă voie să ceri informații în plus doar când ai „îndoieli întemeiate”. Ghidul EDPB 01/2022 spune:
nu ceri mai multe date decât îți trebuie ca să confirmi identitatea (punctul 65);
dacă omul e deja cunoscut, de exemplu îți scrie de pe adresa de email din contract sau din contul de client, e disproporționat să-i ceri copia actului de identitate (punctul 73);
copia buletinului nu e, în general, o metodă potrivită; mai bine un cod trimis pe telefonul pe care îl ai deja sau un link de confirmare (punctul 75);
dacă totuși ceri actul, omul poate ascunde seria, numărul, fotografia și alte date care nu-ți trebuie (punctul 76).
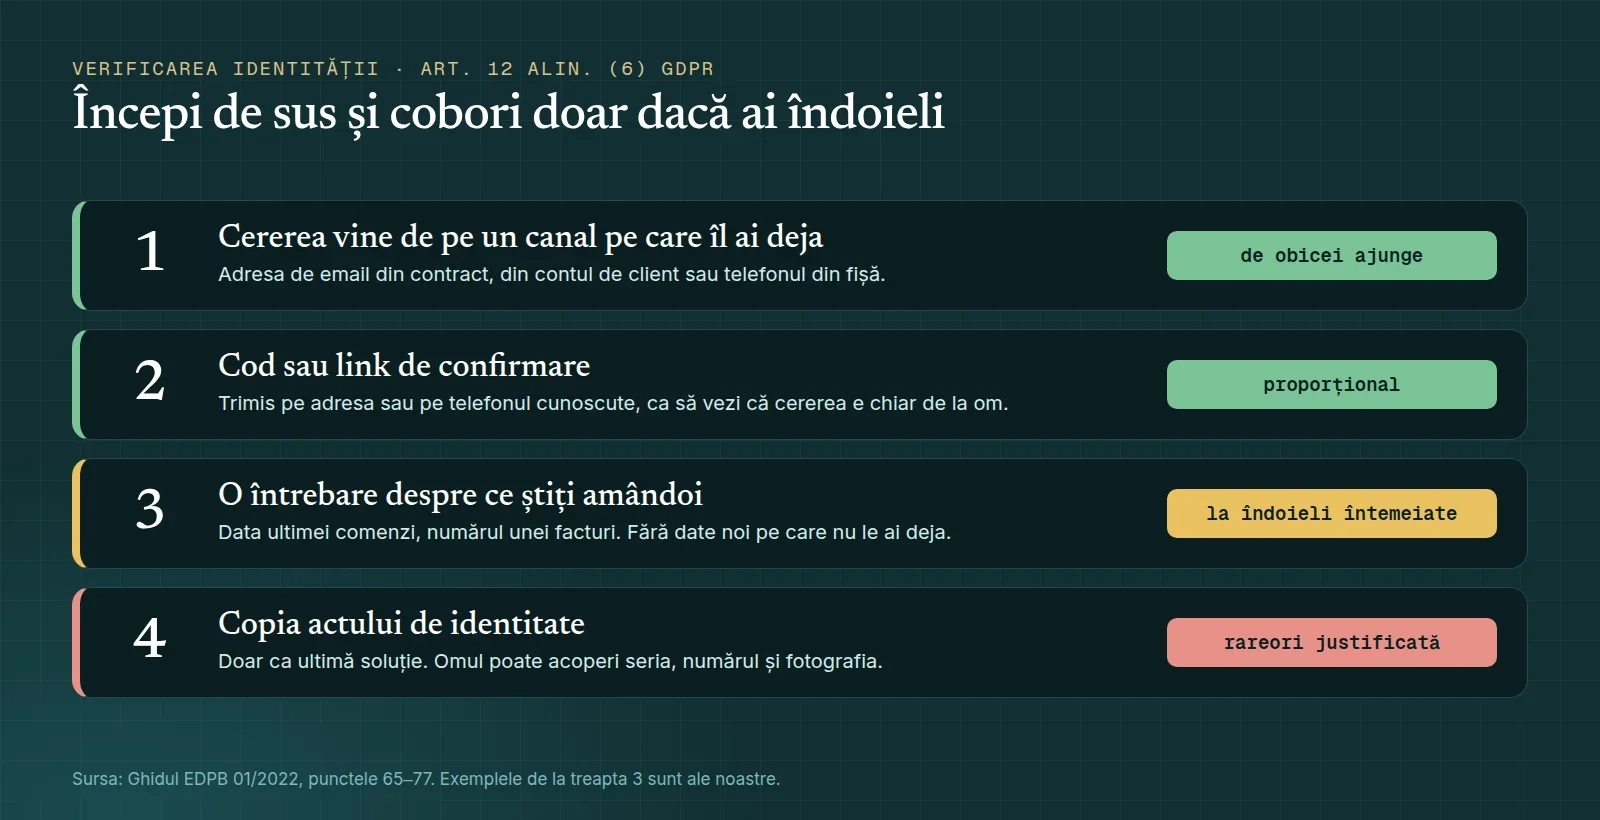
Cât ceri ca să verifici identitatea. Sursa: Ghidul EDPB 01/2022, punctele 65–77.
Cât aștepți dovada, termenul se suspendă, cu condiția să o fi cerut imediat după ce ai primit cererea (punctul 159). Dacă cererea vine prin altcineva, de exemplu un avocat, poți verifica împuternicirea (punctele 80–81).
3. Gratuit, cu o singură excepție
Răspunsul și prima copie a datelor sunt gratuite (art. 12 alin. (5) și art. 15 alin. (3)). Pentru copii suplimentare poți cere o taxă rezonabilă, bazată pe costurile administrative.
Dacă o cerere e „vădit nefondată sau excesivă”, mai ales pentru că se repetă, poți cere o taxă sau o poți refuza. Sarcina de a dovedi că e excesivă îți revine ție. Ghidul EDPB spune că varianta „vădit nefondată” se aplică foarte rar la cererile de acces (punctul 177) și că o cerere nu devine excesivă pentru că (punctul 189):
omul nu spune de ce vrea datele;
scrie urât sau nepoliticos;
vrea să folosească datele într-o reclamație împotriva ta.
Excesivă e, de exemplu, cererea prin care omul se oferă să renunțe la ea în schimbul unui avantaj sau cea făcută doar ca să-ți blocheze activitatea (punctul 190).
4. Cum răspunzi la o cerere de acces
Confirmi dacă ai date despre om, îi dai o copie a lor și informațiile de la articolul 15 alineatul (1): scopurile, categoriile de date, cui le-ai dat, cât le păstrezi, ce drepturi are, inclusiv plângerea la ANSPDCP, și de unde ai datele.
Ia la rând locurile în care pot fi datele: emailul, facturarea, salariile, dosarele pe hârtie, telefonul de serviciu, camerele. Dacă cererea a venit pe email, răspunzi în format electronic (art. 15 alin. (3)).
Copia nu trebuie să afecteze drepturile altora (art. 15 alin. (4)): ascunzi datele colegilor sau ale altor clienți din emailuri ori blurezi fețele din filmări, dar nu folosești asta ca motiv de refuz. Cum dai copia unei filmări am explicat în articolul despre camerele video din magazin sau cabinet.
Ce se sancționează:
octombrie 2025: o firmă de recuperare a creanțelor nu a dat unui om copia înregistrărilor convorbirilor lui și nici nu i-a spus de ce refuză: 10.192 de lei;
noiembrie 2025: o firmă de curierat nu a răspuns deloc unei cereri de acces și de ștergere și nu a dat copia datelor: 15.285 de lei pentru cererea fără răspuns.
5. Ștergerea și când nu ai voie să ștergi
Ștergi când datele nu mai sunt necesare, când omul își retrage consimțământul și nu ai alt temei, când se opune și nu ai motive mai puternice sau când prelucrarea era ilegală (art. 17 alin. (1)). La marketing direct e simplu: dacă omul se opune, te oprești (art. 21 alin. (3)).
Articolul 17 alineatul (3) enumeră excepțiile. Două contează la o firmă mică:
o obligație legală de a păstra datele (litera b): facturile și documentele contabile, statele de plată, dosarele de personal, cât cere legea;
apărarea unui drept în instanță (litera e): de exemplu, corespondența dintr-o reclamație încă deschisă.
În răspuns îi spui omului ce ai șters și ce ai păstrat, pentru ce și până când. Dacă ai dat datele altora, de exemplu firmei de curierat sau platformei de newsletter, îi anunți și pe ei de ștergere, cu excepția cazului în care e imposibil sau cere un efort disproporționat (art. 19). La candidați, regula e aceeași: vezi cât păstrezi CV-urile.
Întârzierea se plătește chiar dacă până la urmă ștergi. În iulie 2026, o firmă de tehnologie a primit 57.839 de lei pentru că a șters datele unui om după aproximativ 12 luni, fără să-i trimită un răspuns final și fără să justifice întârzierea.
6. Când refuzi, spui de ce
Motivele legitime de refuz sunt puține: nu ai putut confirma identitatea, cererea e vădit nefondată sau excesivă ori o lege te obligă să păstrezi datele.
Articolul 12 alineatul (4) cere ca, atunci când nu dai curs cererii, să-i spui omului, în cel mult o lună, motivele și faptul că poate face plângere la autoritatea de supraveghere și se poate adresa instanței. În România, plângerea se face la ANSPDCP, după procedura de pe dataprotection.ro. Firma de recuperare a creanțelor de mai sus a fost amendată și pentru că nu a spus de ce refuză.
Un model scurt de răspuns
Pentru o cerere de acces:
Bună ziua, doamnă Popescu,
Am primit pe 5 martie 2026 cererea dumneavoastră de acces la datele personale. Confirmăm că Salon Exemplu SRL prelucrează următoarele date despre dumneavoastră: numele, telefonul, emailul și istoricul programărilor din ultimii doi ani. Vă trimitem atașat o copie a acestor date, în format PDF.
Le folosim pentru programări și pentru facturare. Le-au primit firma de contabilitate și furnizorul aplicației de programări. Datele de programare le păstrăm doi ani de la ultima vizită, iar facturile cât cere Legea contabilității. Datele le avem de la dumneavoastră.
Aveți dreptul să cereți rectificarea sau ștergerea datelor, restricționarea prelucrării și să vă opuneți prelucrării. Puteți face plângere la ANSPDCP (www.dataprotection.ro) sau vă puteți adresa instanței.
Cu stimă, Ana Ionescu, Salon Exemplu SRL, 0700 000 000
Pentru o ștergere, al doilea paragraf spune ce ai șters, ce ai păstrat și de ce. Firma și persoanele sunt fictive.
Evidența cererilor și greșelile frecvente
GDPR nu cere un registru al cererilor, dar articolul 5 alineatul (2) te obligă să poți demonstra că respecți regulile. La un control sau la o plângere, evidența e dovada ta. Pentru fiecare cerere notează:
data primirii, canalul și cine a primit-o;
persoana, ce cere și termenul calculat;
cum ai verificat identitatea și, dacă e cazul, data la care ai cerut și ai primit dovada;
prelungirea, cu motivul și data la care l-ai anunțat;
răspunsul trimis, data lui și rezultatul: date furnizate, șterse, corectate, refuz motivat.
Greșelile frecvente: cererea rătăcită într-o căsuță pe care nu o citește nimeni, copia buletinului cerută din rutină, „am șters tot”, inclusiv facturile, datele altor clienți lăsate în copie și prelungirea anunțată după prima lună.
Întrebări frecvente
Trebuie ca cererea să pomenească GDPR ca să fie valabilă?
Nu. „Vreau să știu ce date aveți despre mine” e o cerere de acces, oricum ar fi formulată. Contează ce cere omul, nu cuvintele folosite.
Pot să răspund la telefon, ca să termin mai repede?
Doar dacă omul cere asta și i-ai confirmat identitatea pe altă cale (art. 12 alin. (1)). Chiar și atunci, trimite și un răspuns scris: fără el nu poți dovedi că ai răspuns la timp.
Am primit cererea vineri seara. De când curge termenul?
De vineri, ziua în care a ajuns la firmă. Dacă ultima zi a lunii cade sâmbătă, duminică sau într-o sărbătoare legală, ai timp până în prima zi lucrătoare de după.
Ce fac dacă nu am niciun fel de date despre persoana care întreabă?
Îi răspunzi, tot în termen, că nu prelucrezi date despre ea. Și acest răspuns intră în evidența cererilor.
Același client îmi cere copia datelor în fiecare lună. Pot refuza?
Poate. Dacă datele lui nu s-au schimbat de la ultimul răspuns, cererea poate fi excesivă prin repetare, iar ghidul EDPB îți permite să ceri o taxă rezonabilă sau să refuzi. Trebuie însă să poți arăta de ce e excesivă și să-i spui că poate face plângere.
Pot cere omului să-mi spună ce date anume vrea?
Da, dacă ai multe date despre el. Îl poți ruga să precizeze, de exemplu, o perioadă sau un serviciu. Dacă îți răspunde că vrea tot, îi dai tot ce ai: precizarea nu e o condiție a răspunsului.
Cererile, cu termenul calculat, în SmartDPO
În SmartDPO înregistrezi o cerere răspunzând la trei întrebări, iar termenul de o lună se calculează singur și se suspendă cât aștepți dovada identității. Alegi un model de răspuns, îl adaptezi și îl trimiți, iar cronologia cererii rămâne ca dovadă că ai răspuns la timp. Oamenii își pot trimite cererile și printr-un formular public, fără cont, cu adresa de email confirmată, inclus și în planul gratuit. Vezi și ce mai face aplicația.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 5 alin. (2), art. 12–22, text în limba română pe EUR-Lex, verificat în noiembrie 2026
- Regulamentul (CEE, Euratom) nr. 1182/71 privind regulile care se aplică termenelor, datelor și expirării termenelor, art. 3
- Ghidul EDPB 01/2022 privind drepturile persoanelor vizate – dreptul de acces, versiunea 2.1 (30 mai 2024; adoptat la 28 martie 2023), punctele 54–81, 157–164 și 177–190
- ANSPDCP, procedura de soluționare a plângerilor (dataprotection.ro), verificată în noiembrie 2026
- Comunicatele ANSPDCP din 22 octombrie 2025, 10 noiembrie 2025, 12 noiembrie 2025 și 1 iulie 2026, verificate în noiembrie 2026
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.