ChatGPT și alte instrumente AI la birou: ce date ai voie să le dai
Când e furnizorul de AI operator și când persoană împuternicită, cum oprești antrenarea pe datele tale, ce nu lipești niciodată și ce reguli le dai angajaților.
Echipa SmartDPO
Echipa SmartDPO · Publicat 3 nov. 2026 · Actualizat 4 nov. 2026 · 11 min de citit
Pe această pagină (9 secțiuni)
- Cont personal sau cont de firmă: cine e operatorul
- Antrenarea pe datele tale și cum o oprești
- Datele ajung în afara UE
- Ce nu lipești niciodată într-un chatbot
- Ce spun EDPB și Regulamentul european privind IA
- Politica internă pentru angajați: reguli-model
- Checklist: AI-ul în registru și în lista furnizorilor
- Întrebări frecvente
- Furnizorii de AI în registru, cu SmartDPO
În notificarea de confidențialitate a aplicației Gemini, Google le cere direct utilizatorilor să nu introducă informații confidențiale pe care nu ar vrea să le vadă un evaluator uman sau pe care nu ar vrea ca Google să le folosească pentru a-și îmbunătăți serviciile. Aceeași pagină spune că o parte din conversații sunt citite de evaluatori, iar cele citite se păstrează până la trei ani, chiar dacă îți ștergi istoricul.
Între timp, la multe birouri, cineva lipește în ChatGPT emailul unui client sau fișa de evaluare a unui angajat. Aici afli când furnizorul de AI lucrează pentru tine și când decide singur ce face cu datele, cum oprești antrenarea modelelor pe conversațiile tale, ce date nu lipești niciodată și ce reguli le dai angajaților.
Important: articolul are caracter informativ și nu constituie consultanță juridică. Înainte să folosești AI pentru decizii despre oameni sau pe date de sănătate, discută cu un specialist în protecția datelor.
Pe scurt
Contul personal și contul de firmă nu sunt același lucru. Pe planurile pentru persoane fizice, furnizorul de AI e operator separat. Pe planurile de firmă lucrează ca persoană împuternicită, cu un contract de prelucrare.
Antrenarea pe conversațiile tale se poate opri din setări, dar asta nu transformă un cont personal într-un serviciu pentru firmă.
Datele ajung de regulă și în afara UE. Furnizorii se bazează pe clauzele contractuale standard sau pe o decizie de adecvare, iar transferul se notează în registru.
Datele de sănătate, CNP-urile și datele sensibile despre angajați nu se lipesc în niciun chatbot, nici pe planurile de firmă, dacă nu ai o analiză făcută dinainte.
Ai nevoie de o politică internă scurtă, de instruire și de o linie în registru pentru fiecare instrument.
Cont personal sau cont de firmă: cine e operatorul
Regula generală o găsești în ghidul despre contractul de prelucrare cu furnizorii: furnizorul care lucrează cu datele doar pentru tine, după instrucțiunile tale, e „persoană împuternicită” și semnați un contract după articolul 28 din GDPR. Cel care folosește datele și în scopuri proprii, de exemplu ca să-și antreneze modelele, e operator separat. La instrumentele de AI, rolul nu ține de produs, ci de planul pe care îl folosești.
ChatGPT (OpenAI)
Pe conturile pentru persoane fizice, politica de confidențialitate pentru Europa (actualizată pe 24 august 2026) spune că operatorul pentru utilizatorii din Spațiul Economic European e OpenAI Ireland Limited.
Pentru ChatGPT Business, ChatGPT Enterprise și API, pagina Enterprise privacy (actualizată pe 8 ianuarie 2026) spune că OpenAI nu antrenează modelele pe datele firmei în mod implicit și că poate semna un acord de prelucrare (DPA) printr-un formular. În acordul de prelucrare OpenAI, în vigoare din 1 ianuarie 2026, OpenAI declară că acționează ca persoană împuternicită, iar pentru clienții din SEE contractul se încheie cu OpenAI Ireland Ltd.
Microsoft Copilot
Dacă intri în Copilot cu contul de serviciu (Microsoft Entra), pagina Microsoft despre protecția datelor în Copilot pentru organizații (actualizată pe 29 octombrie 2026) spune că folosirea e acoperită de acordul de prelucrare Microsoft (DPA), cu Microsoft ca persoană împuternicită, și că întrebările, răspunsurile și datele accesate nu sunt folosite pentru antrenarea modelelor de bază. Excepția: căutările pe web trimise către Bing, pentru care Microsoft e operator independent.
Cu un cont Microsoft personal, folosirea Copilot e guvernată de Contractul de servicii Microsoft și termenii Copilot, iar Declarația de confidențialitate Microsoft (septembrie 2026) spune că întrebările sunt folosite și pentru îmbunătățirea serviciilor, inclusiv pentru publicitate relevantă.
Google Gemini
Cu un cont Google personal, Gemini e oferit în SEE de Google Ireland Limited, după regulile proprii. În Google Workspace, pagina despre confidențialitatea AI în Workspace (actualizată pe 6 octombrie 2026) spune că datele intră sub Cloud Data Processing Addendum, că Google le prelucrează după instrucțiunile clientului și că discuțiile și fișierele nu sunt citite de evaluatori și nu sunt folosite la antrenarea modelelor fără permisiunea ta.
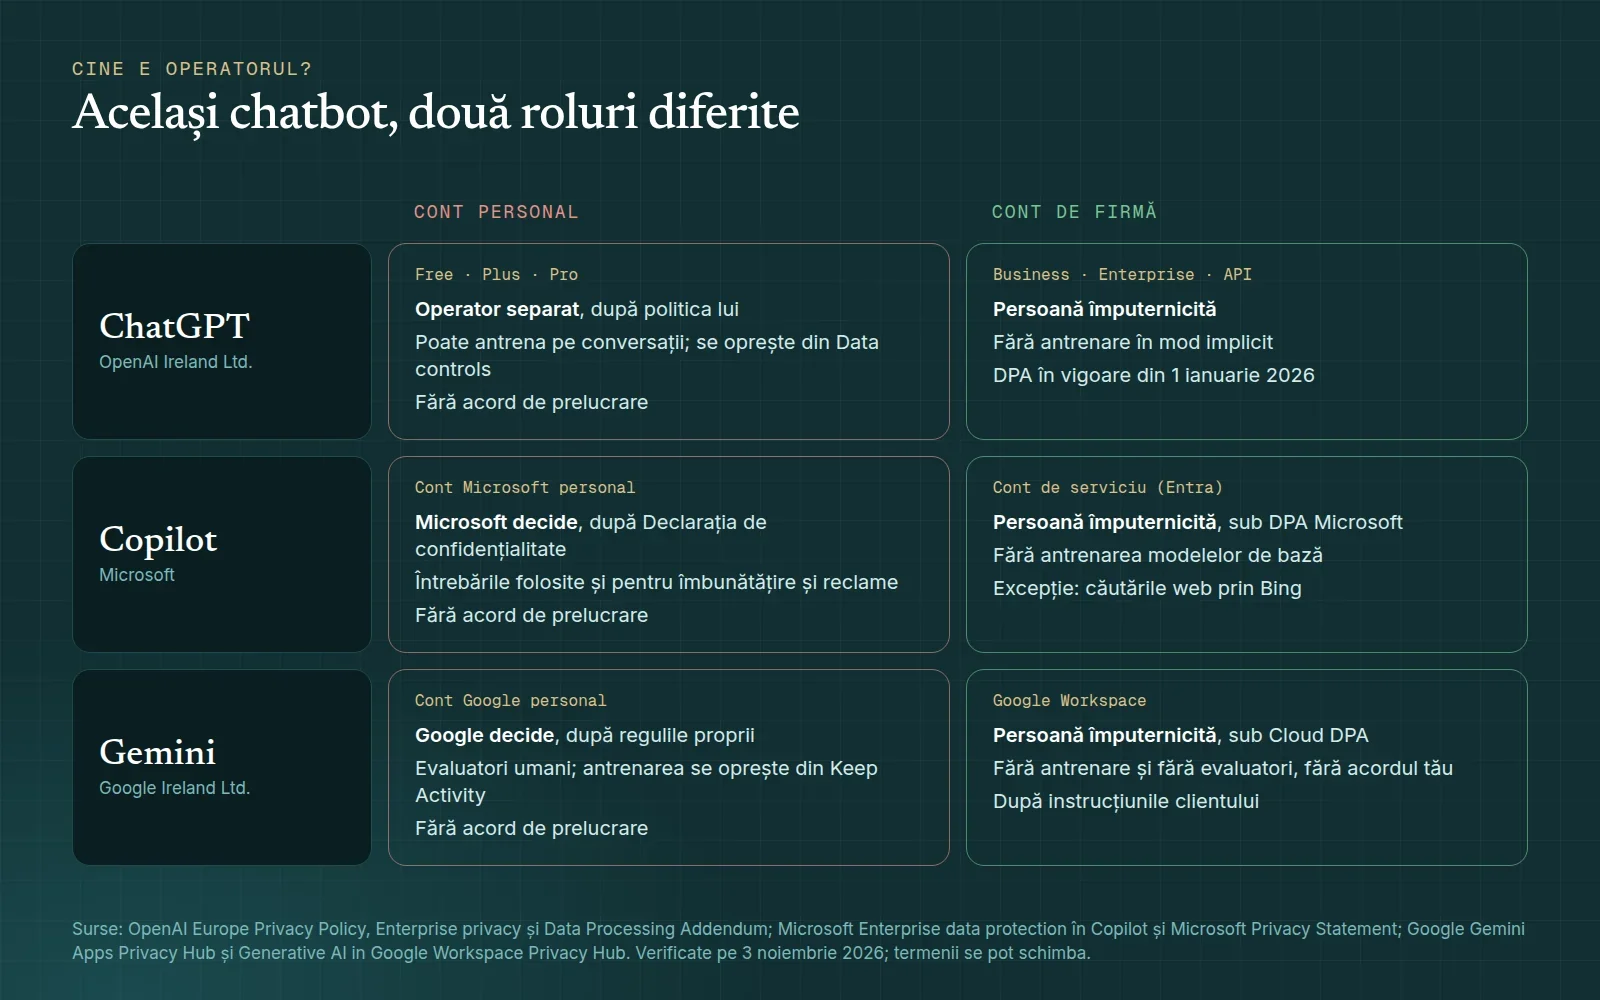
Ce rol are furnizorul de AI, după tipul de cont. Sursa: paginile de confidențialitate și acordurile de prelucrare ale OpenAI, Microsoft și Google, verificate pe 3 noiembrie 2026. Termenii se schimbă: verifică-i când alegi planul.
Antrenarea pe datele tale și cum o oprești
Pe conturile personale, conversațiile pot fi folosite pentru antrenarea modelelor. Dacă cineva din firmă folosește totuși un astfel de cont, măcar oprește antrenarea:
ChatGPT: pagina de ajutor OpenAI despre folosirea datelor pentru îmbunătățirea modelelor spune că la planurile Free, Plus și Pro dezactivezi „Improve the model for everyone” din Settings, Data controls, sau alegi „Do not train on my content” în Privacy Portal. Atenție: dacă dai un vot (degetul sus sau jos) unui răspuns, toată conversația poate fi folosită la antrenare, chiar după ce ai oprit-o.
Gemini: oprești setarea „Keep Activity” din Gemini Apps Activity. Conversațiile viitoare nu mai sunt folosite la antrenare, dar se păstrează 72 de ore, după aceeași pagină Google.
Copilot cu cont personal: setările de confidențialitate sunt în aplicație, la Settings. Microsoft a lansat o versiune nouă a aplicației pe 18 august 2026, iar paginile de ajutor diferă între versiuni, așa că verifică ce opțiuni vezi la tine.
Oprirea antrenării reduce riscul, dar nu schimbă rolul furnizorului: pe contul personal nu ai acord de prelucrare și nu poți impune instrucțiuni. Pentru datele clienților sau ale angajaților îți trebuie un plan de firmă, cu DPA.
Datele ajung în afara UE
GDPR permite transferul în afara Spațiului Economic European doar pe una dintre bazele din capitolul V, de la articolul 44: o decizie de adecvare a Comisiei sau garanții adecvate, cum sunt clauzele contractuale standard. Furnizorii mari spun deschis ce folosesc:
OpenAI scrie în politica pentru Europa că prelucrează datele și pe servere din afara SEE, inclusiv în SUA, pe baza clauzelor contractuale standard. Acordul de prelucrare spune același lucru pentru planurile de firmă: clauze standard sau o decizie de adecvare.
Microsoft include Copilot pentru organizații în EU Data Boundary, angajamentul ei de a stoca și prelucra în UE datele clienților europeni, cu două excepții scrise pe aceeași pagină: căutările pe web și modelele Anthropic disponibile în Copilot.
Google acoperă transferurile din Workspace prin Cloud Data Processing Addendum (modificat pe 30 octombrie 2026), care trimite la o decizie de adecvare sau la clauzele contractuale standard.
Pentru tine, practic: notezi în registru că datele pot ieși din SEE și pe ce bază.
Ce nu lipești niciodată într-un chatbot
Articolul 9 din GDPR interzice, cu excepții limitate, prelucrarea „categoriilor speciale” de date, printre care datele despre sănătate, originea etnică, religia, apartenența sindicală, datele genetice și biometrice și viața sexuală. Trimiterea lor către un chatbot e o prelucrare nouă, care are nevoie de o excepție și de un temei. Pentru „rescrie-mi emailul”, de regulă nu ai niciunul.
Nici furnizorii nu se așteaptă la ele. Anexa acordului de prelucrare OpenAI, la rubrica date sensibile, spune că nu se intenționează transferul de date sensibile, decât dacă utilizatorul le include neașteptat în text liber. Nici planul de firmă nu e gândit pentru fișe medicale.
La o firmă mică din România, în practică, asta înseamnă:
datele de sănătate: certificatele de concediu medical, fișele de aptitudine, diagnosticele pacienților unui cabinet;
datele despre angajați: evaluări, sancțiuni disciplinare, motive de concediere, salarii nominale;
CNP-ul și copiile actelor de identitate: Legea 190/2018, art. 4 pune condiții speciale pentru prelucrarea numărului de identificare național, inclusiv pentru dezvăluirea documentelor care îl conțin;
datele copiilor și orice informație acoperită de secret profesional.
Dacă textul trebuie neapărat prelucrat, scoate întâi numele, adresa și orice detaliu după care omul poate fi recunoscut.
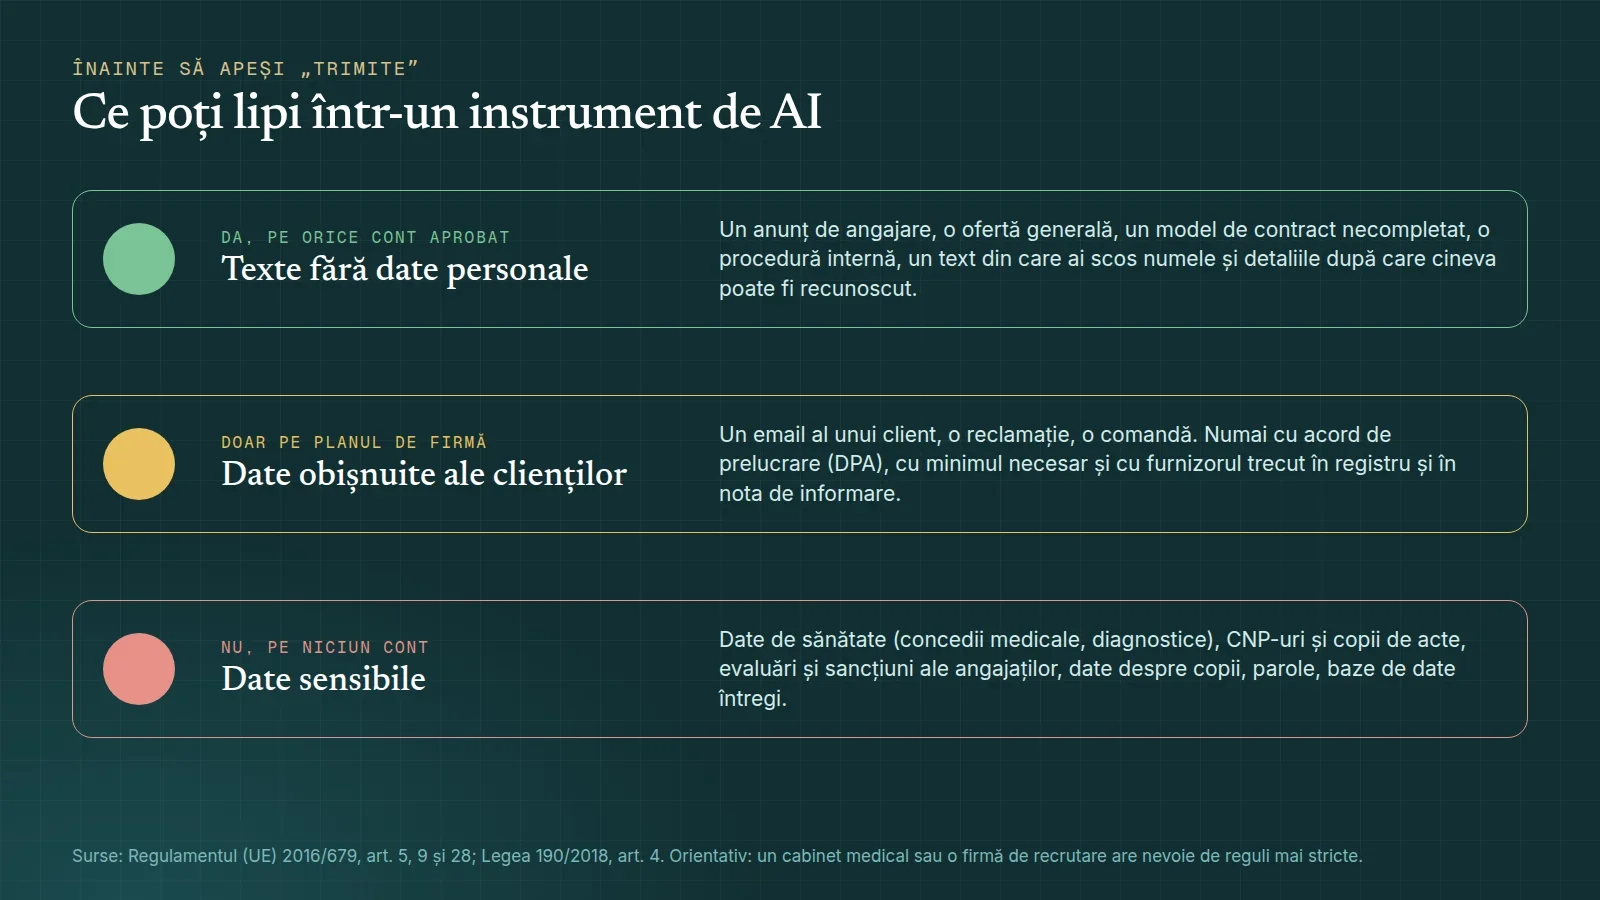
Ce poți introduce într-un instrument de AI. Sursa: GDPR, art. 5, 9 și 28; Legea 190/2018, art. 4. Exemplele sunt orientative; un cabinet medical sau o firmă de recrutare are nevoie de reguli mai stricte.
Dacă cineva a lipit deja astfel de date într-un cont personal, tratează situația ca pe un posibil incident: datele au ajuns la o firmă care nu lucrează pentru tine. Evaluezi riscul și decizi dacă anunți ANSPDCP, după articolul 33 din GDPR și pașii din articolul despre incidentele de securitate și termenul de 72 de ore.
Ce spun EDPB și Regulamentul european privind IA
Avizul EDPB 28/2024
Avizul EDPB 28/2024 privind modelele de IA, adoptat pe 17 decembrie 2024, scris mai ales pentru cei care dezvoltă modele, te privește într-un punct: dacă un model a fost antrenat ilegal cu date personale, iar o altă firmă îl folosește, autoritățile se uită dacă aceasta a verificat, în mod proporțional cu riscul, că modelul nu a fost dezvoltat ilegal (punctul 129). Pentru o firmă mică, asta înseamnă să citești documentația furnizorului și să afli dacă vreo autoritate i-a constatat încălcări.
Regulamentul (UE) 2024/1689 privind inteligența artificială
Firma care folosește un sistem de IA în activitatea profesională e „implementator”. Obligația care te atinge direct e articolul 4, alfabetizarea în domeniul IA, aplicabil din 2 februarie 2025. Regulamentul (UE) 2026/1744, adoptat pe 8 iulie 2026, l-a înmuiat: acum îți cere să iei măsuri care să sprijine pregătirea oamenilor care folosesc IA în numele tău, fără să garantezi un anumit nivel de cunoștințe.
Restul regulamentului apasă mai ales pe furnizori. Excepția de reținut: sistemele de IA destinate recrutării, de exemplu filtrării CV-urilor și evaluării candidaților, sunt „cu grad ridicat de risc” (anexa III, punctul 4 din regulament), cu obligații mai mari, care după Regulamentul 2026/1744 se aplică de la 2 decembrie 2027.
Reper din Italia: decizia Garante împotriva OpenAI
Ca reper străin, care nu se aplică automat în România: autoritatea italiană a anunțat pe 20 decembrie 2024 că a amendat OpenAI cu 15 milioane de euro, prin decizia nr. 755 din 2 noiembrie 2024, între altele pentru antrenarea ChatGPT fără un temei legal identificat dinainte și pentru lipsa de transparență. Pe aceeași pagină, autoritatea notează că Tribunalul din Roma a admis contestația OpenAI prin sentința nr. 4153/2026, publicată pe 18 martie 2026. Antrenarea pe datele utilizatorilor rămâne în atenția autorităților.
Politica internă pentru angajați: reguli-model
Angajații vor folosi AI oricum, deci dă-le regulile pe o pagină. Un punct de plecare:
Pentru munca firmei folosim doar instrumentele aprobate, cu contul de firmă: [ChatGPT Business / Copilot cu contul de serviciu / Gemini în Workspace].
Nu folosim conturi personale de AI pentru date ale clienților, ale angajaților sau ale partenerilor.
Nu introducem date de sănătate, CNP-uri, copii de acte, date bancare, parole sau date despre copii.
Înainte să lipim un text, scoatem numele și detaliile după care cineva poate fi recunoscut, dacă nu sunt necesare.
Nu încărcăm baze de date întregi (liste de clienți, state de plată, exporturi din CRM).
Verificăm orice răspuns înainte să-l trimitem cuiva. Modelul poate inventa fapte despre oameni.
Nu folosim AI ca să luăm singuri decizii despre oameni: angajare, sancțiuni, refuzul unui client.
Dacă am introdus din greșeală date care nu trebuiau, anunțăm imediat [persoana responsabilă].
Cere fiecărui angajat confirmarea că a citit politica și ține o instruire scurtă. Ambele sunt dovezi la un control ANSPDCP și răspund articolului 4 din regulamentul privind IA.
Checklist: AI-ul în registru și în lista furnizorilor
Fă lista instrumentelor de AI folosite efectiv, inclusiv extensiile de browser și aplicațiile de transcriere a ședințelor.
Pentru fiecare, notează planul (personal sau de firmă) și păstrează acordul de prelucrare cu data acceptării.
Trece furnizorul în registrul activităților de prelucrare la destinatari, la activitățile în care e folosit, cu transferul în afara SEE și baza lui (articolul 30).
Actualizează nota de informare pentru clienți și angajați: furnizorul de AI e un destinatar al datelor.
Oprește antrenarea pe orice cont personal rămas în uz și setează păstrarea istoricului cât mai scurt.
Dacă vrei să folosești AI pe date sensibile sau pentru decizii despre oameni, fă întâi o evaluare de impact și cere părerea unui specialist.
Întrebări frecvente
Pot folosi ChatGPT gratuit ca să răspund la emailurile clienților?
Doar dacă scoți întâi datele personale din text. Altfel, ele ajung la un operator separat, fără contract cu tine. Pentru folosire zilnică, ia un plan de firmă cu acord de prelucrare.
Dacă opresc antrenarea în setări, contul personal devine conform GDPR?
Nu. Riscul scade, dar furnizorul rămâne operator separat și nu ai un contract după articolul 28. Opțiunea e utilă, dar nu înlocuiește un plan de firmă.
Am voie să dau unui chatbot CV-urile candidaților ca să le compare?
Cu mare grijă. Ai nevoie de un plan de firmă, de informarea candidaților și de decizia finală luată de un om. Sistemele destinate selecției candidaților sunt cu grad ridicat de risc în regulamentul privind IA, așa că cere o analiză înainte.
Un angajat a lipit în ChatGPT o listă cu clienți. Ce fac?
Șterge conversația, notează ce date erau și pentru câți oameni, apoi evaluează riscul ca la orice incident. Dacă nu e puțin probabil să existe un risc pentru acei oameni, anunți ANSPDCP în 72 de ore de la momentul în care ai aflat.
Transcrierea automată a ședințelor intră și ea sub aceste reguli?
Da. Instrumentul care înregistrează și rezumă ședințele prelucrează vocea și spusele participanților. Îl tratezi ca pe orice furnizor de AI: plan de firmă, acord de prelucrare, informarea participanților.
Furnizorii de AI în registru, cu SmartDPO
În SmartDPO treci furnizorii de AI în lista furnizorilor, lângă contabil și serviciile de cloud, și vezi cu care ai contract de prelucrare. Aplicația îți arată ce furnizori duc datele în afara SEE și ce garanții îți trebuie, iar angajații pot confirma printr-un link că au citit politica internă. Vezi ce face aplicația sau începe cu planul gratuit, pentru o firmă.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 5, 9, 28, 30, 33 și 44
- Legea nr. 190/2018, art. 4
- Regulamentul (UE) 2024/1689 privind inteligența artificială, art. 3, 4, 113 și anexa III
- Regulamentul (UE) 2026/1744 (omnibus în domeniul digital privind IA), adoptat la 8 iulie 2026, art. 1 (modificarea art. 4 și 113 din Regulamentul 2024/1689)
- Avizul EDPB 28/2024 privind anumite aspecte de protecție a datelor legate de modelele de IA (17 decembrie 2024), rezumatul și punctul 129
- OpenAI: Europe Privacy Policy (24 august 2026), Enterprise privacy (8 ianuarie 2026), Data Processing Addendum (în vigoare din 1 ianuarie 2026), „How your data is used to improve model performance” (Help Center), verificate pe 3 noiembrie 2026
- Microsoft: „Enterprise data protection in Microsoft Copilot and Microsoft Copilot Chat” (29 octombrie 2026), „Microsoft Copilot for individuals: your data, privacy, and responsible AI”, Microsoft Privacy Statement (septembrie 2026), verificate pe 3 noiembrie 2026
- Google: Gemini Apps Privacy Hub (26 octombrie 2026), Generative AI in Google Workspace Privacy Hub (6 octombrie 2026), Cloud Data Processing Addendum (30 octombrie 2026), verificate pe 3 noiembrie 2026
- Garante per la protezione dei dati personali (Italia), comunicatul din 20 decembrie 2024 privind decizia nr. 755 din 2 noiembrie 2024 și nota despre sentința Tribunalului din Roma nr. 4153/2026, reper străin
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.