Contul de email al firmei a fost spart: ce faci în primele ore
Parola, sesiunile, regulile de redirecționare, datele din căsuță, cele 72 de ore, avertismentul pentru clienți despre facturile false și plângerea la poliție.
Echipa SmartDPO
Echipa SmartDPO · Publicat 6 nov. 2026 · 11 min de citit
Pe această pagină (11 secțiuni)
- Semnele că un cont de email a fost spart
- 1. În prima oră: închizi accesul
- 2. Cauți regulile de redirecționare
- 3. Afli ce date erau în cutie
- 4. Decizi dacă notifici ANSPDCP
- 5. Îi avertizezi pe clienți: facturile false
- 6. Plângerea la poliție
- Ce a sancționat ANSPDCP
- Ce schimbi după incident
- Întrebări frecvente
- Contul spart, în fișa incidentului din SmartDPO
În noiembrie 2024, ANSPDCP a anunțat o amendă de 19.893,20 de lei pentru Rompetrol Downstream SRL. Adresa de email folosită pentru corespondența cu clienții fusese accesată neautorizat: mai mulți oameni au primit de pe ea emailuri de phishing, iar fișiere cu nume, emailuri și semnături au fost descărcate. ANSPDCP a constatat că adresa era administrată și utilizată exclusiv de o firmă împuternicită de operator și că parola ei era cunoscută de mai mulți angajați.
La o firmă mică, povestea începe de obicei cu un client care sună: „Am primit de la voi o factură cu alt cont bancar. E bună?”. Aici afli ce faci în primele ore: cum închizi accesul atacatorului, ce verifici în setările căsuței, cum afli ce date erau acolo, când anunți ANSPDCP, cum îi avertizezi pe clienți și cum depui plângerea la poliție.
Important: articolul are caracter informativ și nu constituie consultanță juridică sau de securitate informatică. Dacă au fost afectate conturi de administrator, mai multe căsuțe sau date sensibile, cheamă un specialist în securitate informatică și unul în protecția datelor.
Pe scurt
Închizi accesul imediat: parolă nouă de pe alt dispozitiv, deconectarea tuturor sesiunilor, autentificare în doi pași.
Cauți regulile de redirecționare. Atacatorul își lasă de obicei o regulă care îi trimite copii ale emailurilor și după ce ai schimbat parola.
Afli ce date erau în cutie și de când avea atacatorul acces. De aici decizi dacă notifici ANSPDCP în 72 de ore.
Îi avertizezi pe clienți și pe furnizori pe alt canal: să nu plătească într-un cont nou anunțat pe email.
Depui plângere la poliție, chiar dacă nu s-au pierdut bani, și păstrezi dovezile înainte să cureți căsuța.
Semnele că un cont de email a fost spart
Microsoft enumeră, în ghidul său pentru conturile de email compromise în Microsoft 365 (în engleză), semnele tipice:
reguli care trimit automat emailurile la adrese necunoscute sau le mută în dosare pe care nu le deschide nimeni;
mesaje suspecte în „Trimise” sau „Șterse”, pe care nu le-a scris nimeni din firmă;
schimbări de parolă sau blocări ale contului pe care nu le explici;
o redirecționare externă adăugată recent;
o semnătură de email schimbată.
La Gmail mai e un semn: dacă vezi notificarea că îți redirecționezi emailurile și nu ai configurat tu asta, Google spune să schimbi parola imediat și să oprești redirecționarea.
1. În prima oră: închizi accesul
Înainte să schimbi ceva, notează ora la care ai aflat și fă capturi de ecran cu regulile ciudate, cu mesajele trimise de atacator și cu lista de conectări. Îți trebuie la notificare și la poliție, iar după curățenie nu le mai ai.
Apoi, în ordinea din ghidul Microsoft:
Blochezi contul sau schimbi parola. Microsoft recomandă dezactivarea contului până termini verificarea; dacă nu se poate, resetezi parola cu una nouă, unică. Parola nouă nu o trimiți pe email: atacatorul poate citi încă acea căsuță. Schimb-o de pe alt calculator decât cel pe care ai deschis linkul suspect.
Deconectezi toate sesiunile. Parola nouă nu-l scoate automat pe atacator dintr-o sesiune deja deschisă. În Microsoft 365, administratorul revocă sesiunile utilizatorului. În Google Workspace, administratorul resetează cookie-urile de conectare ale utilizatorului. Într-un cont Gmail obișnuit, verifici lista dispozitivelor și evenimentele de securitate și scoți ce nu recunoști.
Refaci parolele de aplicație. Microsoft atrage atenția că parolele de aplicație nu se anulează singure când resetezi parola principală.
Pornești autentificarea în doi pași și ștergi metodele pe care nu le recunoști: un telefon sau o aplicație de autentificare adăugate de atacator îi dau acces din nou.
Verifici aplicațiile cu acces la cont și rolurile de administrator ale utilizatorului și le scoți pe cele care nu ar trebui să fie acolo.
Dacă emailul e la firma de găzduire a site-ului, nu la Microsoft sau Google, ceri firmei de găzduire să facă aceiași pași și să-ți dea jurnalele de conectare. Dacă aceeași parolă era folosită și în alte locuri, o schimbi peste tot.
2. Cauți regulile de redirecționare
Aici e capcana. Atacatorul care a citit căsuța își lasă de obicei o regulă care trimite mai departe emailurile cu „factură”, „plată” sau „IBAN”. Regula continuă să meargă și după ce ai schimbat parola.
Ghidul EDPB 01/2021 descrie exact acest caz (cazul nr. 18, „Exfiltrarea e-mailurilor”): reguli care mutau într-un dosar nefolosit și trimiteau la o adresă externă orice email cu „factură”, „plată” sau „transfer bancar”, plus facturi false trimise cu contul atacatorului. Prin acele reguli au ajuns la atacator salariile a 99 de angajați.
Unde te uiți:
Microsoft 365 / Outlook: regulile din căsuță, inclusiv cele ascunse, și redirecționarea setată pe căsuță. Ghidul Microsoft dă comenzile pentru administrator (pasul 6).
Gmail: Setări, fila „Redirecționare și POP/IMAP”, apoi filtrele. Google recomandă să elimini toate filtrele și regulile de redirecționare pe care nu le-ai configurat tu.
Email la firma de găzduire: redirecționările (forwarders) și filtrele din panoul de administrare.
Contează și redirecționările pe care nu le-a pus un atacator. În iunie 2025, ANSPDCP a dat un avertisment firmei Piramida Trade Invest SRL pentru că permisese instalarea, fără știrea ei, a unui filtru care retrimitea mesajele de pe o adresă de email pe alta, ceea ce a dus la divulgarea unor documente, inclusiv medicale, către persoane din afara firmei.
3. Afli ce date erau în cutie
De aici depinde tot restul. Uită-te la jurnalul de conectări ca să afli de când avea atacatorul acces. În Gmail, pagina „Ultima activitate în cont” arată ultimele 10 adrese IP și locațiile aproximative din care a fost accesat contul. În Microsoft 365, administratorul vede jurnalele de conectare din Microsoft Entra.
Apoi faci o listă a datelor personale care erau în căsuță în acea perioadă, inclusiv în atașamente:
agenda de contacte: nume, emailuri, telefoane ale clienților și furnizorilor;
facturi și extrase, cu date de plată;
CV-uri, copii de buletin, contracte de muncă, state de plată;
date sensibile: rezultate medicale, informații despre copii, cazier.
O căsuță de vânzări cu adrese de clienți e altceva decât căsuța contabilei, cu salariile și CNP-urile colegilor. Notează ce ai găsit și cum ai stabilit perioada.
4. Decizi dacă notifici ANSPDCP
Un cont de email spart e un incident de securitate: date personale au ajuns la cine nu trebuia. Ai 72 de ore (articolul 33 din GDPR) de când ești rezonabil de sigur că s-a întâmplat ca să notifici ANSPDCP, dacă incidentul poate genera un risc pentru oameni. Cum calculezi orele, cum evaluezi riscul și cum completezi formularul am explicat în articolul despre incidente și cele 72 de ore.
Pentru cazul nr. 18, Ghidul EDPB 01/2021 a ajuns la concluzia „risc ridicat”: notificare la autoritate și anunțarea oamenilor, toți cei 99 de angajați, nu doar cei 10 cu datele cele mai detaliate (punctul 129). Motivul: pe lângă furtul de identitate, datele pot fi folosite pentru noi atacuri de phishing. Contează și cine administra căsuța. Dacă o firmă împuternicită, de exemplu firma de IT, ți-a gestionat emailul, ea trebuie să te anunțe fără întârziere, iar regulile se scriu în contractul de prelucrare cu furnizorul.
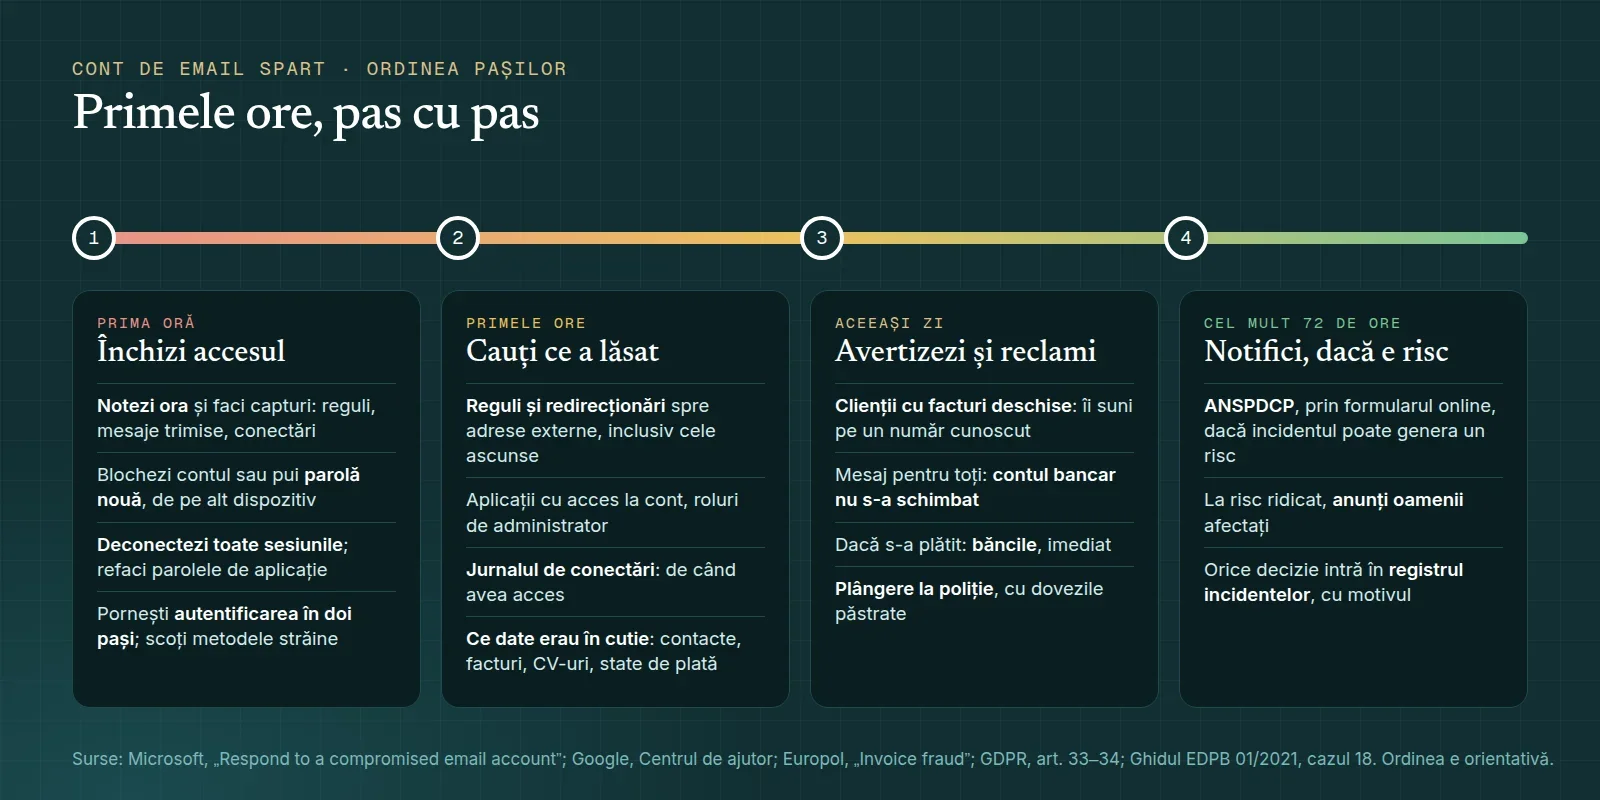
Primele ore după un cont de email spart. Surse: Microsoft, „Respond to a compromised email account”; Google, „Securizează un Cont Google piratat”; GDPR, art. 33–34; Ghidul EDPB 01/2021, cazul 18. Ordinea e orientativă.
5. Îi avertizezi pe clienți: facturile false
Frauda cu factura falsă (în engleză, „business email compromise”) folosește chiar căsuța ta: atacatorul scrie clienților, din conversațiile reale, că „s-a schimbat contul bancar”. Clientul plătește, iar banii ajung la atacator.
Ghidul Europol despre frauda cu facturi (în engleză) le recomandă firmelor să verifice orice cerere de schimbare a datelor bancare folosind datele de contact din corespondența anterioară, nu pe cele din mesajul care cere schimbarea, și să anunțe poliția chiar și când tentativa nu a reușit.
Ce faci concret:
îi suni pe clienții cu facturi deschise și le confirmi contul tău, de pe un număr pe care îl cunosc deja;
trimiți un mesaj scurt tuturor celor cu care ai corespondat în perioada de acces: că nu ai schimbat contul și că orice cerere de plată într-un cont nou se verifică telefonic;
dacă cineva a plătit deja în contul atacatorului, îi spui să anunțe imediat banca lui, iar tu anunți banca ta.
Mesajul către clienți poate fi chiar anunțarea cerută de articolul 34 din GDPR, dacă riscul e ridicat: spune ce s-a întâmplat, ce date pot fi afectate, ce ai făcut și ce pot face ei. După un astfel de mesaj, unii îți vor cere să afle ce date ale lor erau în căsuță. E o cerere de acces, cu termenul ei de o lună: vezi ghidul despre cererile persoanelor.
6. Plângerea la poliție
Accesul fără drept la un sistem informatic, inclusiv la un cont de email, e infracțiune (Codul penal, art. 360). Dacă atacatorul a obținut bani modificând date, de exemplu prin facturi falsificate, fapta poate fi și fraudă informatică (Codul penal, art. 249).
Depui plângerea la secția de poliție sau la parchet. Duci cu tine capturile de ecran, antetele complete ale emailurilor false, lista adreselor IP din jurnal, regulile găsite și, dacă s-au plătit bani, dovezile plăților. Numărul plângerii îl treci în registrul incidentelor și, dacă notifici, îl poți menționa în notificarea către ANSPDCP.
Ce a sancționat ANSPDCP
Amenzile pornesc de obicei chiar de la notificarea firmei, iar ANSPDCP verifică ce măsuri de securitate existau înainte de atac (articolul 32 din GDPR):
ianuarie 2025: Centrul Medical Unirea S.R.L., 9.953 de lei, după ce, la un punct de lucru medical de recoltare, au fost expuse public credențialele de acces la un cont de email, prin afișare pe monitorul calculatorului; i s-a cerut și o politică actualizată privind parolele;
noiembrie 2024: Rompetrol Downstream SRL, cazul din introducere, cu parola cunoscută de mai multe persoane;
august 2026: Poliserv JG (PJG) SRL, 15.728 de lei, după un atac care a folosit credențialele unui cont cu drepturi de administrator, furate prin phishing; i s-a cerut și instruirea periodică a angajaților despre mesajele de tip phishing și alte emailuri suspecte.
Ce schimbi după incident
Autentificare în doi pași pe toate conturile de email, mai ales pe cele de administrator.
Câte un cont pentru fiecare om, nu o parolă comună pentru „office@”.
Redirecționarea automată către adrese externe oprită sau permisă doar de administrator.
O regulă scrisă: orice schimbare de cont bancar se confirmă telefonic, pe un număr cunoscut.
Instruirea colegilor despre phishing, cu dovada că au parcurs-o.
Incidentul în registrul intern, cu decizia despre notificare și motivul ei.
Întrebări frecvente
Atacatorul a trimis doar spam de pe adresa noastră. Tot incident e?
Probabil da. Ca să trimită de pe contul tău, a avut acces la el, deci și la emailurile și contactele din el. Evaluezi ce putea vedea; dacă riscul e puțin probabil, doar documentezi în registru.
Ajunge să schimb parola?
Nu. Trebuie să închizi și sesiunile deschise, să refaci parolele de aplicație și să ștergi regulile de redirecționare și metodele de autentificare adăugate de atacator.
Un client a plătit în contul atacatorului. Eu răspund?
Depinde de contract și de circumstanțe, iar asta e o întrebare pentru avocat. Pentru GDPR, contează dacă aveai măsuri de securitate adecvate. Anunță imediat băncile și poliția: șansele de recuperare scad cu fiecare zi.
Contul spart era al unui angajat, pe telefonul lui personal. Cine notifică?
Firma, ca operator, dacă era contul de serviciu. Obligația nu se mută pe angajat pentru că folosea telefonul lui.
Trebuie să spun clienților că am fost atacați? Mi-e teamă de imagine.
Dacă riscul e ridicat, da: articolul 34 din GDPR te obligă. Și când nu e obligatoriu, un avertisment scurt despre facturile false costă mai puțin decât o plată ajunsă la atacator.
Pot șterge căsuța compromisă și să încep alta?
Nu înainte să păstrezi dovezile și să afli ce date erau în ea. Fără ele nu poți evalua riscul și nu poți răspunde la întrebările ANSPDCP sau ale poliției.
Contul spart, în fișa incidentului din SmartDPO
În SmartDPO înregistrezi contul spart răspunzând la cinci întrebări, iar aplicația propune nivelul de risc și îți spune dacă trebuie anunțate ANSPDCP și persoanele afectate, și până când. Schița notificării se generează în PDF din fișa incidentului, iar registrul incidentelor se ține singur. Pentru colegi, instruirea are și un modul despre phishing, cu test la final. Vezi ce face aplicația.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 32, 33 și 34, text în limba română pe EUR-Lex, verificat în noiembrie 2026
- Ghidul EDPB 01/2021 privind exemple de notificare a încălcării securității datelor, versiunea 2.0 (adoptat la 14 decembrie 2021), cazul nr. 18, punctele 129–131
- Microsoft Learn, „Respond to a compromised email account” (Microsoft Defender for Office 365), actualizat în 2026, verificat în noiembrie 2026
- Google, Centrul de ajutor: „Securizează un Cont Google piratat sau compromis”, „Redirecționează automat mesajele Gmail către alt cont”, „Ultima activitate în cont” și „Sign a user out of a managed Google Account”, verificate în noiembrie 2026
- Europol, „Invoice fraud” (#CyberScams), ghid de prevenire pentru firme
- Codul penal (Legea nr. 286/2009), art. 249 și 360, forma consolidată pe legislatie.just.ro, verificată în noiembrie 2026
- Comunicatele ANSPDCP din 28 noiembrie 2024, 13 ianuarie 2025, 26 iunie 2025 și 19 august 2026, verificate în noiembrie 2026
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.