Pontaj cu amprentă sau cu fața: de ce e aproape mereu interzis
De ce amprenta și fața sunt date biometrice, de ce acordul angajatului nu ajută, ce au amendat ANSPDCP și instanțele și ce faci dacă ai deja un cititor de amprente.
Echipa SmartDPO
Echipa SmartDPO · Publicat 3 nov. 2026 · 11 min de citit
Pe această pagină (10 secțiuni)
- De ce amprenta și fața sunt date biometrice
- Ce spune legea: articolul 9 din GDPR și Legea 190/2018
- De ce acordul angajatului nu rezolvă problema
- Ce au sancționat ANSPDCP și instanțele
- Ce folosești în loc: card, cod, aplicație sau foaie
- Evaluarea de impact: înainte, nu ca scuză după
- Excepția rară: accesul în zone cu securitate ridicată
- Ai deja un cititor de amprente: ce faci
- Întrebări frecvente
- Pontajul în registru, cu SmartDPO
În septembrie 2026, ANSPDCP a amendat TIP TOP FOOD INDUSTRY SRL cu 26.236 de lei pentru un sistem de pontaj și control al accesului cu amprentele angajaților. Firma nu avea temei legal pentru date biometrice, iar același scop se putea atinge cu mijloace mai puțin intruzive. Pe lângă amendă, a primit o măsură corectivă: să înlocuiască sistemul cu unul care nu folosește date biometrice.
Nu e un caz izolat: ANSPDCP sancționează pontajul cu amprentă din 2015, iar instanțele i-au dat dreptate. Aici afli de ce acordul angajatului nu ajută, ce folosești în loc, când îți trebuie o evaluare de impact, care e singura excepție discutabilă și ce faci dacă ai deja un cititor de amprente.
Important: articolul are caracter informativ și nu constituie consultanță juridică. Dacă iei în calcul date biometrice pentru o zonă cu risc ridicat, discută înainte cu un specialist în protecția datelor.
Pe scurt
Amprenta și chipul folosite ca să recunoască un om sunt date biometrice, o categorie specială pe care articolul 9 din GDPR o interzice, cu excepții strânse.
Nicio lege românească nu îți dă voie să pontezi cu amprenta. Codul muncii îți cere evidența orelor, nu și metoda.
Acordul angajatului nu e valabil când refuzul are consecințe, adică aproape mereu la locul de muncă.
Cardul, codul PIN, aplicația sau foaia de prezență ating același scop, iar ANSPDCP le consideră suficiente chiar și pentru zone restricționate.
Dacă ai deja un astfel de sistem, treci pe o alternativă, ștergi șabloanele din aparat și de la furnizor și păstrezi dovada.
De ce amprenta și fața sunt date biometrice
Articolul 4 punctul 14 din GDPR numește „date biometrice” datele obținute prin tehnici speciale din caracteristicile fizice, fiziologice sau comportamentale ale unui om, care permit sau confirmă identificarea lui unică. Regulamentul dă chiar exemplele: „imaginile faciale sau datele dactiloscopice”, adică amprentele.
Mulți furnizori spun că aparatul lor „nu păstrează amprenta, ci doar un cod”. Codul acela e un șablon (model biometric) extras din amprentă, iar Ghidul EDPB 3/2019 spune la punctul 82 că articolul 9 se aplică exact când operatorul stochează astfel de modele ca să identifice o persoană.
La față, diferența e scopul. O poză în dosarul de personal nu e dată biometrică; devine una când un aparat o măsoară ca să recunoască omul la intrare (considerentul 51 din GDPR). Terminalul de pontaj cu recunoaștere facială intră deci sub aceleași reguli ca cel cu amprentă.
Ce spune legea: articolul 9 din GDPR și Legea 190/2018
Articolul 9 alineatul (1) din GDPR interzice prelucrarea datelor biometrice folosite pentru identificarea unică a unei persoane. Alineatul (2) are zece excepții, dar pentru un angajator contează doar două:
litera a), consimțământul explicit al persoanei. Despre el, în secțiunea următoare;
litera b), obligațiile din dreptul muncii, dar numai „în măsura în care acest lucru este autorizat” de o lege sau de un contract colectiv de muncă cu garanții adecvate.
Litera b) nu te ajută la pontaj. Codul muncii, art. 119, te obligă să ții evidența orelor lucrate zilnic de fiecare salariat, cu ora de început și de sfârșit, dar nu spune cum. O condică sau un card o îndeplinesc la fel de bine, deci amprenta nu e „necesară”.
Nici legea română de aplicare a GDPR nu deschide o ușă. Legea 190/2018, art. 3 alin. (1), se ocupă de datele genetice, biometrice și de sănătate doar când sunt folosite pentru decizii automate sau pentru crearea de profiluri, pe care le permite cu consimțământ explicit sau în baza unei legi exprese, cu garanții. ANSPDCP a explicat în raportul de activitate pe 2019 (paginile 44–45) că, în afara acestor situații, se aplică direct articolul 9 din GDPR.
Pe lângă articolul 9, mai e un obstacol: principiul reducerii la minimum a datelor, din articolul 5 alineatul (1) litera c). Colectezi doar ce e necesar scopului. Dacă un card face aceeași treabă, amprenta e în plus. Pe ambele articole s-a sprijinit amenda din septembrie 2026.
De ce acordul angajatului nu rezolvă problema
Varianta tipică: angajatul semnează că e de acord cu amprenta. Consimțământul e valabil doar dacă e dat liber, iar Ghidul EDPB 05/2020 privind consimțământul, punctul 21, spune că, din cauza dependenței față de angajator, este puțin probabil ca un angajat să poată refuza fără teama de consecințe. Concluzia ghidului: pentru cele mai multe prelucrări la locul de muncă, temeiul „nu poate și nu ar trebui să fie” consimțământul.
ANSPDCP a folosit același argument când a respins o evaluare de impact pentru amprente la intrarea în cazarea angajaților străini (raportul de activitate pe 2025, paginile 45–47). Autoritatea a citat avizul autorităților europene despre prelucrarea datelor la locul de muncă: angajații își pot da consimțământul liber „numai în situații excepționale, atunci când nu există deloc consecințe”.
Ce au sancționat ANSPDCP și instanțele
| Când | Cine și ce | Rezultatul |
|---|---|---|
| decembrie 2015 | Primăria Timișoara, pontaj cu amprentă din 2009 | 18.000 de lei în total, după vechea Lege 677/2001 |
| iunie 2016 | Farmacia Dona SRL, pontaj cu amprentă din iulie 2015 | 9.000 de lei în total, după Legea 677/2001 |
| raportul pe 2019 | o firmă cu amprente pentru acces în zone restricționate, plus camere în birouri și vestiare | 47.786 de lei în total, pentru mai multe încălcări; cardurile erau suficiente |
| raportul pe 2021 | o regie autonomă, amprentele a circa 500 de angajați pentru acces și pontaj în „locațiile critice” | avertisment; pontajul mergea deja cu carduri |
| martie 2026 | ARRISE LIVE SRL voia recunoaștere facială la acces, ca să prevină folosirea abuzivă a cardurilor | avertizare, înainte de pornirea sistemului |
| septembrie 2026 | TIP TOP FOOD INDUSTRY SRL, amprente pentru pontaj și acces | 26.236 de lei și obligația de a înlocui sistemul |
Cazul din 2019 e în raportul pe 2019 citat mai sus (paginile 99–100), iar cel din 2021 în raportul pe 2021 (paginile 78–79). Primele două amenzi sunt dinainte de GDPR, cu același raționament.
Instanțele au confirmat. În raportul pe 2020 (paginile 54–55), ANSPDCP redă hotărârea definitivă a unei curți de apel într-un litigiu cu un operator din domeniul farmaceutic: „nu era necesară prelevarea amprentelor angajaților în scop de pontaj, câtă vreme pontajul se face după seria cardului”. Economia la orele suplimentare nu a contat: măsura „nu trece testul proporționalității”.
Ce folosești în loc: card, cod, aplicație sau foaie
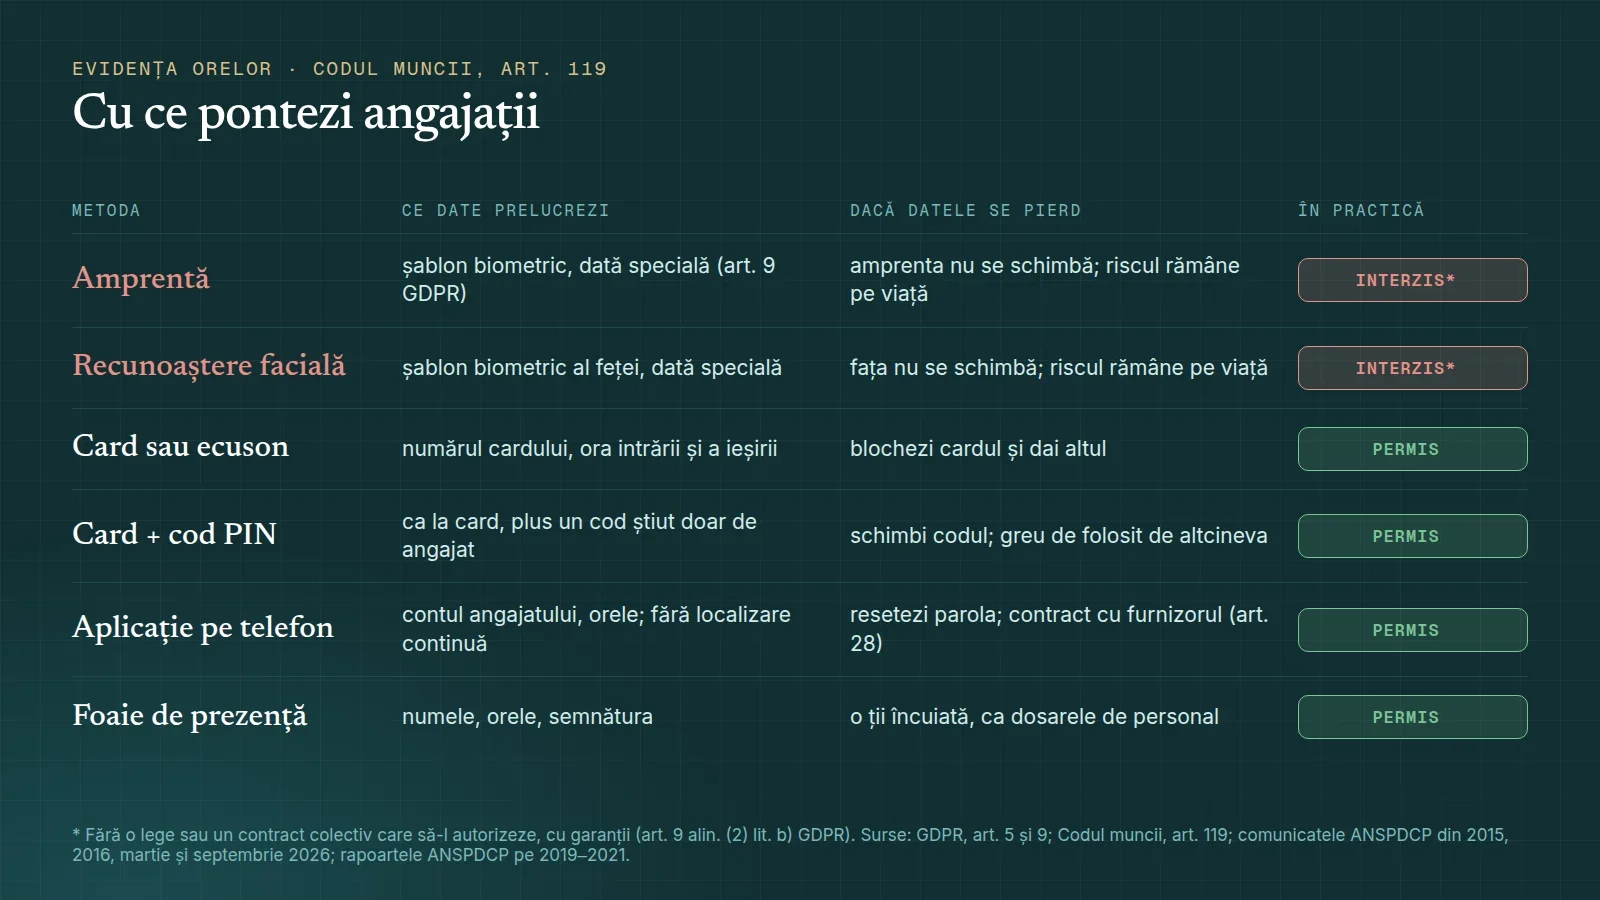
Metodele de pontaj comparate. Sursa: GDPR, art. 5 și 9; Codul muncii, art. 119; comunicatele ANSPDCP din 2015–2026 și rapoartele de activitate pe 2019–2021.
Toate variantele permise produc evidența cerută de art. 119. Diferența e ce se întâmplă când ceva merge prost. Un card pierdut îl blochezi și dai altul; o amprentă copiată din baza de date nu o mai poți schimba toată viața. Comunicatul din septembrie 2026 spune același lucru: datele biometrice compromise sunt legate direct de identitatea omului.
Cel mai des auzit argument pentru amprentă e „colegii pontează unul pentru altul”. Exact acesta a fost respins în cazul ARRISE LIVE. Îl rezolvi cu reguli, nu cu biometrie: card cu cod PIN, verificarea prezenței de către șeful de tură, o prevedere în regulamentul intern și sancțiuni disciplinare pentru cine își împrumută cardul.
La o aplicație pe telefon, evită localizarea continuă. Cu un program de pontaj în cloud, furnizorul e persoană împuternicită (prelucrează datele în numele tău), deci ai nevoie de un contract de prelucrare cu el.
Evaluarea de impact: înainte, nu ca scuză după
Decizia ANSPDCP 174/2018, art. 1 alin. (1), face evaluarea de impact (DPIA) obligatorie la litera b) pentru „datele biometrice pentru identificarea unică a unei persoane fizice” și la litera e) pentru tehnologii noi, cu exemplul explicit al recunoașterii faciale pentru acces. Ambele litere cer însă „scară largă”, așa că o firmă cu 15 angajați nu intră automat pe listă.
Intră însă prin Ghidul WP 248 privind evaluarea de impact, folosit de ANSPDCP: datele sensibile sunt criteriul 4, angajații sunt „persoane vizate vulnerabile” la criteriul 7, iar criteriul 8 dă chiar exemplul amprentei combinate cu recunoașterea facială pentru controlul accesului. Două criterii înseamnă, de regulă, DPIA. Cum se face pas cu pas, în articolul despre evaluarea de impact la o firmă mică.
O evaluare de impact nu face legală o prelucrare fără temei. Cazul cu cazarea angajaților străini din raportul pe 2025 arată asta: firma a trimis evaluarea, iar ANSPDCP a răspuns că măsura nu e proporțională și trebuie aleasă o soluție mai puțin intruzivă. Dacă după evaluare riscul rămâne ridicat, articolul 36 din GDPR te obligă să consulți ANSPDCP înainte să pornești sistemul.
Excepția rară: accesul în zone cu securitate ridicată
GDPR nu interzice absolut biometria la locul de muncă: excepțiile din articolul 9 lasă loc, teoretic, pentru o zonă cu risc deosebit, de exemplu o cameră de servere, un seif sau un laborator cu substanțe periculoase. În comunicatele ANSPDCP și în rapoartele de activitate pe 2019–2025 pe care le-am verificat nu am găsit însă niciun caz în care autoritatea să fi acceptat amprenta sau fața angajaților. Chiar și pentru „zone restricționate” (2019) și „locațiile critice” (2021), concluzia a fost că ajung cardurile.
Dacă totuși iei în calcul o excepție, trebuie îndeplinite toate condițiile:
Doar pentru acces, nu pentru pontaj, la o ușă anume, nu la intrarea în clădire, și doar pentru oamenii care chiar trebuie să intre acolo.
Un risc real și scris: ce se întâmplă dacă un card ajunge la altcineva și de ce cardul cu PIN, dubla autorizare sau paza nu ajung.
Un temei din articolul 9: o lege sau un contract colectiv cu garanții (litera b) ori acordul explicit, cu un card pentru cine refuză, fără nicio consecință.
Evaluarea de impact făcută înainte și, dacă riscul rămâne ridicat, consultarea ANSPDCP.
Șablonul stă pe cardul angajatului, nu într-o bază centrală, cum recomandă Ghidul EDPB 3/2019 la punctul 88; criptat, fără imagini brute păstrate (punctul 90).
Informarea și ștergerea: nota pentru angajați explică sistemul, iar șablonul se șterge când omul pleacă sau nu mai are nevoie de acces.
O excepție pentru o ușă nu justifică amprenta la pontajul tuturor.
Ai deja un cititor de amprente: ce faci
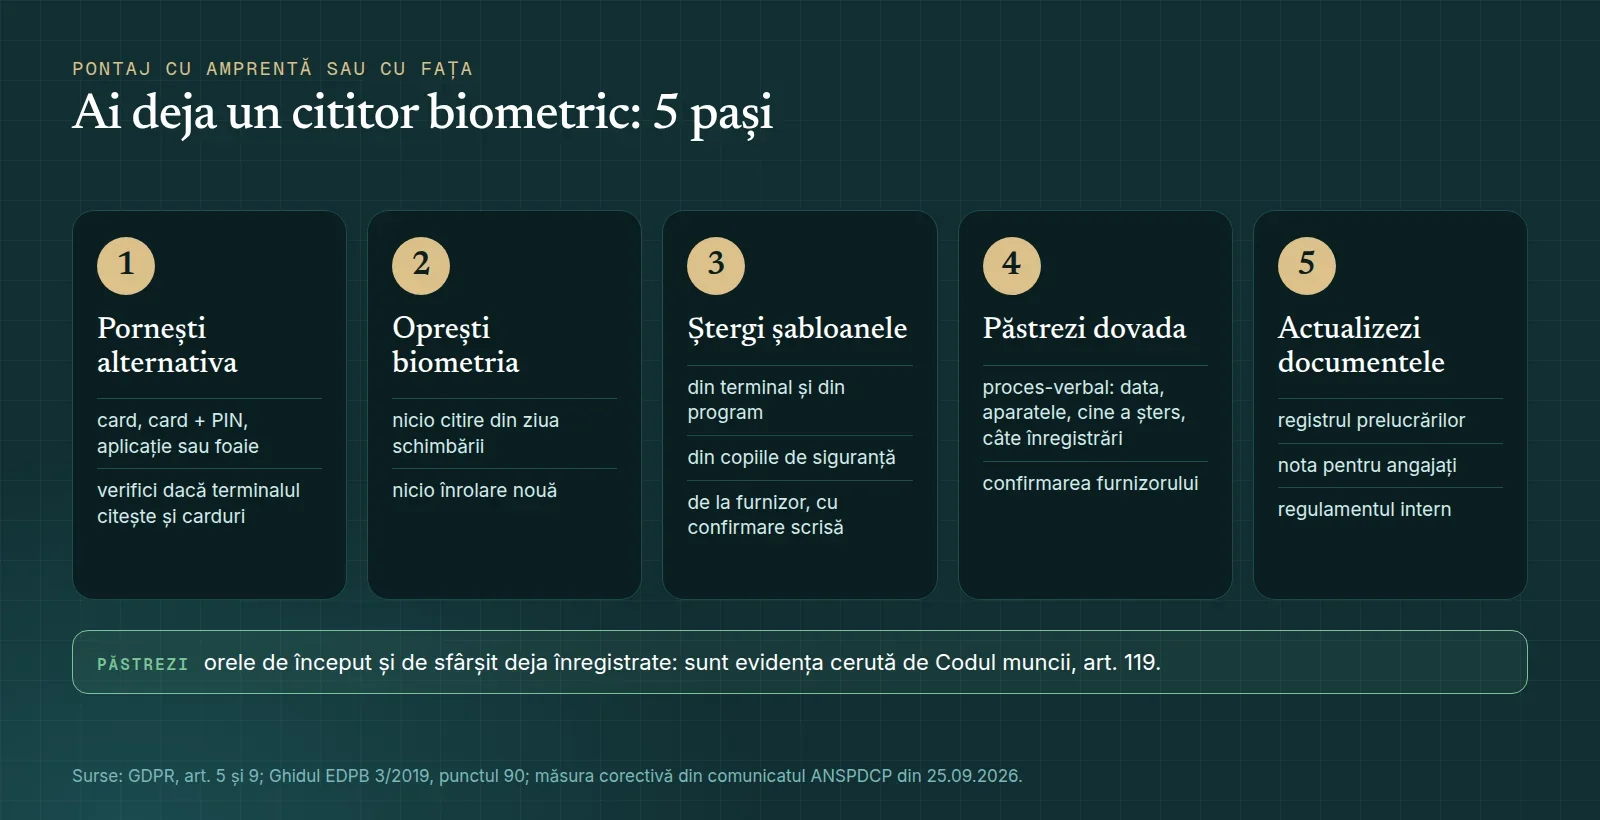
Ieșirea din pontajul biometric, în cinci pași. Sursa: GDPR, art. 5 și 9; Ghidul EDPB 3/2019, punctul 90; măsura corectivă din comunicatul ANSPDCP din 25 septembrie 2026.
Pornește alternativa. Multe terminale citesc și carduri sau coduri.
Oprește înrolarea și citirea amprentelor sau a fețelor din ziua în care merge alternativa. Nu mai înrola angajați noi între timp.
Șterge șabloanele peste tot: din terminal, din programul de pontaj, din copiile de siguranță și din cloud-ul furnizorului. Cere furnizorului confirmarea scrisă a ștergerii.
Documentează. Un proces-verbal cu data, aparatele, cine a șters și câte înregistrări, plus confirmarea furnizorului.
Actualizează documentele: scoate biometria din registrul prelucrărilor, din nota pentru angajați și din regulamentul intern și anunță oamenii ce s-a schimbat.
Atenție la ce nu ștergi: orele de început și de sfârșit deja înregistrate sunt evidența cerută de art. 119 din Codul muncii. Le păstrezi după termenul din registru; dispar doar datele biometrice. Pentru ce altceva ai voie să ceri și cât păstrezi din dosarul unui angajat, vezi ghidul despre datele angajaților.
Întrebări frecvente
Furnizorul spune că aparatul păstrează doar un cod, nu amprenta. Sunt în regulă?
Nu. Codul e un șablon biometric care permite recunoașterea omului, deci e dată biometrică, cum spune Ghidul EDPB 3/2019 la punctul 82.
Pot să las amprenta opțională, pentru cine vrea?
Teoretic da, dacă refuzul nu are nicio consecință și cine refuză primește un card. În practică, dacă cardul merge, amprenta celorlalți rămâne greu de justificat, iar ANSPDCP o poate considera tot excesivă.
Recunoașterea facială pe telefonul angajatului, la aplicația de pontaj, e altceva?
Depinde unde se face comparația. Dacă fața e verificată doar pe telefonul angajatului, ca la deblocare, iar tu primești doar confirmarea, nu ai datele biometrice. Dacă aplicația îți trimite ție sau furnizorului imaginea ori șablonul feței, prelucrezi date biometrice și se aplică tot ce scrie mai sus.
Cât poate fi amenda?
Legea nu dă o sumă fixă pentru acest caz. Pentru încălcarea articolelor 5 și 9, GDPR permite amenzi de până la 20 de milioane de euro sau 4% din cifra de afaceri anuală mondială, oricare e mai mare (articolul 83 alineatul (5)); în practica ANSPDCP pe pontaj, amenzile au fost de ordinul miilor sau zecilor de mii de lei, plus obligația de a schimba sistemul.
Un angajat refuză amprenta. Îl pot sancționa?
Nu. Fără temei legal pentru amprentă, refuzul nu e o abatere disciplinară. Îi dai un card sau un cod și pontează ca toți ceilalți.
Sindicatul a fost de acord cu amprenta. E suficient?
Nu, de regulă. Articolul 9 alineatul (2) litera b) cere un contract colectiv de muncă care să autorizeze prelucrarea și să prevadă garanții adecvate, iar măsura trebuie să rămână necesară și proporțională. Un acord verbal sau o semnătură pe o listă nu ajung.
Pontajul în registru, cu SmartDPO
În SmartDPO răspunzi la întrebarea „Ai angajați?”, iar evidența personalului apare în registrul prelucrărilor cu scopul, temeiul legal și termenul de păstrare completate, pe care le verifici și le ajustezi. Din registru se generează nota pentru angajați, pe care oamenii o confirmă online, iar pe planul Firmă faci în aplicație și evaluarea de impact, cu lista ANSPDCP a operațiunilor care o cer. Vezi ce face aplicația sau încearcă 30 de zile gratuit, fără card.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 4 pct. 14, art. 5 alin. (1) lit. c), art. 9, 35, 36 și 83, considerentul 51 (EUR-Lex, versiunea în limba română)
- Legea nr. 190/2018, art. 3 (forma consolidată la 1 decembrie 2019, verificată pe legislatie.just.ro în noiembrie 2026)
- Legea nr. 53/2003 – Codul muncii, republicată, art. 119 (forma consolidată la 27 aprilie 2026)
- Decizia ANSPDCP nr. 174/2018 privind lista operațiunilor pentru care este obligatorie evaluarea impactului, art. 1 alin. (1) lit. b) și e)
- Grupul de lucru „Articolul 29”, Ghidul privind evaluarea impactului asupra protecției datelor, WP 248 rev.01, versiunea în limba română publicată de ANSPDCP, criteriile 4, 7 și 8
- Ghidul EDPB 05/2020 privind consimțământul, versiunea 1.1 (4 mai 2020), punctele 21–22
- Ghidul EDPB 3/2019 privind prelucrarea datelor cu caracter personal prin dispozitive video, versiunea 2.0 (29 ianuarie 2020), punctele 82, 88 și 90
- Comunicatele ANSPDCP din 8 decembrie 2015 (Primăria Timișoara), 2 iunie 2016 (Farmacia Dona SRL), 12 martie 2026 și 25 septembrie 2026
- Rapoartele de activitate ANSPDCP pe 2019 (p. 44–45 și 99–100), 2020 (p. 54–55), 2021 (p. 78–79) și 2025 (p. 45–47)
Articolul are caracter exclusiv informativ și nu constituie consultanță juridică. Informațiile pot fi incomplete sau depășite, iar felul în care se aplică depinde de situația fiecărei firme. SmartDPO nu își asumă răspunderea pentru deciziile luate pe baza lor. Pentru situația ta concretă, consultă un specialist în protecția datelor sau un avocat.
Echipa SmartDPO
Scriem despre GDPR pe înțelesul firmelor mici, pornind de la surse publice: legislația, ghidurile EDPB și comunicatele ANSPDCP, pe care le indicăm în fiecare articol. Încercăm să ținem articolele la zi, dar nu putem garanta că reflectă mereu ultimele modificări.